



Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый банковский Android-троян MMRat задействует интересный метод для кражи и передачи злоумышленникам данных жертвы. В частности, примечательно использование протокола Protobuf для сериализации скомпрометированных сведений.

MMRat впервые попался исследователям из Trend Micro в конце июня 2023 года. Что примечательно: вредоносное приложение не детектировали антивирусные движки на площадках вроде VirusTotal.

Согласно наблюдениям специалистов, MMRat распространяется через веб-сайты, замаскированные под легитимные магазины приложений для Android. Троян обычно проникает на устройство под видом госсервисов или софта для онлайн-знакомств.

Как многие подобные вредоносы, MMRat запрашивает доступ к специальным возможностям операционной системы (Accessibility Services), что должно сразу насторожить пользователя.

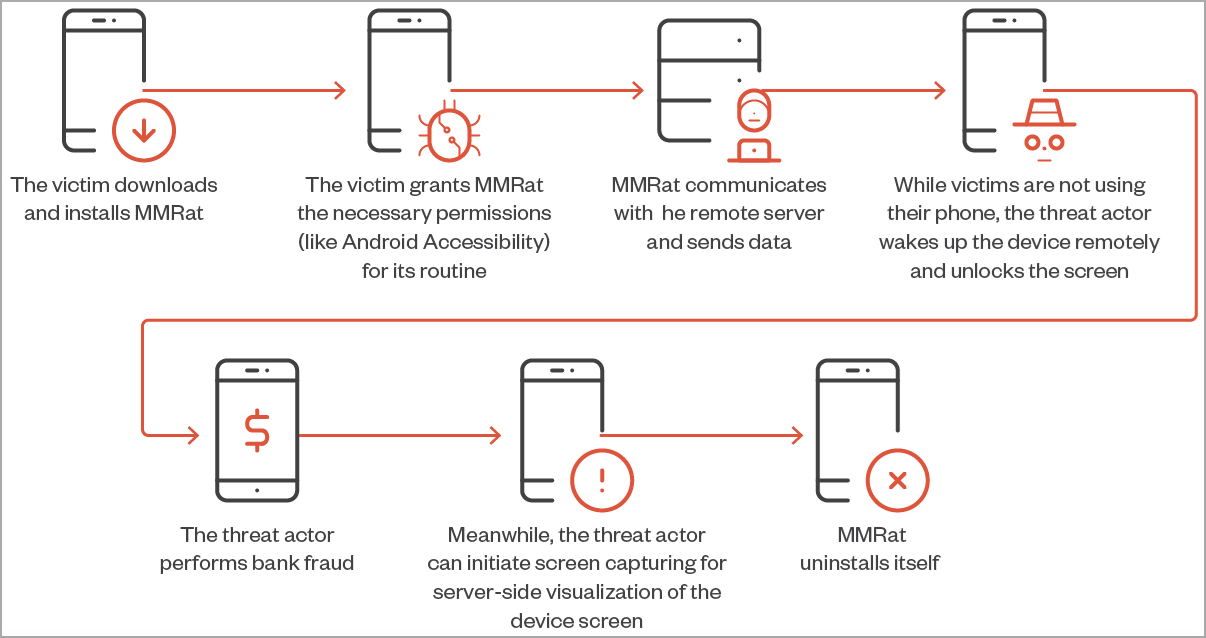
Как только троян попал на смартфон, он устанавливает связь с командным сервером (C2) и начинает мониторить активность мобильного устройства, чтобы вычислить период простоя.

В такие окна MMRat удалённо выводит девайс из сна (с помощью Accessibility Service), разблокирует дисплей и пытается осуществить несанкционированные переводы денежных средств.

Что может MMRat:

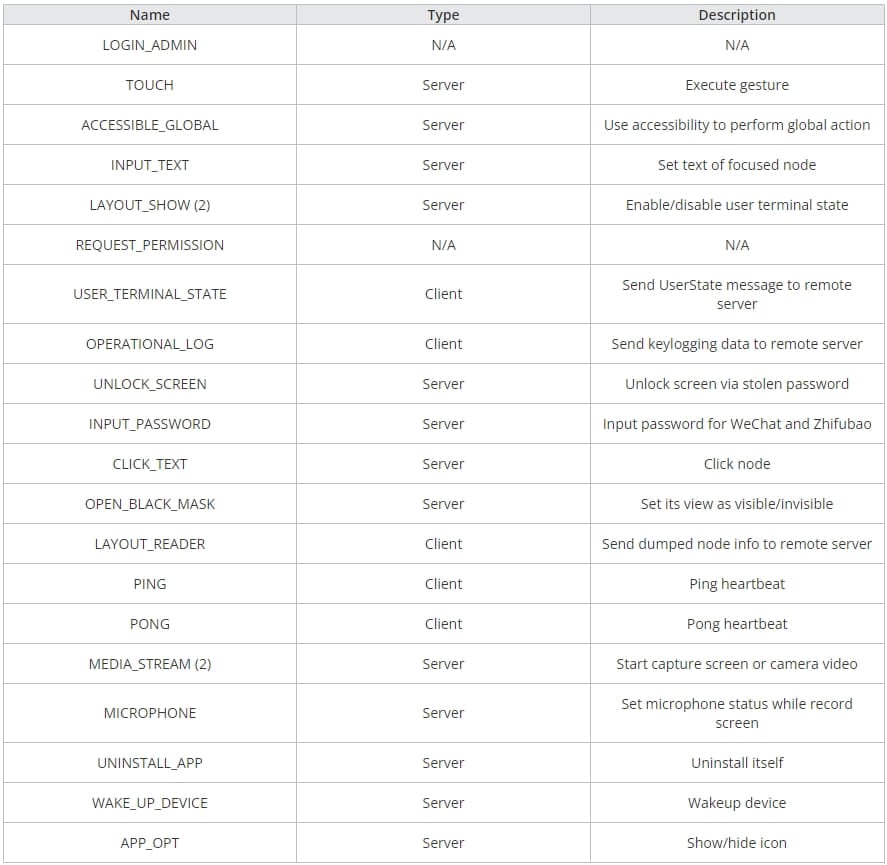
  • Собирать данные о сети, экране и аккумуляторе;
  • Извлекать список контактов пользователя и установленных программ;
  • Выполнять функции кейлогера;
  • Записывать всё, что происходит на экране через API MediaProjection;
  • Записывать и даже стримить видео с камеры смартфона;
  • Передавать данные жертвы на командный сервер;
  • Деинсталлироваться и вычищать все следы.


Цепочка атаки трояна выглядит так:


Для эффективной передачи скомпрометированных сведений авторы MMRat выбрали протокол Protobuf, что редко можно встретить среди подобных троянов. Protobuf похож по принципу действия на XML и JSON. Google разработала этот протокол для сериализации структурированных данных.

Интересно, что для передачи украденной информации используется порт 8080 и HTTP, а для стриминга видео — RTSP и порт 8554. При этом кастомный Protobuf и порт 8887 задействуется для обмена данным с C2.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru