


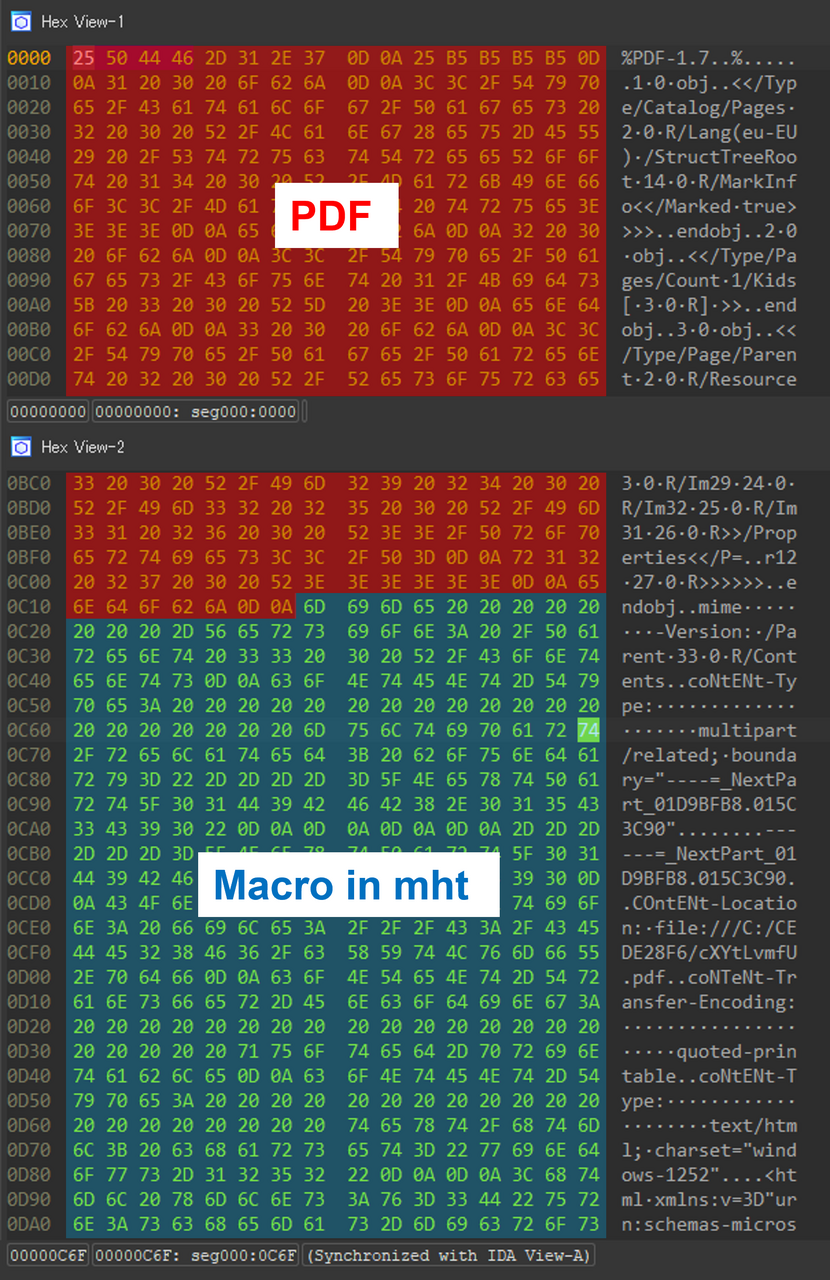

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Группа японских специалистов, занимающаяся обработкой срочных киберинцидентов (JPCERT), рассказала о новом векторе атаки — «MalDoc in PDF», позволяющем уйти от детектирования путём встраивания вредоносных документов Word в PDF.

Один из таких файлов, который попался в руки JPCERT, выглядит в глазах большинства антивирусных движков документом в формате PDF. При этом офисные приложения могут открыть его как обычный Word-файл (.doc).

Такие файлы называются «полиглотами» и включают два разных формата, что позволяет открыть их несколькими приложениями. Участвующий в этой кампании файл, например, представляет собой смесь PDF и Word и может быть открыт как любой из этих типов файлов.

Как правило, злоумышленники используют «полиглоты» для ухода от детектирования или запутывания различных анализаторов. В одной части такого файла может находиться абсолютно безобидный код, в другой — вредоносная нагрузка.

Атака MalDoc in PDF отличается тем, что PDF-файл содержит документ в формате Word. В последний встроен VBS-макрос, загружающий и устанавливающий вредоносный файл MSI.


Стоит отметить, что техника MalDoc in PDF бессильна перед настройками, отключающими автоматическое выполнение макросов в Office. Команда JPCERT опубликовала видеодемонстрацию MalDoc in PDF на YouTube:


Исследователи отметили, что новый вектор может запутать распространенные инструменты для анализа PDF вроде pdfid, однако тулза OLEVBA способна детектировать пейлоад во вредоносной части файла.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru