



Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Аналитический центр группы компаний «Гарда» сравнил данные об изменении ландшафта и особенностей DDoS-атак в I и II кварталах 2023 года. Злоумышленники меняют подходы к DDoS-атакам, их инструменты становятся более разнообразными.

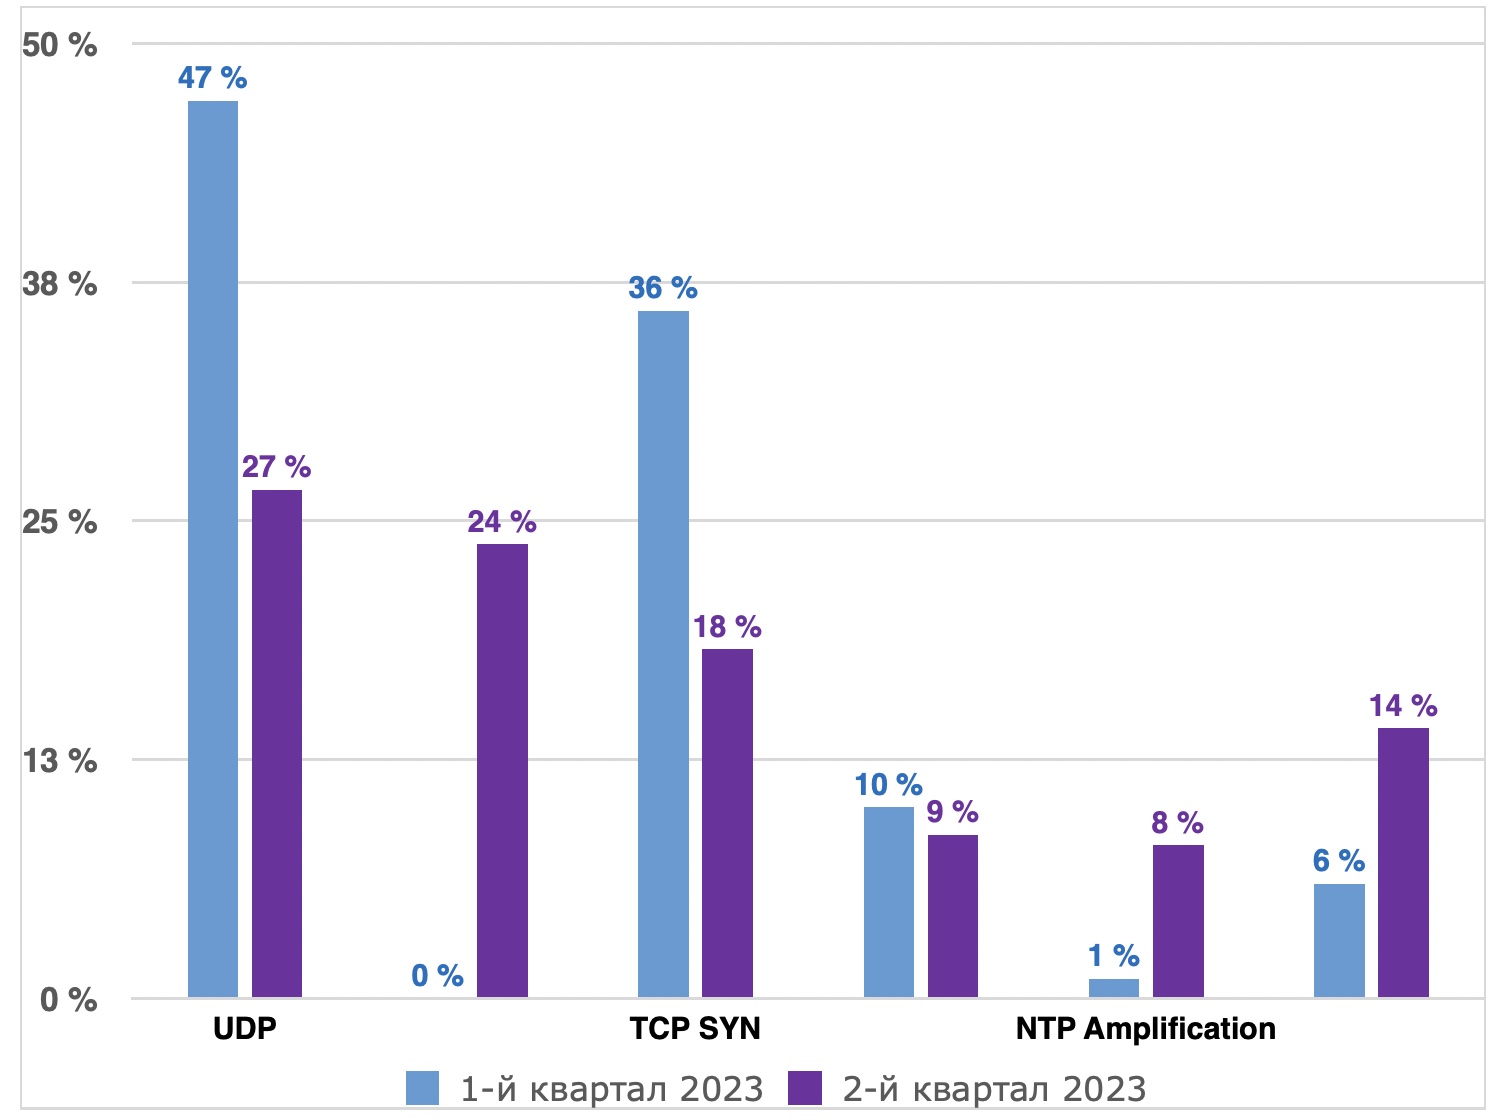
По сравнению с I кварталом 2023 года во II квартале 2023 значительно выросла доля TCP-флуда. Если в предыдущем периоде они фигурировали в числе прочих
в категории «Прочее», то в текущем набрали 18%. 

Суммарная доля TCP ACK и TCP SYN составила 42%, UDP-флуд по-прежнему занимает второе место. При этом число таких атак сократилось с 47% до 24%, стабилен уровень атак типа DNS Amplification – в районе 9-10%.

Доля NTP Amplification значительно выросла – с 1% до 10%.


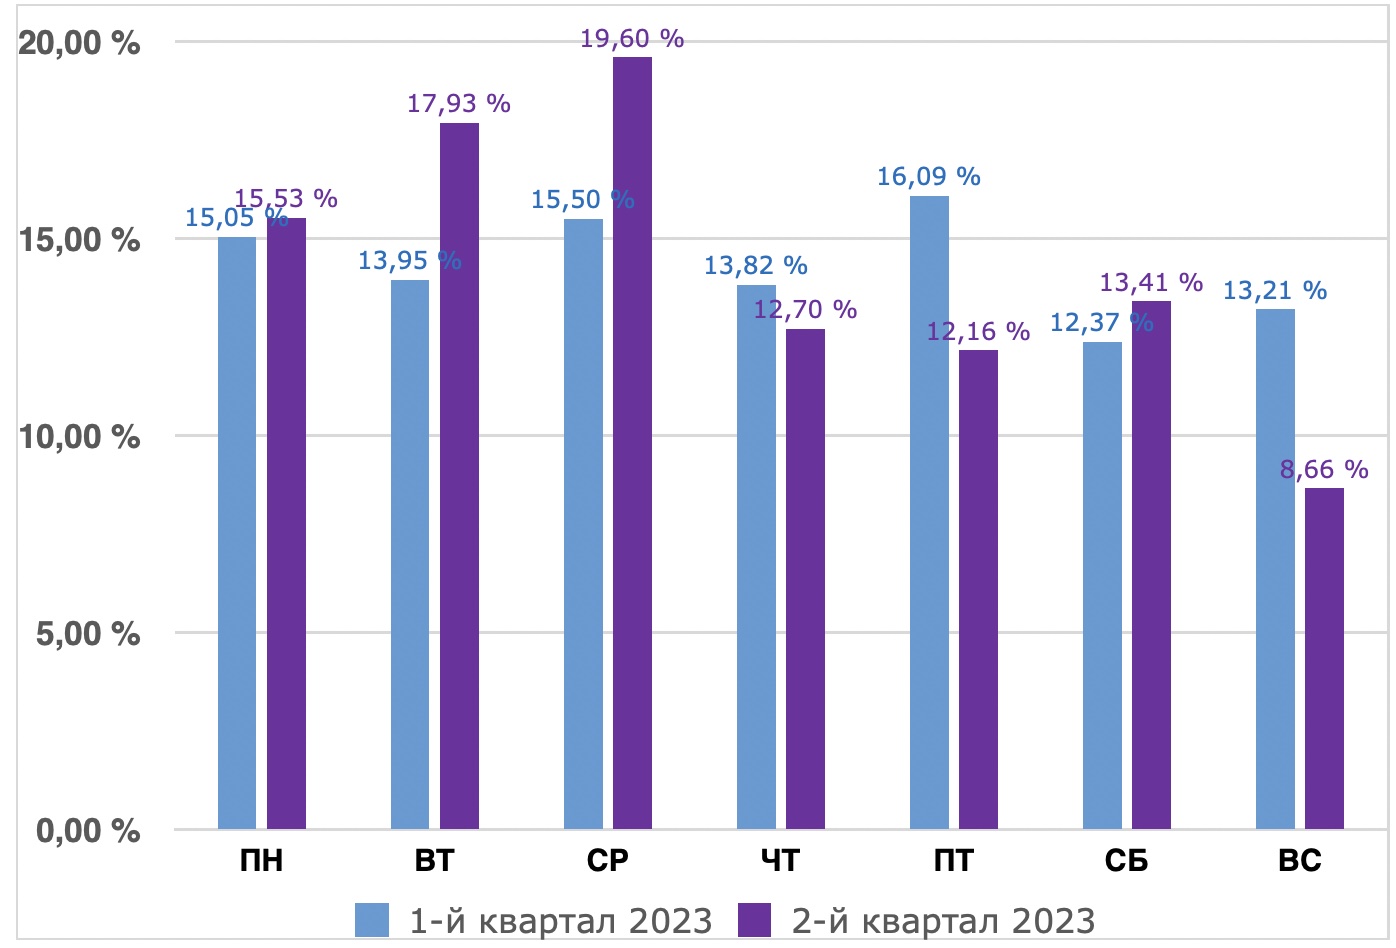
По сравнению с I кварталом 2023 года во II несколько изменилось распределение активности по дням недели. Число атак в пятницу и воскресенье снизилось по сравнению с предыдущим периодом, а заметный рост наблюдается по вторникам и средам. В рабочие дни бизнес под угрозой.


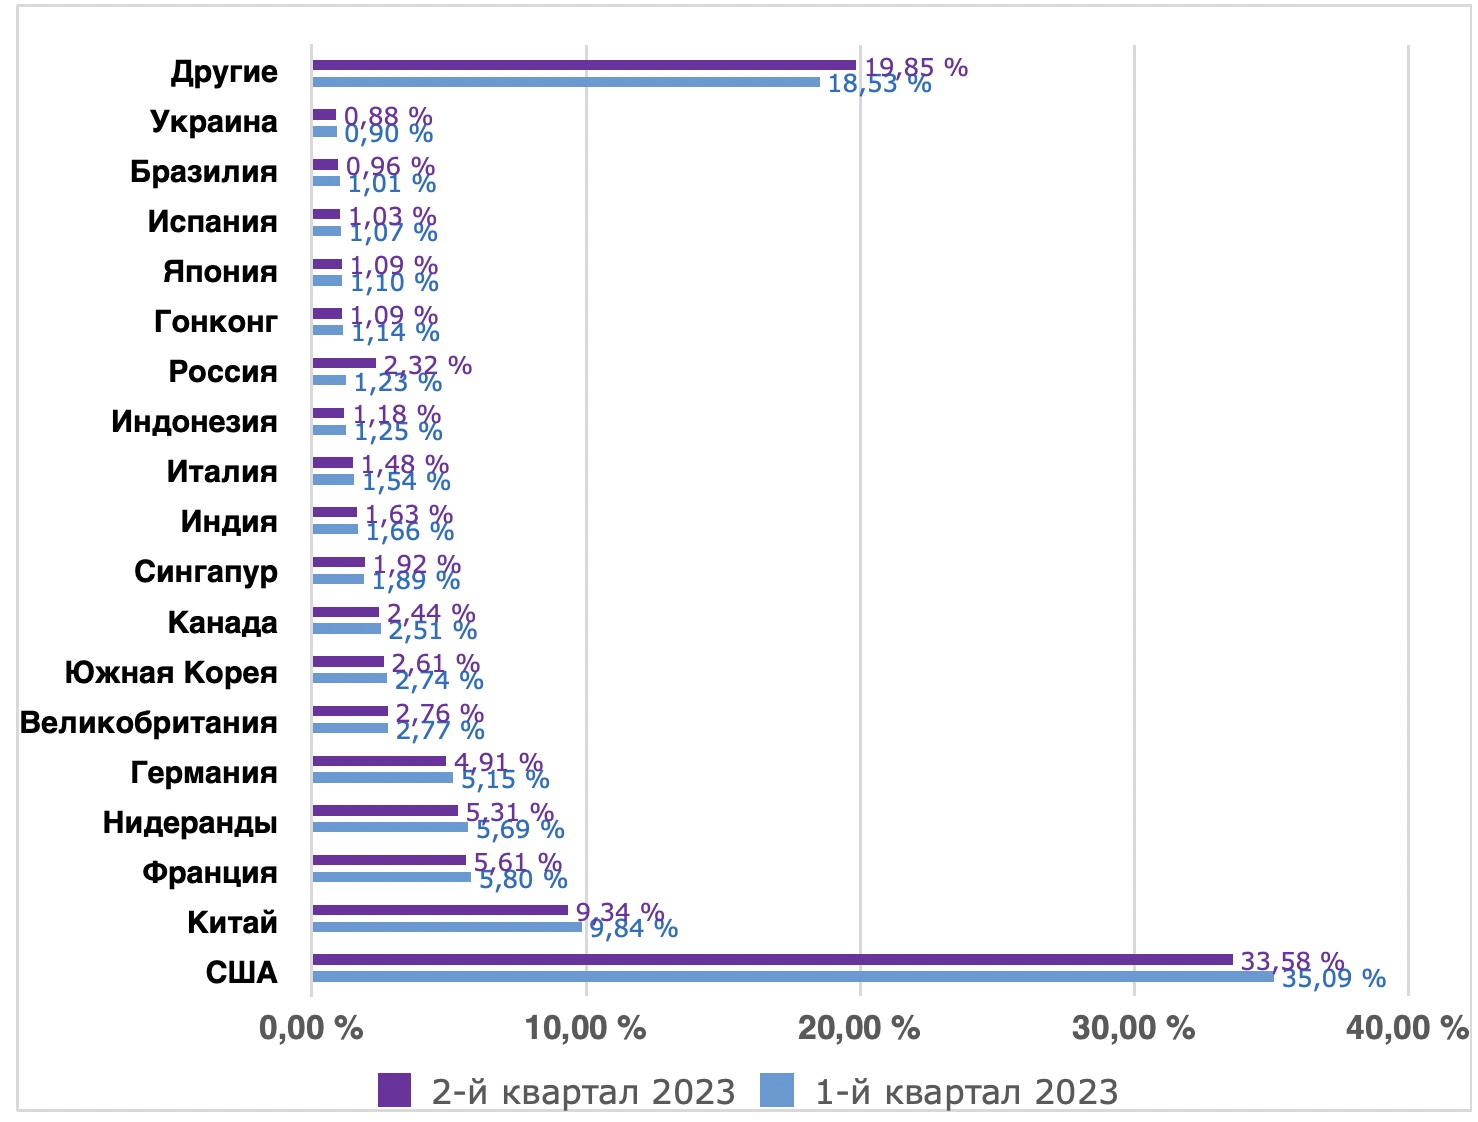
В распределении по странам наибольшее число атак фиксируется с адресов из США (33,5%), хотя отмечается некоторое снижение по сравнению с предыдущим периодом. Второе место принадлежит Китаю (почти 10%), здесь без значительных изменений. Сохранили свои позиции и остальные участники рейтинга. Россия отметилась значительным ростом и вошла в десятку, заняв 9 место (2,32%) практически удвоив свой показатель по сравнению с I кварталом.


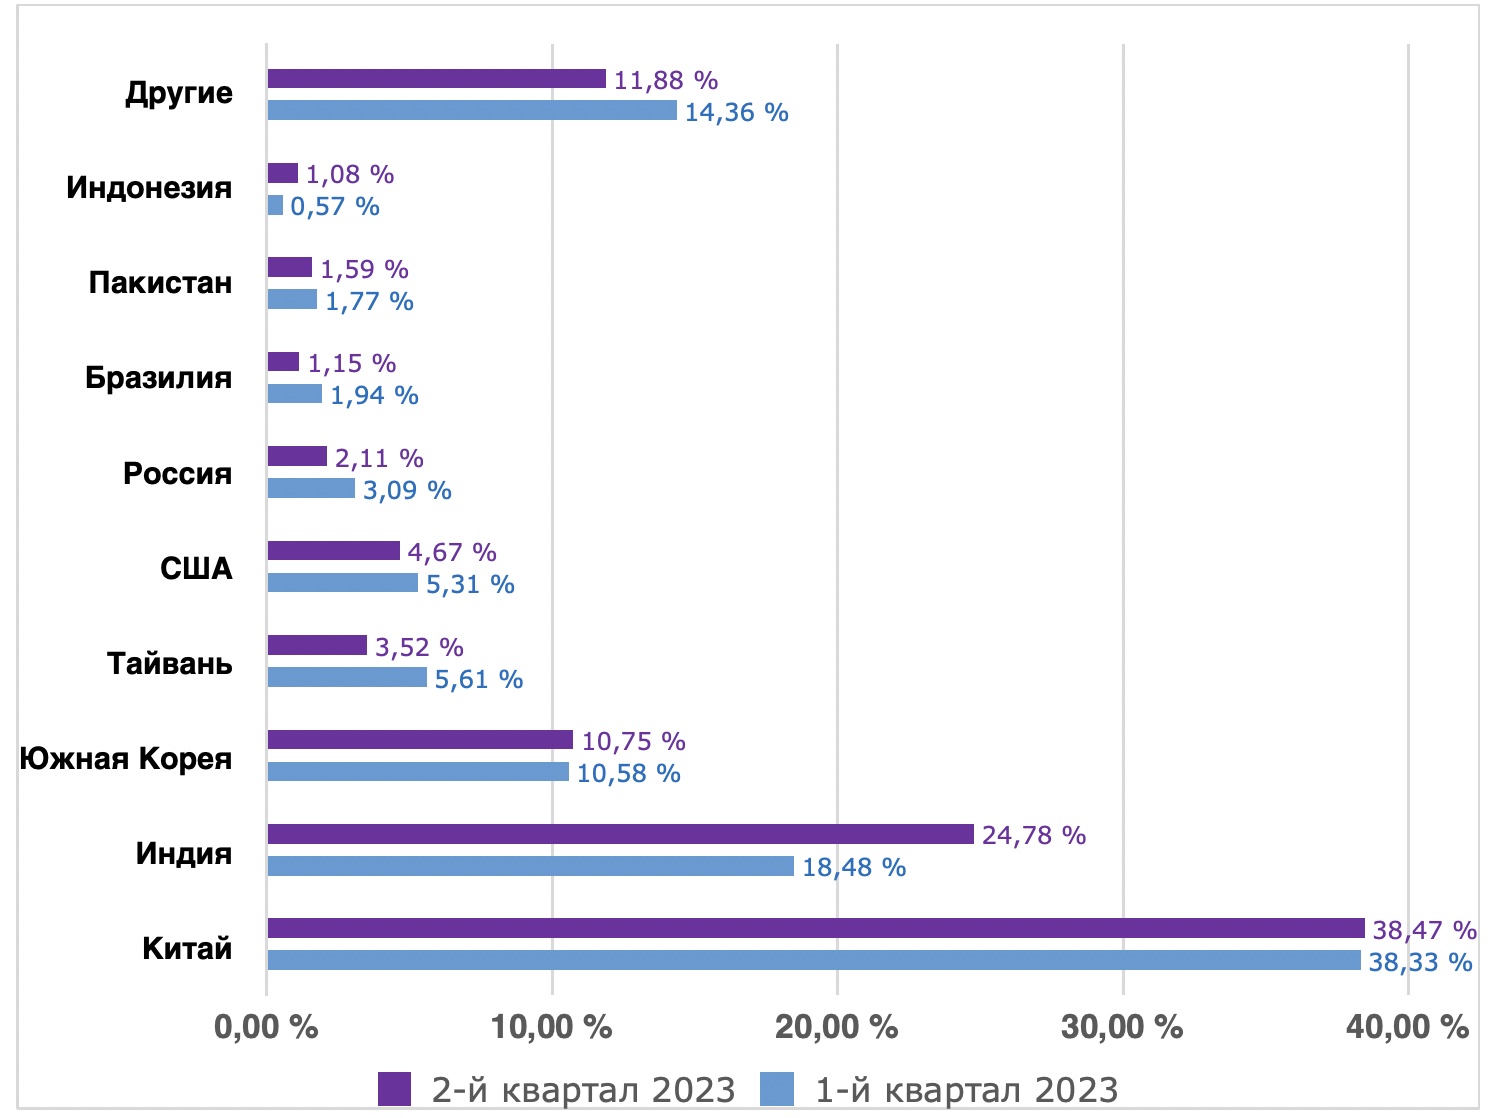
В рейтинге атакующих стран без значительных перестановок. В лидерах по-прежнему Китай (38%), его уверенно нагоняет Индия (24% против 18% ранее), Южная Корея обосновалась на третьем месте (показатель около 10%). США и Тайвань поменялись позициями, хотя обе страны отметились снижением показателей. Положительная динамика отмечена и в России. Показатели снизились с 3,09% до 2,11%. Зато почти двукратным ростом отметились Нидерланды.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru