



Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Аналитический центр группы компаний «Гарда» сравнил данные об изменении ландшафта и особенностей DDoS-атак в I и II кварталах 2023 года. Злоумышленники меняют подходы к DDoS-атакам, их инструменты становятся более разнообразными.

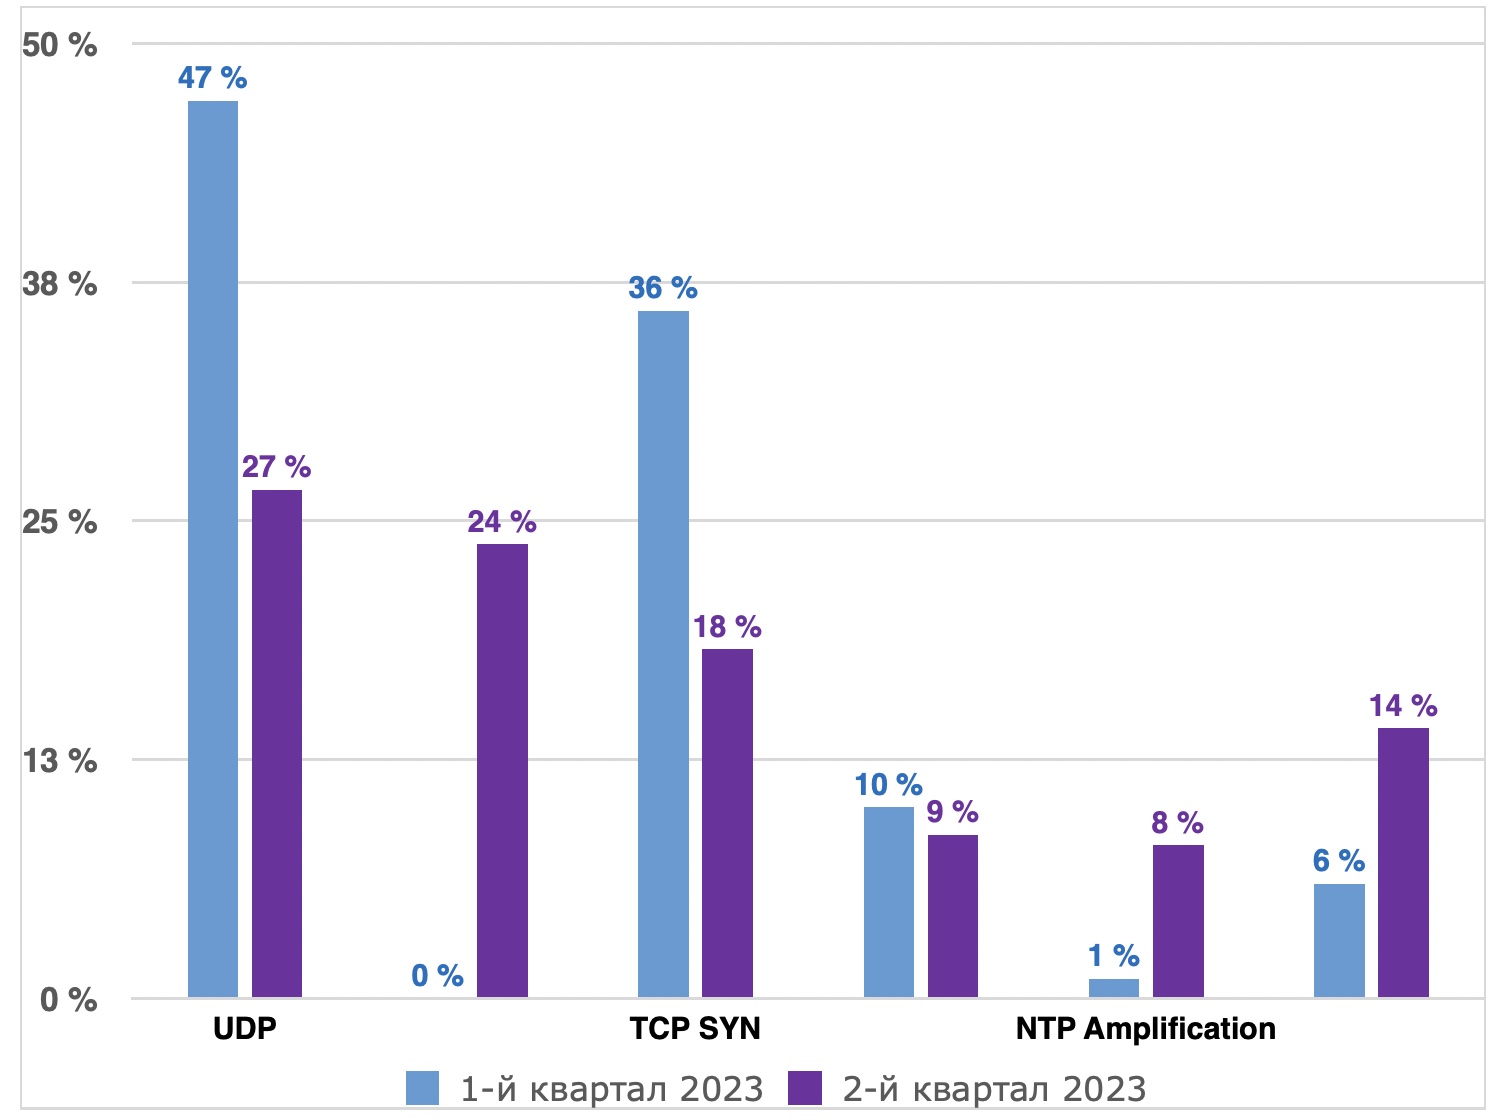
По сравнению с I кварталом 2023 года во II квартале 2023 значительно выросла доля TCP-флуда. Если в предыдущем периоде они фигурировали в числе прочих
в категории «Прочее», то в текущем набрали 18%. 

Суммарная доля TCP ACK и TCP SYN составила 42%, UDP-флуд по-прежнему занимает второе место. При этом число таких атак сократилось с 47% до 24%, стабилен уровень атак типа DNS Amplification – в районе 9-10%.

Доля NTP Amplification значительно выросла – с 1% до 10%.


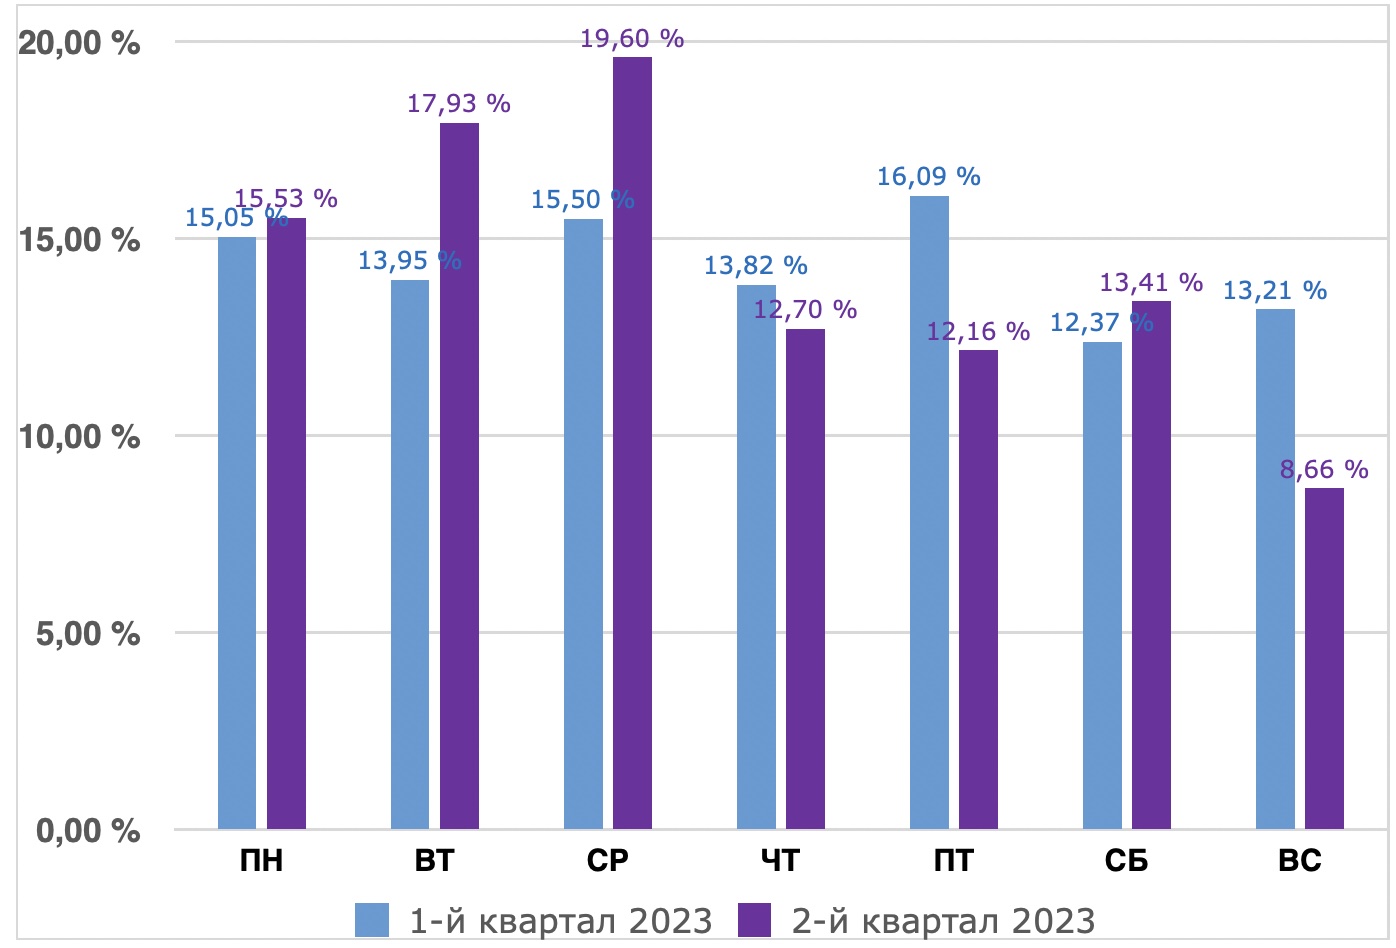
По сравнению с I кварталом 2023 года во II несколько изменилось распределение активности по дням недели. Число атак в пятницу и воскресенье снизилось по сравнению с предыдущим периодом, а заметный рост наблюдается по вторникам и средам. В рабочие дни бизнес под угрозой.


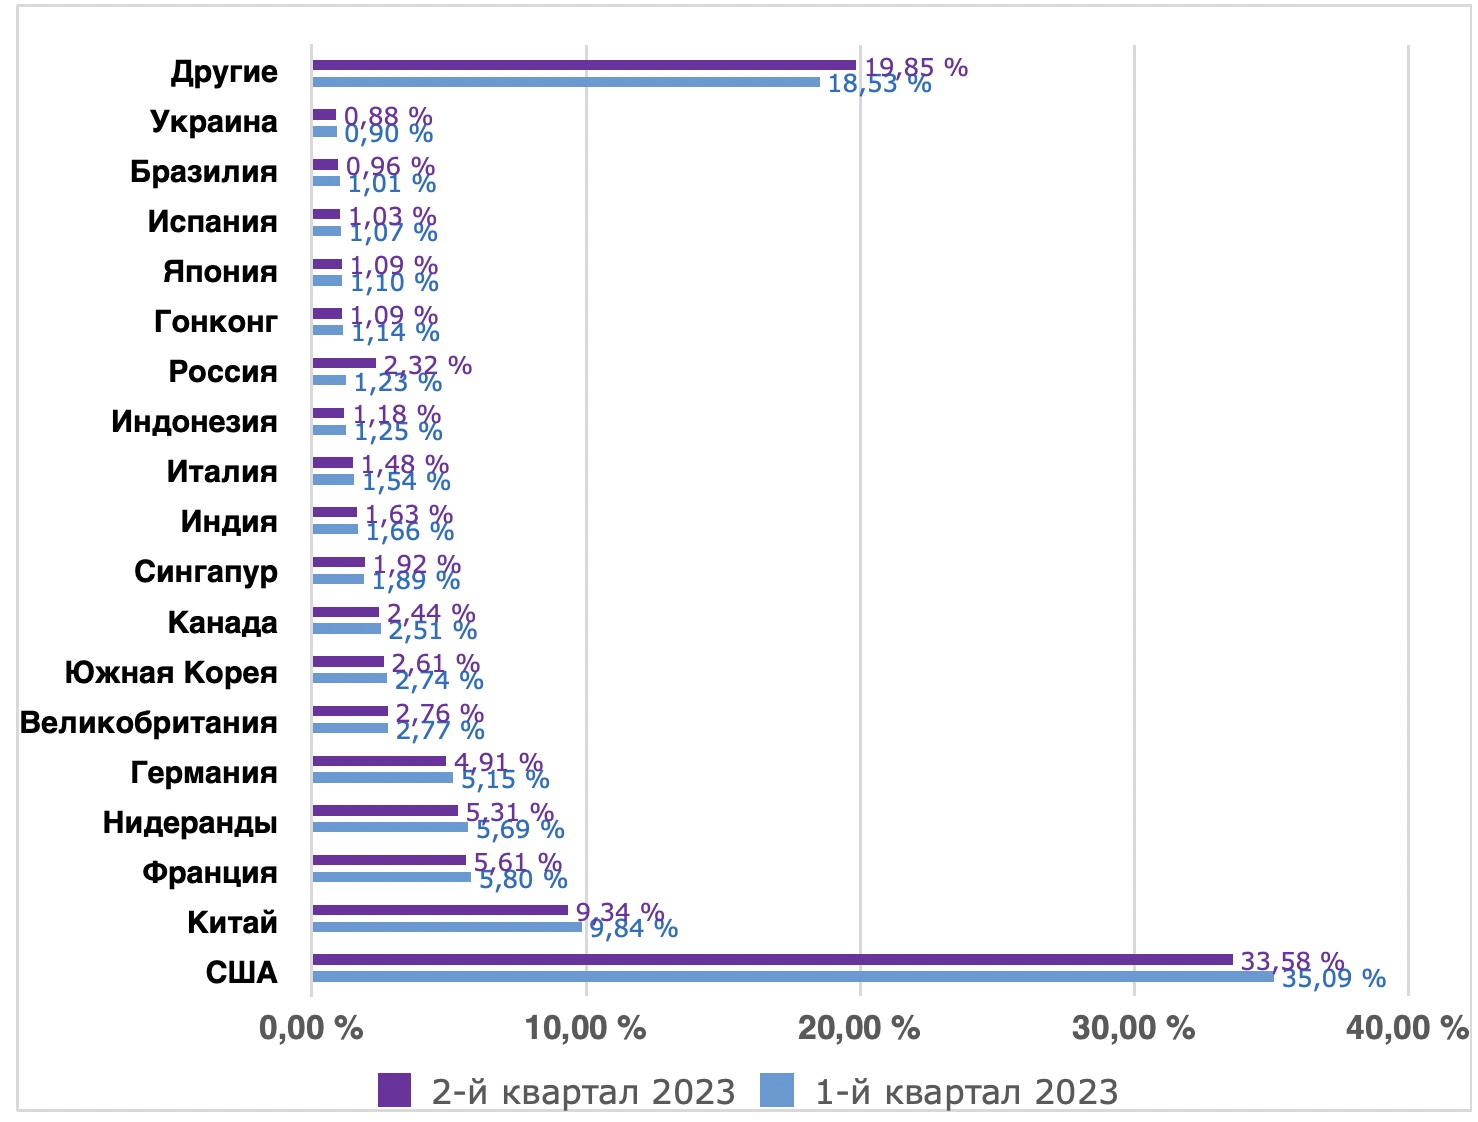
В распределении по странам наибольшее число атак фиксируется с адресов из США (33,5%), хотя отмечается некоторое снижение по сравнению с предыдущим периодом. Второе место принадлежит Китаю (почти 10%), здесь без значительных изменений. Сохранили свои позиции и остальные участники рейтинга. Россия отметилась значительным ростом и вошла в десятку, заняв 9 место (2,32%) практически удвоив свой показатель по сравнению с I кварталом.


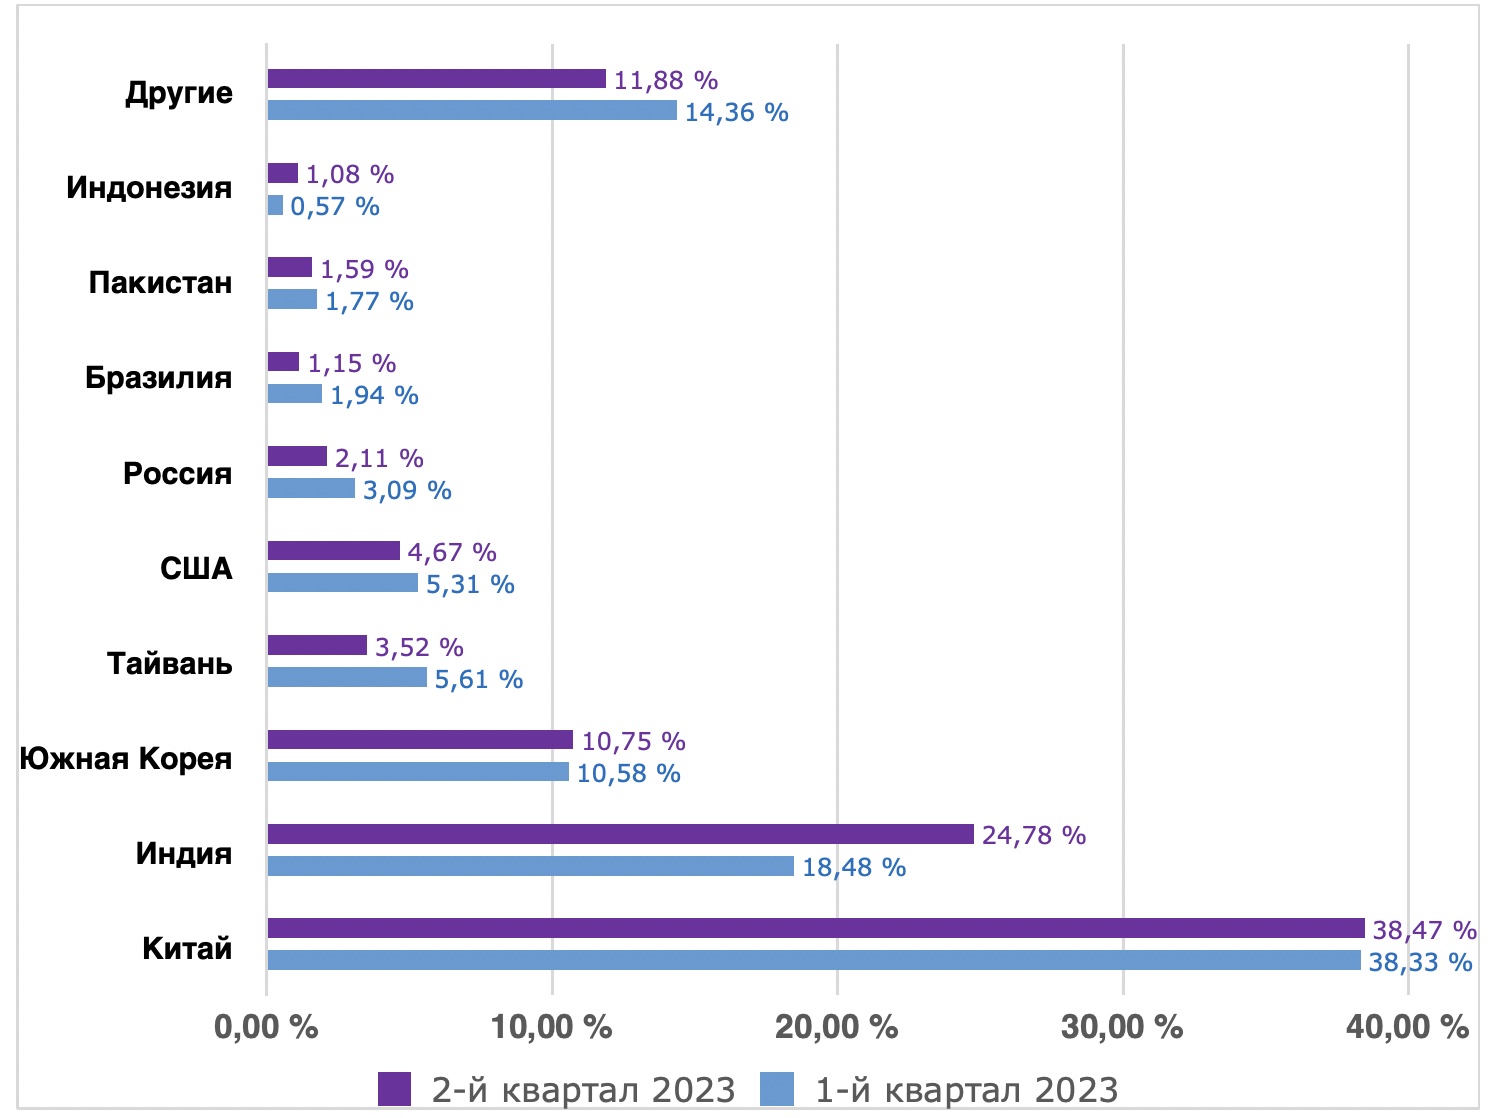
В рейтинге атакующих стран без значительных перестановок. В лидерах по-прежнему Китай (38%), его уверенно нагоняет Индия (24% против 18% ранее), Южная Корея обосновалась на третьем месте (показатель около 10%). США и Тайвань поменялись позициями, хотя обе страны отметились снижением показателей. Положительная динамика отмечена и в России. Показатели снизились с 3,09% до 2,11%. Зато почти двукратным ростом отметились Нидерланды.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru