



Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Авторы вредоноса KmsdBot, создающего ботнет из заражённых устройств, добавили ему новую функциональность. Теперь зловред поражает и «умные» девайсы (Internet of Things, IoT), увеличивая за счёт этого поверхность атаки.

Анализ нового образца KmsdBot провёл Ларри Кэшдоллар из Akamai. В отчёте исследователь отмечает следующее:

«Бинарник вредоносной программы теперь поддерживает сканирование Telnet и больше архитектур процессоров».

Свежая версия ходит в дикой природе с 16 июля 2023 года, авторы предлагают её другим киберпреступникам по модели DDoS-for-hire. Активная разработка, по мнению специалистов, может указывать на то, что KmsdBot достаточно успешен в реальных кибератаках.

О вредоносе впервые стало известно в середине ноября 2022 года. Тогда эксперты Akamai Technologies рассказали, что он умеет добывать монеро и брутфосить SSH.

Чуть позже исследователи изучили KmsdBot в лабораторных условиях и случайно обнаружили, как прибить его.

В целом зловред заточен под сканирование случайных IP-адресов и поиск открытых портов SSH. Далее он пытается брутфорсить систему с помощью списка паролей, загруженного с сервера атакующих.

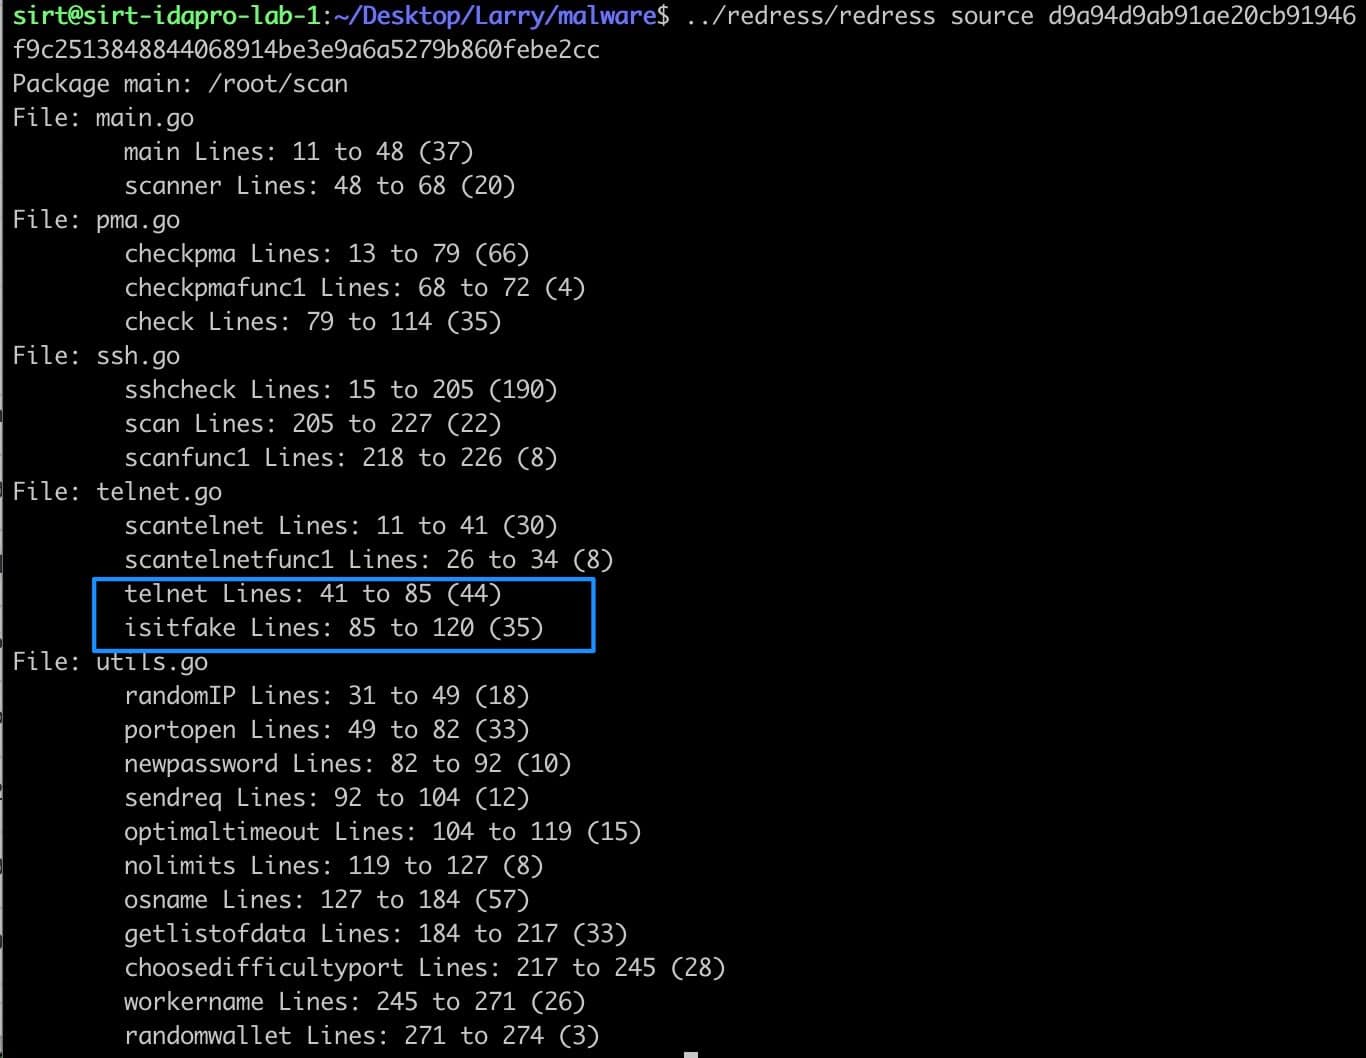
«Как и SSH-сканер, сканер Telnet вызывает функцию, генерирующую случайный IP-адрес. Затем он пытается соединиться с портом под номером 23 по этому адресу», — Кэшдоллар.

Атака сопровождается загрузкой текстового файла в формате .TXT — telnet.txt, в котором содержится список часто используемых слабых паролей. Операторы делают ставку на то, что многие владельцы IoT-устройств не меняют дефолтные учётные данные.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru