



Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

В 2023 году специалисты F.A.C.C.T. зафиксировали приблизительно 1900 фишинговых страниц, авторы которых пытались вытащить учётные данные пользователей Telegram. При этом на аккаунты WhatsApp нацелились чуть более 170 таких ресурсов.

По словам исследователей, фишеры вышли на пик летом этого года. Чаще всего злоумышленники использовали детские конкурсы в качестве приманки, после них шли розыгрыши путёвок в детские лагеря.

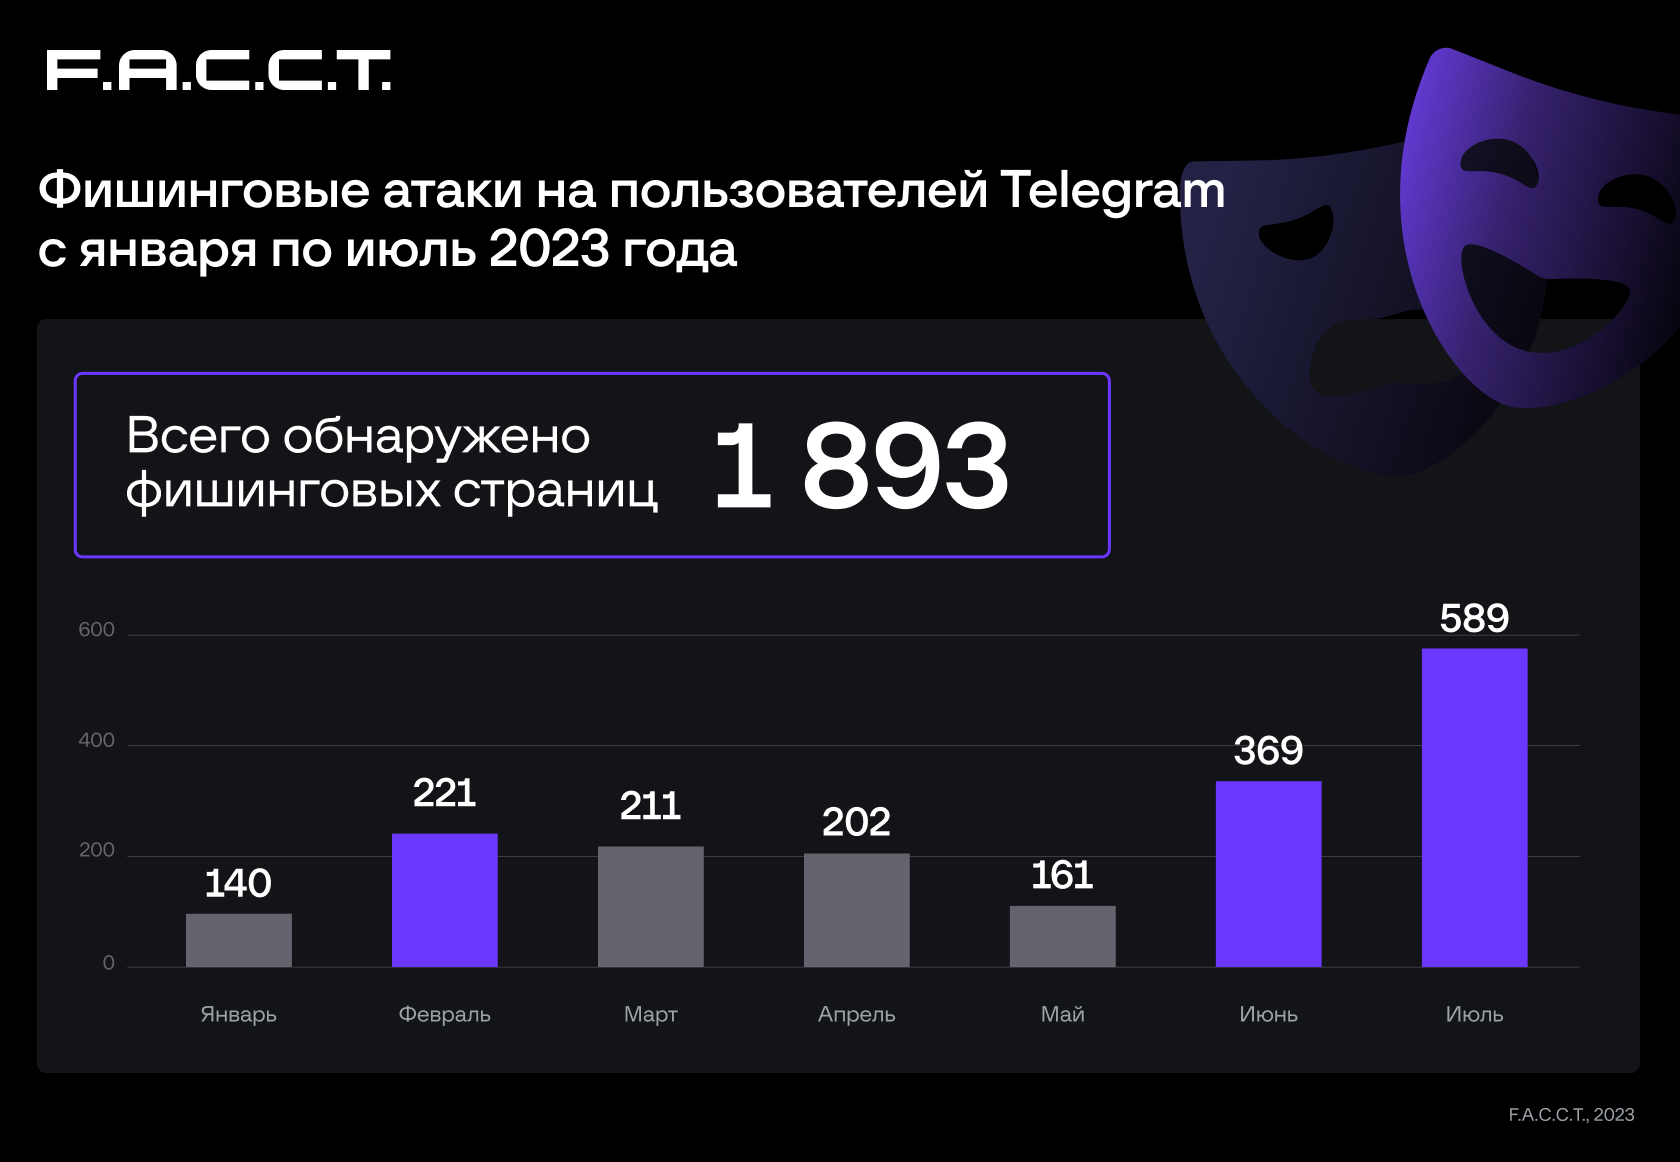
Данные F.A.С.С.T. Digital Risk Protection говорят о том, что больше всего фишинговых страниц было создано за июнь и июль (369 и 589 соответственно). При этом с начала 2023-го общая цифра пока зафиксировалась на 1893.


Что касается мошеннических сайтов, нацеленных на пользователей WhatsApp, эксперты сообщили о 171 подобной фишинговой странице. Такую активность начали отмечать с весны, а пик пришёлся на май (68 страниц) и июль (74 страницы).

В этом году кибермошенники решили вернуться к теме детского творчества для обмана пользователей. Людей просят проголосовать за ребёнка знакомого в одном из конкурсов.

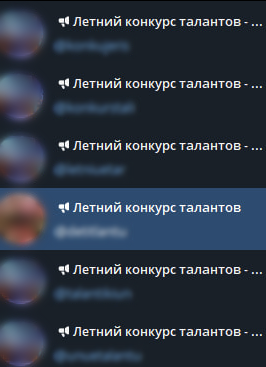
Для убедительности подобные посты часто сопровождаются фотографиями и логотипом IV Всероссийского музыкального конкурса. Под это дело создаются специальные телеграм-каналы, в которых постятся фишинговые URL. Платформа Digital Risk Protection выявила 31 активный вредоносный телеграм-канал.


В зоне риска пользователи не только из России, но и аудитория из Италии, Армении, Азербайджана, Узбекистана и Малайзии.

Подпишитесь на новости

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru