


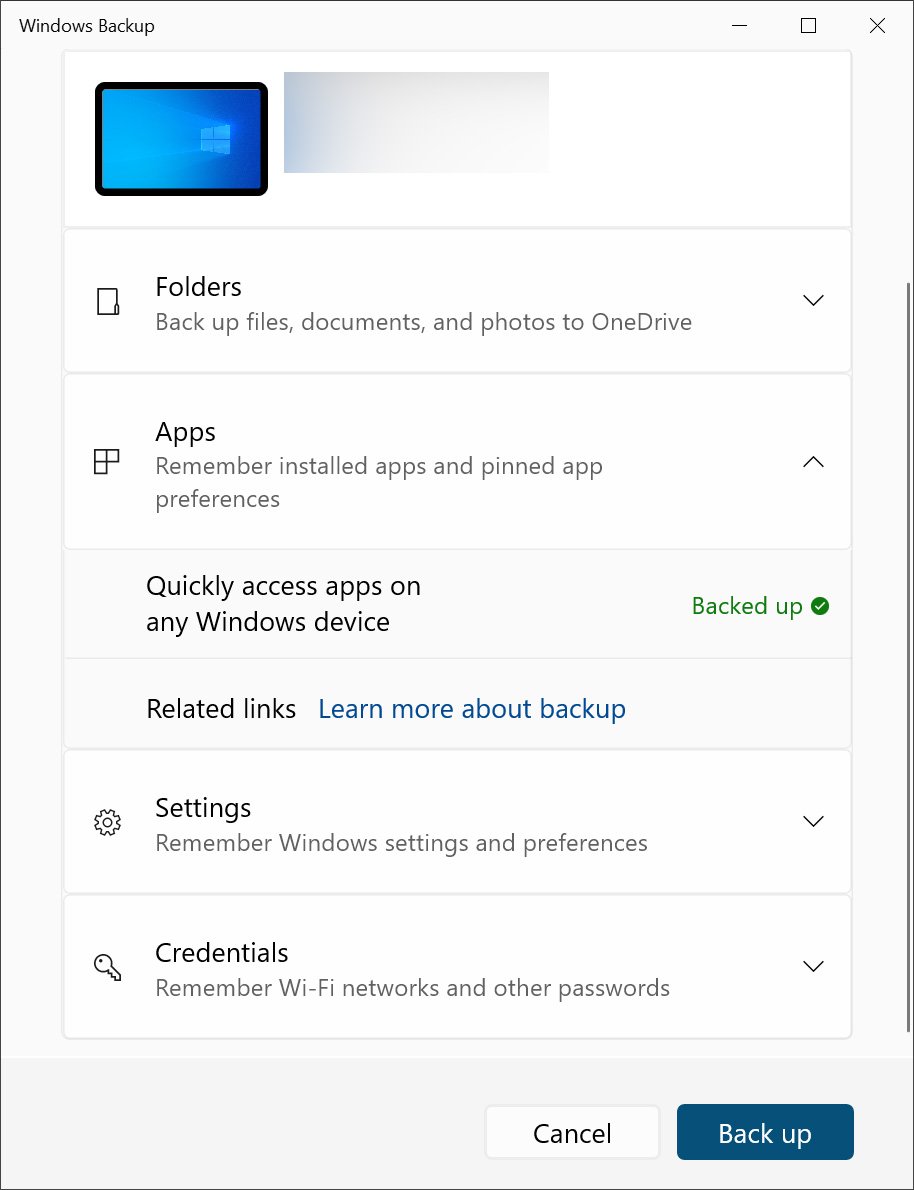

Апдейт KB5029331 принёс в Windows 10 софт для резервного копирования

Апдейт KB5029331 принёс в Windows 10 софт для резервного копирования

Апдейт KB5029331 принёс в Windows 10 софт для резервного копирования

Microsoft выпустила опциональное обновление под номером KB5029331 для Windows 10 версии 22H2. Ключевым нововведение стало новое приложение для резервного копирования данных.

KB5029331 вышел по расписанию необязательных апдейтов, в которых нет патчей для уязвимостей. Как правило, такие обновления выходят в четвёртый вторник каждого месяца.

После установки KB5029331 номер сборки Windows 10 22H2 должен измениться на 19045.3393. Апдейт также можно установить вручную из каталога Microsoft Update.

Приложение Windows 10 Backup автоматически устанавливается с KB5029331. Новинка полностью повторяет встроенную в Windows 11 настройку для бэкапа.

Тем не менее Microsoft решила реализовать Windows 10 Backup именно в виде отдельного самостоятельного приложения, а не опции настройки ОС.


Софт можно использовать для резервного копирования файлов и директорий в облако OneDrive. Помимо этого, можно бэкапить учётные данные от сети Wi-Fi, а также другие пароли и настройки.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru