



Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

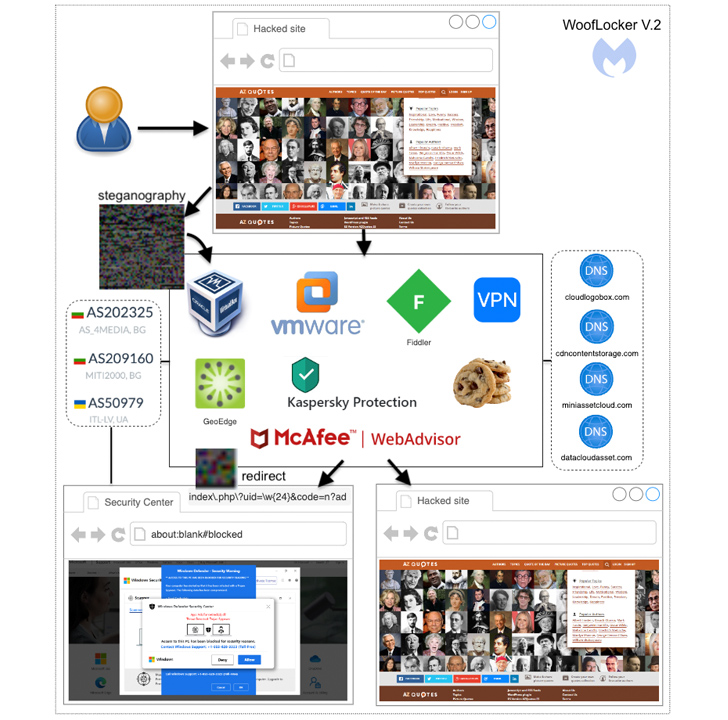
Внимание специалистов по кибербезопасности привлекла обновлённая версия тулкита WoofLocker, которую злоумышленники используют в атаках с фейковой техподдержкой для снятия цифрового отпечатка устройства жертвы, а также доставки блокировщика браузера.

Впервые об этой тулзе заговорили в январе 2020 года, когда Malwarebytes описала метод редиректа трафика с помощью встроенного в страницы взломанных сайтов JavaScript-кода.

Интересно, что киберпреступники использовали стеганографию для помещения кода JavaScript в PNG-изображение. Сначала потенциальную жертву проверяли, пытаясь выяснить, не бот ли это, а уже потом подсовывали вредоносную картинку.

Если же на страницу заходил бот, использовался PNG без дополнительной вредоносной нагрузки. WoofLocker даже получил дополнительное имя — 404Browlock, поскольку при переходе по ссылке напрямую (без редиректа) страница выдавала ошибку 404.

Исследователи также выяснили, что кампания до сих пор активна. В блоге Malwarebytes Жером Сегура, глава киберразведки, пишет:

«Используемая тактика и методы атакующих почти не изменились, однако они значительно усовершенствовали инфраструктуру, которая теперь гораздо устойчивее к попыткам вывода из строя».

«Фактически проверка цифрового отпечатка позволяет злоумышленникам детектировать виртуальные машины, определённые расширения браузеров и даже защитные инструменты».

Большинство веб-сайтов, загружающих WoofLocker, посвящены темам для взрослых. Инфраструктура использует хостеров в Болгарии и Украине, что позволило киберпреступникам построить более грамотную защиту от ликвидации.

Цель кампании — установить на компьютер пользователей блокировщик браузера, который будет предлагать заплатить за некое защитное решение от киберугроз.


Для снятия цифрового отпечатка киберпреступники используют API WEBGL_debug_renderer_info. Реальных пользователей от ботов и виртуальных машин отличают по свойствам графических драйверов.

Кто именно стоит за кампанией, эксперты пока затрудняются сказать. Тем не менее им удалось найти доказательства подготовки этих атак аж с 2017 года.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru