



Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

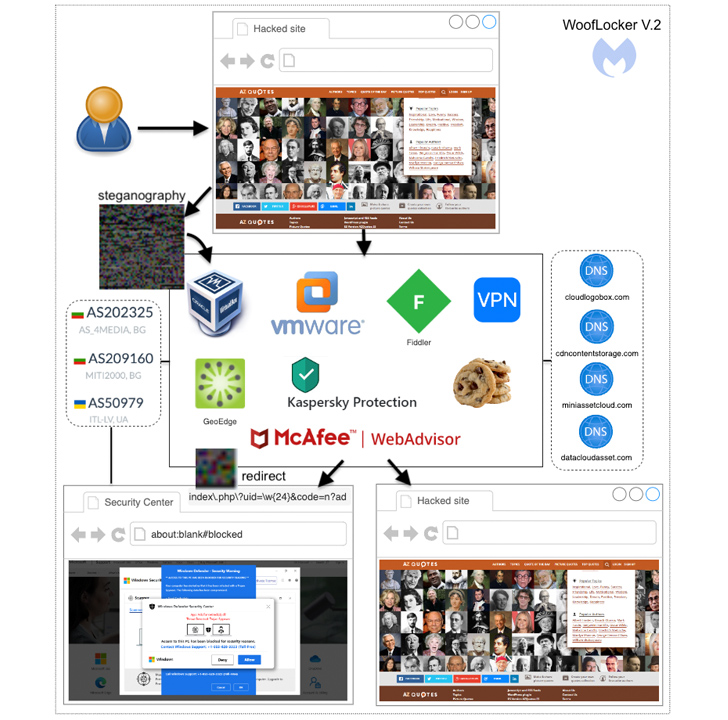
Внимание специалистов по кибербезопасности привлекла обновлённая версия тулкита WoofLocker, которую злоумышленники используют в атаках с фейковой техподдержкой для снятия цифрового отпечатка устройства жертвы, а также доставки блокировщика браузера.

Впервые об этой тулзе заговорили в январе 2020 года, когда Malwarebytes описала метод редиректа трафика с помощью встроенного в страницы взломанных сайтов JavaScript-кода.

Интересно, что киберпреступники использовали стеганографию для помещения кода JavaScript в PNG-изображение. Сначала потенциальную жертву проверяли, пытаясь выяснить, не бот ли это, а уже потом подсовывали вредоносную картинку.

Если же на страницу заходил бот, использовался PNG без дополнительной вредоносной нагрузки. WoofLocker даже получил дополнительное имя — 404Browlock, поскольку при переходе по ссылке напрямую (без редиректа) страница выдавала ошибку 404.

Исследователи также выяснили, что кампания до сих пор активна. В блоге Malwarebytes Жером Сегура, глава киберразведки, пишет:

«Используемая тактика и методы атакующих почти не изменились, однако они значительно усовершенствовали инфраструктуру, которая теперь гораздо устойчивее к попыткам вывода из строя».

«Фактически проверка цифрового отпечатка позволяет злоумышленникам детектировать виртуальные машины, определённые расширения браузеров и даже защитные инструменты».

Большинство веб-сайтов, загружающих WoofLocker, посвящены темам для взрослых. Инфраструктура использует хостеров в Болгарии и Украине, что позволило киберпреступникам построить более грамотную защиту от ликвидации.

Цель кампании — установить на компьютер пользователей блокировщик браузера, который будет предлагать заплатить за некое защитное решение от киберугроз.


Для снятия цифрового отпечатка киберпреступники используют API WEBGL_debug_renderer_info. Реальных пользователей от ботов и виртуальных машин отличают по свойствам графических драйверов.

Кто именно стоит за кампанией, эксперты пока затрудняются сказать. Тем не менее им удалось найти доказательства подготовки этих атак аж с 2017 года.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru