



Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Разработчики вредоносной программы Raccoon объявились после шестимесячного перерыва и теперь продвигают на киберпреступных форумах новую версию трояна — 2.3.0. Инфостилер научился лучше скрываться в системе и получил ряд дополнительных нововведений.

Raccoon является одним из самых узнаваемых и популярных семейств вредоносов, основной задачей которых является кража данных. С 2019 года «Енот» продается по подписке — 200 долларов в месяц.

Raccoon способен извлекать данные более чем из 60 приложений. Троян гребёт не только учётные данные, но и информацию о банковских картах, историю посещения веб-страниц в браузерах, а также cookies и данные криптовалютных кошельков.

В октябре 2022 года проект был под вопросом после ареста основного автора «Енота» — Марка Соколовского. Однако теперь на площадке VX-Underground разработчики Raccoon оповестили комьюнити о возвращении. По их словам, подписчиков ждут новые функции трояна.


Например, в версии Raccoon 2.3.0, согласно отчёту Cyberint, авторы добавили ряд нововведений, которые помогут малоквалифицированным злоумышленникам более безопасно пользоваться «Енотом». Теперь операторов вредоноса будет сложнее отследить исследователям и правоохранителям.

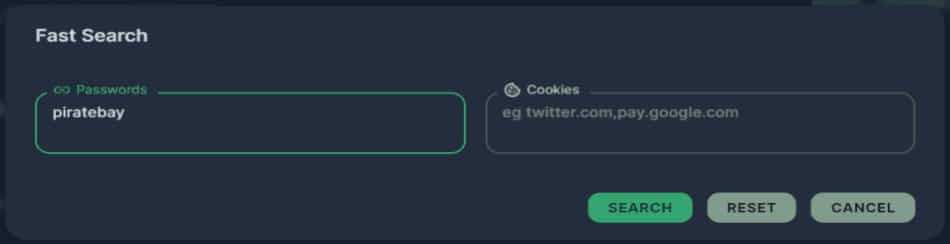
Новый инструмент быстрого поиска в дашборде Raccoon позволяет киберпреступникам легко найти конкретные скомпрометированные данные. Вытащить определенные пароли или документы из огромных коллекций сведений стало проще.


Кроме того, обновлённый Raccoon включает механизм борьбы с «подозрительной активностью», которая может быть связана с попытками изучить вредоносную программу. Если троян зафиксирует такую активность, он автоматически удалит соответствующие записи.

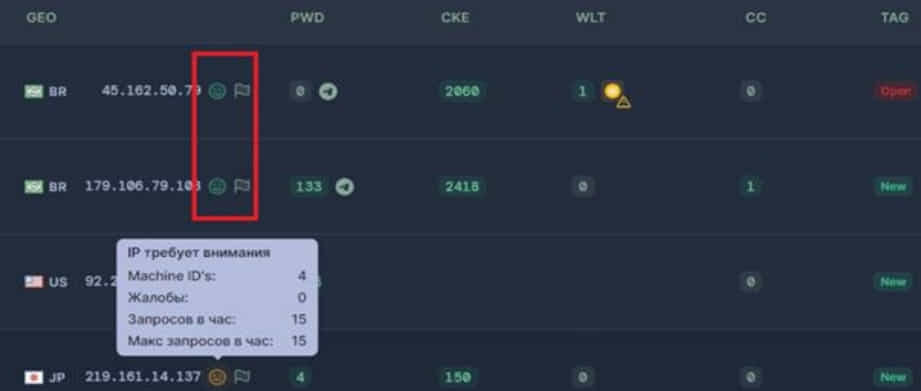
Операторы могут теперь просматривать рейтинг того или иного IP-адреса в дашборде. Он может быть зелёным, жёлтым и красным, что свидетельствует либо о его относительной безобидности, либо о принадлежности к ботам специалистов по кибербезопасности.


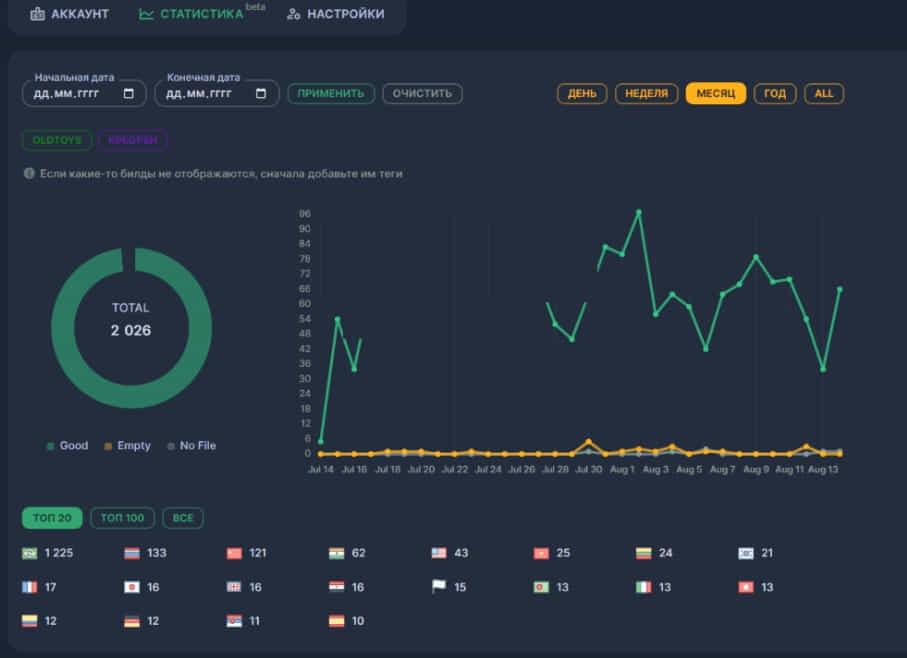
Появилась панель «Log Stats», которая поможет операторам просмотреть основную информацию относительно их кампаний: наиболее атакуемые регионы, число взломанных компьютеров и т. п.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru