



В WhatsApp добавят поддержку ключей доступа (passkey) для защиты аккаунтов

В WhatsApp добавят поддержку ключей доступа (passkey) для защиты аккаунтов

В WhatsApp добавят поддержку ключей доступа (passkey) для защиты аккаунтов

Сейчас есть несколько способов защитить ваш аккаунт WhatsApp: помимо простого пароля, существует двухфакторная аутентификация (2FA). Однако скоро разработчики добавят поддержку ключей доступа (passkey), которые должны ещё лучше обезопасить учётные данные.

Вообще, passkey можно назвать трендом, поскольку многие приложения и веб-сайты уже имплементировали их поддержку. Например, GitHub запустил ключи доступа в публичной бета-версии.

В июне Microsoft сообщила о расширении поддержки passkey в операционной системе Windows 11. Apple в этом плане тоже не отстаёт: корпорация планирует автоматически назначать ключ доступа каждому владельцу её устройств.

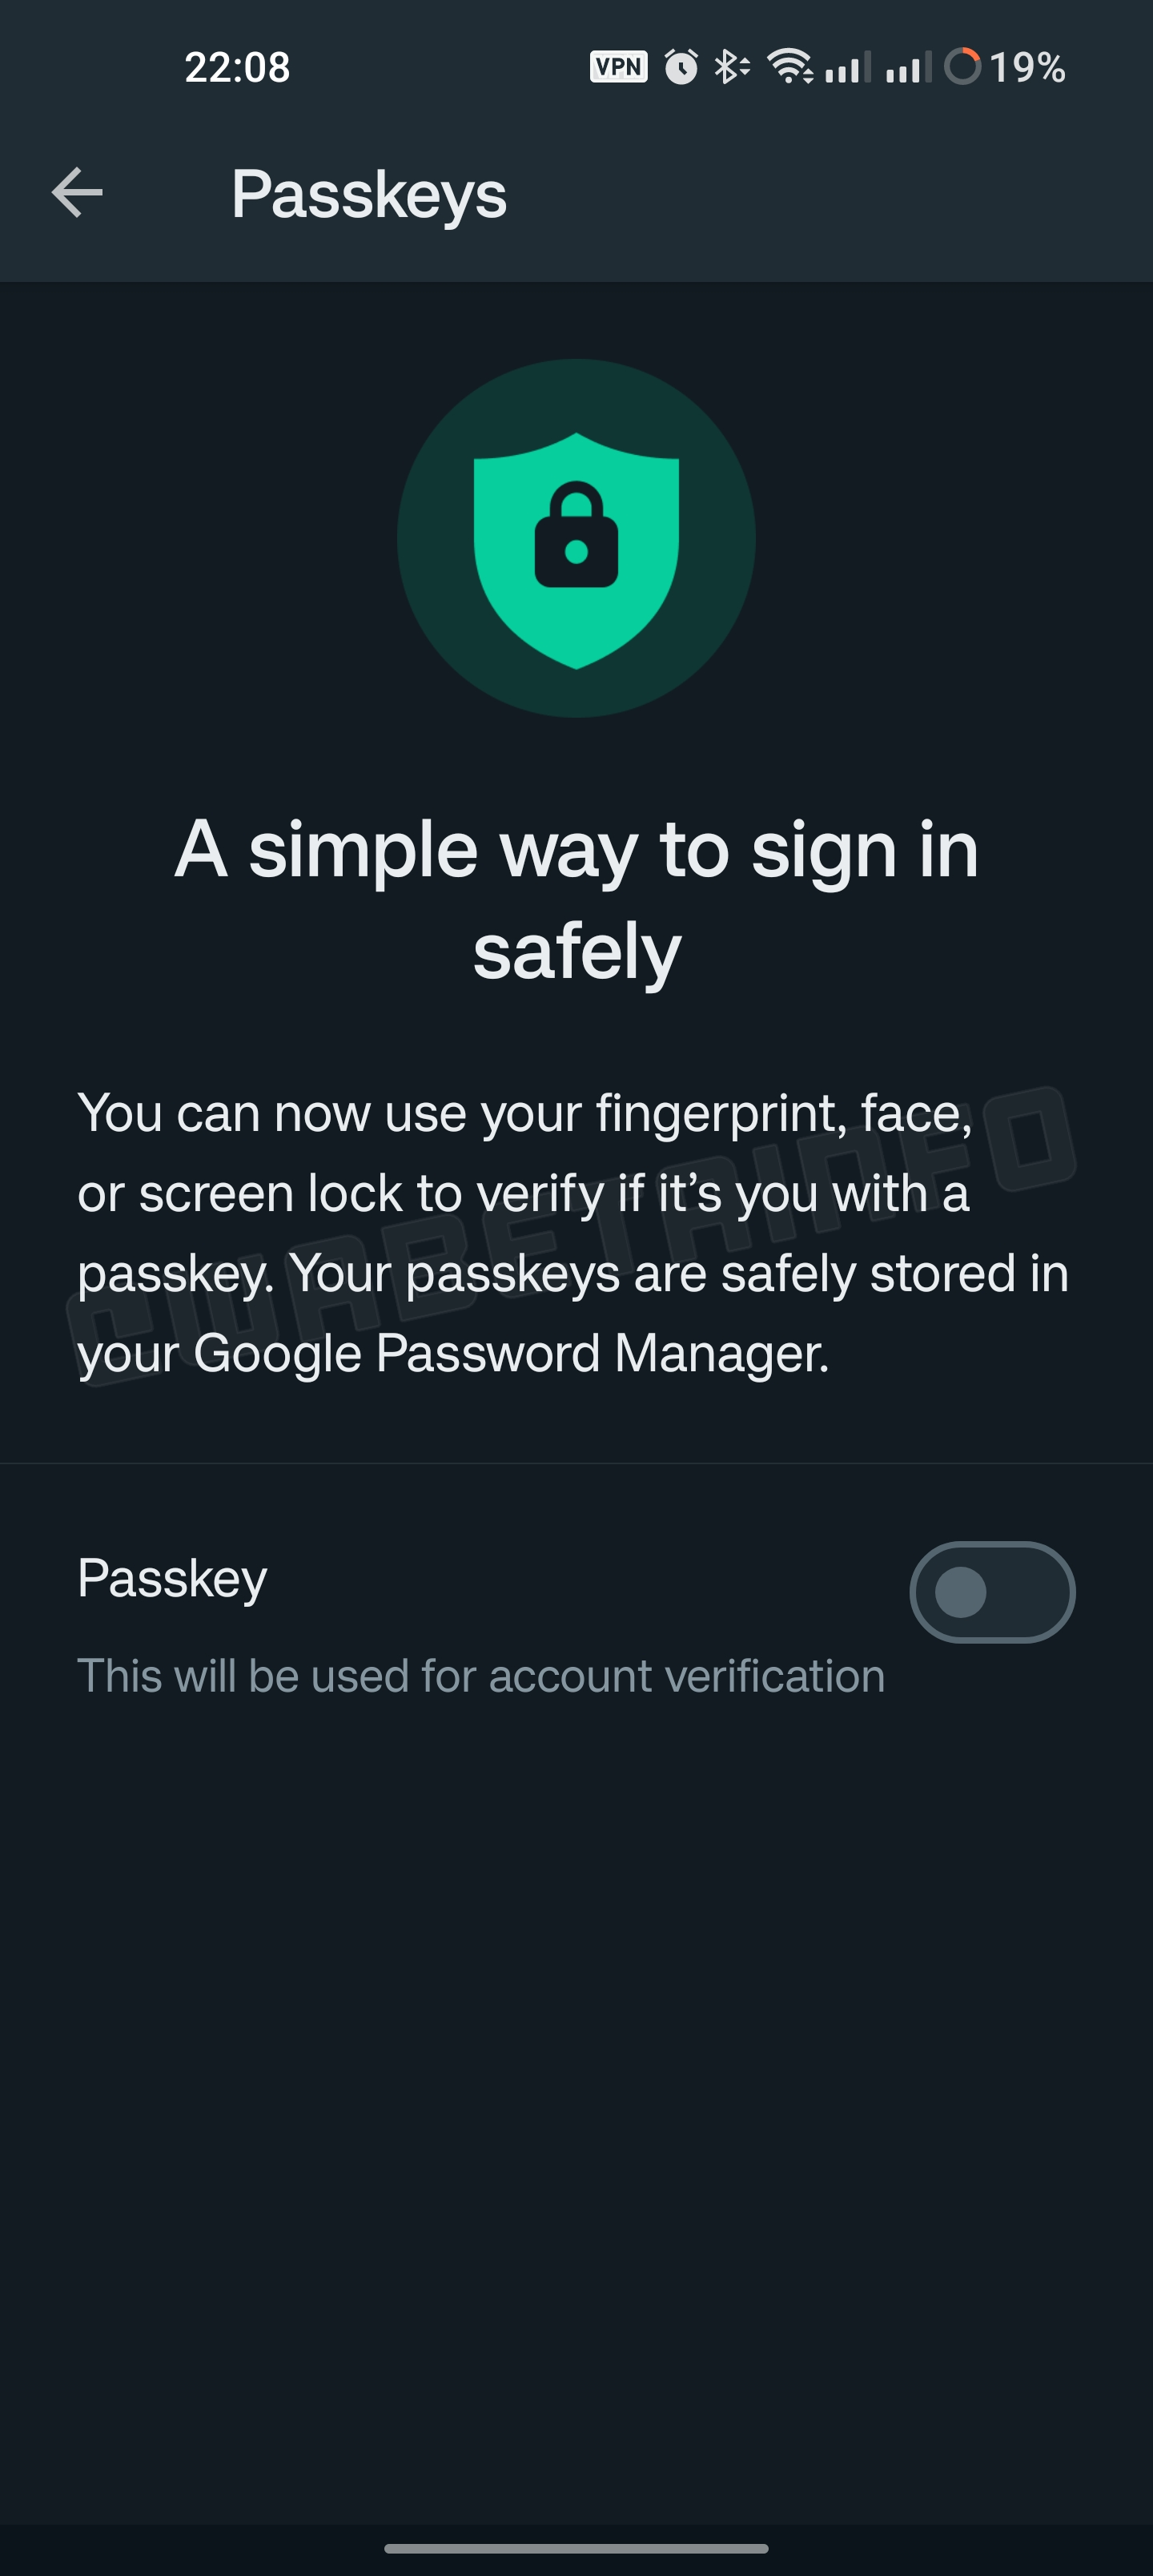
Теперь издание WABetaInfo нашло скрытые настройки ключей доступа в последней бета-версии WhatsApp для Android.

«Вы можете использовать отпечатки ваших пальцев, сканирование лица или экран блокировки для верификации через ключ доступа», — гласит сообщение.

В настоящее время функциональность всё ещё в разработке, то есть пользователи пока не смогут активировать её. Однако такой задел даёт понять, что разработчики в ближайшее время добавят поддержку passkey.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru