



Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новое семейство вредоносных программ Statc атакует пользователей Microsoft Windows с целью вытащить их персональные данные и платёжную информацию. О киберугрозе предупредили исследователи из Zscaler ThreatLabz.

Statc написан на C++ и является классическим инфостилером — трояном, похищающим информацию. Для установки на устройства потенциальных жертв заставляют кликнуть на рекламных объявлениях.

Statc имитирует видео в формате MP4 в Google Chrome и других браузерах. В отчёте Zscaler ThreatLabz специалисты Шивам Шарма и Амандип Кумар описывают троян следующим образом:

«Statc обладает целым спектром функциональных возможностей стилеров, что делает его серьёзной угрозой. Троян может красть данные из ряда браузеров, включая логины-пароли, cookies и настройки. Он также пытается добраться до криптовалютных кошельков и даже переписок в Telegram».

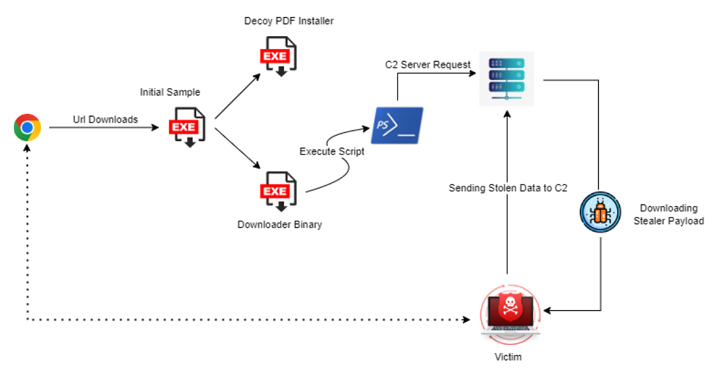
Попадая на компьютер пользователя, пейлоад первой ступени имитирует установщик PDF-читалки, однако в фоне сбрасывает бинарник-загрузчик, который пытается скачать троян с удалённого сервера с помощью скрипта PowerShell.


При этом Statc вполне способен вычислять песочницу и детектировать попытки обратного инжиниринга. Скомпрометированная информация уходит на командный сервер (C2) по HTTPS. Среди атакуемых браузеров: Google Chrome, Microsoft Edge, Mozilla Firefox, Brave, Opera и Yandex Browser.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru