


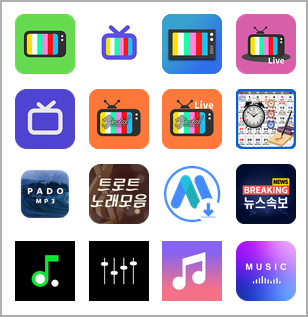

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play Store проникли 43 нежелательных Android-приложения, которые успели установить 2,5 млн пользователей. Попав на устройство, этот софт начинал выводить рекламные объявления, причём делал это при выключенном дисплее, расходуя таким образом заряд аккумулятора.

На сомнительные программы обратили внимание специалисты McAfee Mobile Research Team, после чего незамедлительно сообщили о них Google — на лицо было нарушение политик Play Store.

Авторы приложений позиционировали их в магазине как новостные агрегаторы и софт для стриминга. Однако эксперты признают, что замаскировать адваре можно под софт любой категории.

Основная проблема с такими программами заключается в том, что они существенно влияют на заряд батареи мобильного устройства. Кроме того, пользователь может столкнуться с выросшим трафиком и дополнительными расходами.


В отчёте McAfee исследователи говорят о том, что разработчики спрятали адваре непосредственно в различных загрузчиках музыки, календарях, новостных приложениях и ТВ-плеерах.

После установки на смартфоне приложения выжидали несколько недель, а уже потом активировали вредоносную активность. В результате пользователь не всегда мог связать странное поведение с инсталляцией именно этого софта.

Конфигурацией этих адваре можно управлять удалённо с помощью Firebase Storage или Messaging. Вредоносы, кстати, также просят владельца мобильного устройства внести их в список исключений функции экономии расхода заряда батареи.

Последнее нужно приложениям для того, чтобы выводить рекламу при выключенном дисплее.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru