



В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

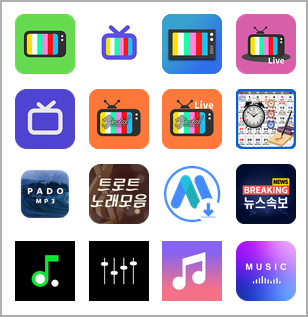
В Google Play Store проникли 43 нежелательных Android-приложения, которые успели установить 2,5 млн пользователей. Попав на устройство, этот софт начинал выводить рекламные объявления, причём делал это при выключенном дисплее, расходуя таким образом заряд аккумулятора.

На сомнительные программы обратили внимание специалисты McAfee Mobile Research Team, после чего незамедлительно сообщили о них Google — на лицо было нарушение политик Play Store.

Авторы приложений позиционировали их в магазине как новостные агрегаторы и софт для стриминга. Однако эксперты признают, что замаскировать адваре можно под софт любой категории.

Основная проблема с такими программами заключается в том, что они существенно влияют на заряд батареи мобильного устройства. Кроме того, пользователь может столкнуться с выросшим трафиком и дополнительными расходами.


В отчёте McAfee исследователи говорят о том, что разработчики спрятали адваре непосредственно в различных загрузчиках музыки, календарях, новостных приложениях и ТВ-плеерах.

После установки на смартфоне приложения выжидали несколько недель, а уже потом активировали вредоносную активность. В результате пользователь не всегда мог связать странное поведение с инсталляцией именно этого софта.

Конфигурацией этих адваре можно управлять удалённо с помощью Firebase Storage или Messaging. Вредоносы, кстати, также просят владельца мобильного устройства внести их в список исключений функции экономии расхода заряда батареи.

Последнее нужно приложениям для того, чтобы выводить рекламу при выключенном дисплее.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru