



Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Группа исследователей из университетов Великобритании подготовила модель обучения, которая может извлекать данные из звука нажатий клавиш клавиатуры. По словам специалистов, в тестах точность составила 95%.

Интересно, что при использовании Zoom для обучения алгоритма точность упала до 93%, однако это по-прежнему очень высокий процент и фактически рекорд для таких условий.

Подобные атаки критически отражаются на безопасности данных, так как с их помощью злоумышленники могут вытащить пароли, сообщения и другую личную информацию.

Кроме того, стоит учитывать, что у акустических атак есть ощутимое преимущество перед атаками по сторонним каналам: последние всегда требуют специальных условий и, как правило, ограничиваются дистанцией и количеством передаваемых данных; а вот акустические стали гораздо проще в реализации из-за массы устройств с микрофонами, обеспечивающими качественную передачу звука.

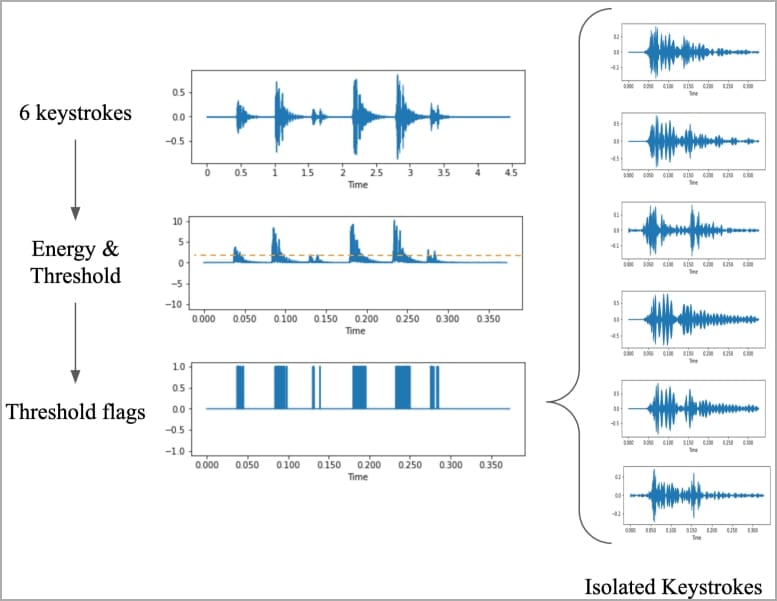
Первым шагом в описанном исследователями векторе будет запись нажатий клавиш, именно эти данные используются для тренировки алгоритма. В реальном сценарии этого можно добиться так: заразить мобильное устройство жертвы вредоносной программой и использовать микрофон смартфона для записи нажатий клавиш.

Есть и другой подход: записать нужный звук в процессе звонка по Zoom. Обучая модель, специалисты нажимали 36 клавиш на MacBook Pro, каждую 25 раз, и записывали звук, издаваемый каждой клавишей.


После этого эксперты формировали спектрограммы, визуализирующие разницу между звуками. Эти спектрограммы тренировали CoAtNet, классификатор изображений.

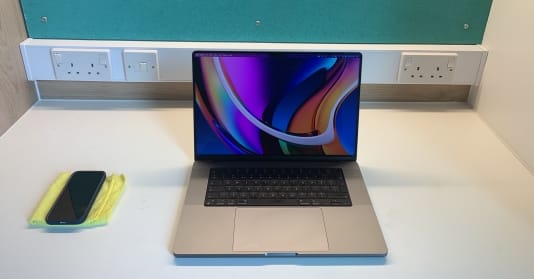
В тестах исследователей использовалась клавиатура Apple, которой корпорация оснащала все свои ноутбуки, выпущенные за последние пару лет. В 17 сантиметрах от лэптопа лежал iPhone 13 mini, а также использовался Zoom.


Согласно отчету (PDF), CoANet удалось достичь 95% точности при использовании рядом лежащего iPhone, 93% — при использовании Zoom и 91,7%, если в дело вступал Skype.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru