



Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Агрессивная киберпреступная кампания, развернувшаяся в июня и июле 2023 года, подсовывает владельцам мобильных устройств на Android банковского трояна SpyNote (другое имя — SpyMax).

О вредоносной активности, нацеленной на клиентов кредитных организаций в Европе, рассказали специалисты компании Cleafy.

«SpyNote попадает в категорию шпионского софта и распространяется через фишинговые или смишинговые кампании. На устройстве вредонос может открыть удаленный доступ оператору», — пишут исследователи в отчете.

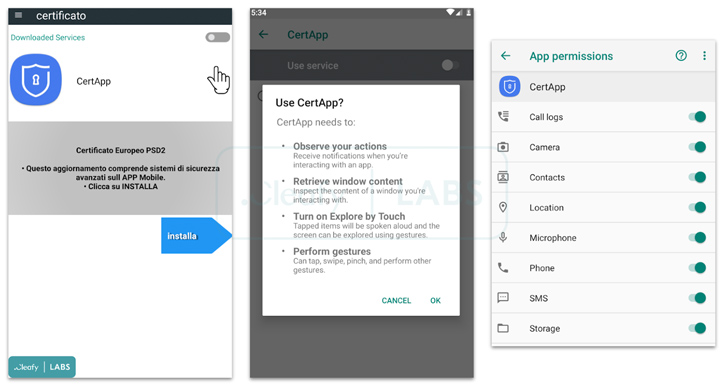
SpyNote мало чем отличается от стандартных банковских троянов, поэтому первым делом после попадания в систему он просит открыть ему доступ к accessibility services (специальные возможности ОС Android). После этого он получает возможность повышать права и извлекать важные данные.

Тем не менее есть у вредоноса и интересные отличительные черты: возможность функционировать в качестве шпионского софта и осуществлять банковское мошенничество.

Атака операторов SpyNote начинается с вредоносного СМС-сообщения, в котором жертву призывают установить банковское приложение. Если нажать на ссылку в сообщении, вас перенаправят на загрузку софта TeamViewer QuickSupport, доступного в Google Play Store.

«TeamViewer используется рядом злоумышленников в мошеннических операциях. В данном случае атакующие прибегают к социальной инженерии: звонят жертве, представляясь сотрудниками банка, и осуществляют несанкционированные транзакции прямо на устройстве жертвы», — объясняют эксперты.

С помощью популярной программы для удаленного доступа киберпреступники устанавливают на Android-устройства SpyNote. Последний может собирать данные геолокации, фиксировать нажатия клавиш, записывать действия на экране и перехватывать коды двухфакторной аутентификации.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru