



Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайские правительственные киберпреступники используют новую вредоносную программу в атаках на промышленные организации. Особенность нового вредоноса в том, что он способен красть данные с физически изолированных устройств.

Поскольку изолированные устройства (Air gap) играют ключевую роль в обеспечении безопасности важных данных, они идеально подходят для работы в промышленной и других критически важных госсферах.

Специалисты «Лаборатории Касперского» обнаружили новую вредоносную программу, которую связали с киберпреступной группировкой APT31 (другое имя — Zirconium).

По словам исследователей, злоумышленники используют как минимум 15 различных зловредов, включая их фирменный FourteenHi, в атаках на Восточную Европу.

Эта кампания Zirconium стартовала в апреле прошлого года и включала три отдельные ступени. Пейлоады начальной стадии пробирались в систему, обосновывались там и открывали операторам удалённый доступ. В их задачи также входил сбор данных, которые могут пригодиться для развития атаки.

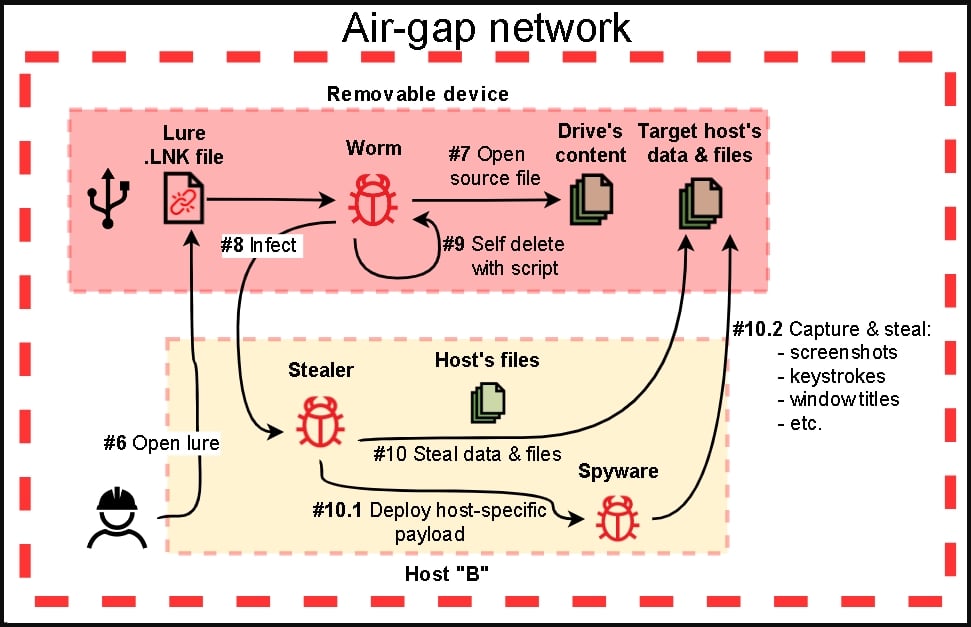
На втором этапе APT31 сбрасывала ещё больше специально подготовленных вредоносов, заточенных под кражу информации с физически изолированных устройств. Для этого использовалась техника распространения через USB (USB propagation).

Конечная стадия атаки отмечалась отдельными зловредами, загружающими все собранные данные на командный сервер злоумышленников (C2). В Kaspersky отметили, что атакующий изолированные устройства вредонос состоит из четырёх модулей:

  1. Первый модуль изучает съёмные диски, собирает файлы, снимает скриншоты, а также устанавливает дополнительные пейлоады в систему.
  2. Второй модуль заражает съёмные диски, копируя легитимный исполняемый файл McAfee, уязвимый для перехвата DLL. Также в корневую директорию устройства копируется вредоносная библиотека (после чего скрывается с помощью атрибута «hidden»).
  3. Третий модуль выполняет скрипт для сбора данных и сохранения их в папке $RECYCLE.BIN.
  4. Последний модуль — фактически вариант первого, но действует как дроппер пейлода, кейлогера и стилера.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru