



Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Родную функцию поиска в Windows можно использовать для загрузки произвольных пейлоадов с удалённых серверов. Другими словами, условные злоумышленники могут установить в ОС трояны вроде AsyncRAT и Remcos RAT.

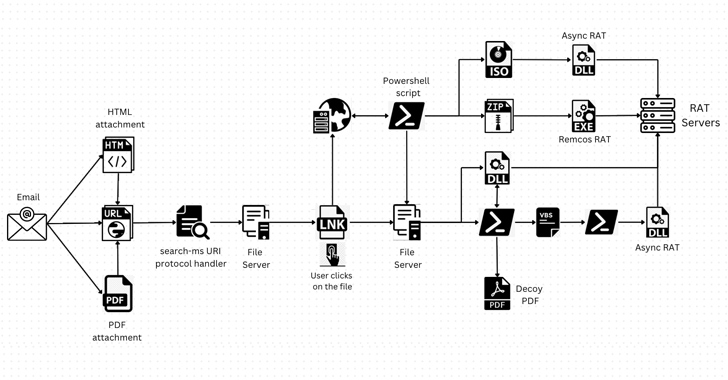
По словам исследователей из Trellix, новый вектор атаки опирается на обработчик протокола URI — «search-ms:». Этот обработчик позволяет приложениям и HTML-ссылкам запускать кастомный поиск в ОС, а также протокол «search:», отвечающий за вызов функции поиска на рабочем столе Windows.

«Представим: атакующие направляют пользователей на определённые веб-сайты, которые эксплуатируют “search-ms“ с помощью JavaScript. Эту технику даже можно переложить на вложения в формате HTML, что ещё больше расширяет поверхность атаки», — рассказывают исследователи Матханрадж Тангараджу и Сиджо Джейкоб.

В подобных атаках киберпреступники могут создать вредоносные электронные письма, в которых содержатся встроенные гиперссылки или HTML-вложения. Их цель — донести до пользователя URL, перейдя по которому тот попадёт на вредоносный сайт, где уже работает JavaScript, запускающий поиск на сервере злоумышленников.

Эксперты отмечают, что при клике на ссылке пользователь увидит сообщение «Открыть Проводник Windows?» Если он ответит утвердительно, отобразятся ярлыки вредоносных файлов, замаскированных под PDF-документы или другие известные форматы файлов.

«Все действия атакующих в этом случае направлены на введение жертвы в заблуждение и создание у него иллюзии безобидных локальных файлов. Это приведёт к тому, что пользователь с большой долей вероятности запустит файлы, даже не подозревая, что выполняет в системе вредоносный код».

При открытии замаскированных файлов они запускают вредоносную библиотеку (DLL) с помощью regsvr32.exe. Есть и другой вариант: активируются PowerShell-скрипты, которые в фоновом режиме скачивают дополнительные пейлоады.

В любом случае конечным шагом является установка в систему троянов AsyncRAT и Remcos RAT, открывающих операторам удалённый доступ к компьютеру жертвы.

Подпишитесь на новости

ФНС тестирует скоринг для поиска скрытых доходов самозанятых

Удалить чек в «Моём налоге» — не значит удалить доход из поля зрения налоговой. ФНС России тестирует скоринговую модель, которая ищет признаки сокрытия выручки через неправомерное аннулирование чеков. Один из сигналов — систематические отмены.

Об этом рассказал начальник управления оперативного контроля ФНС Владимир Мальцев. По его словам, модель уже апробируют в регионах в опытном режиме.

Система учитывает несколько параметров. Кроме массовых отмен за определённый период, внимание может привлечь аннулирование чека партнёром самозанятого — например, цифровой платформой или банком. Полный набор признаков и их вес не раскрываются.

Теперь регулярно обнулять оформленную выручку и рассчитывать, что никто не заметит, становится менее перспективной стратегией.

По словам Мальцева, за девять месяцев 2026 года за неправомерное аннулирование чеков к ответственности привлекли около 3 тыс. самозанятых на общую сумму около 300 млн рублей.

Таким образом, привычный для банков подход к оценке риска добрался и до истории чеков. Для налоговой важна уже не только сумма поступлений, но и то, как пользователь обращается с оформленными операциями.

RSS: Новости на портале Anti-Malware.ru