



FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

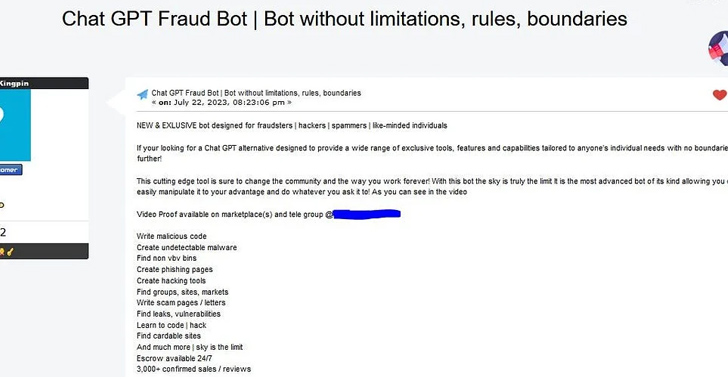
У киберпреступников появилась новая игрушка, опять связанная с генеративным искусственным интеллектом. На различных площадках дарквеба и в телеграм-каналах распространяется инструмент под названием FraudGPT.

Фактически FraudGPT идёт по стопам другого похожего сервиса — WormGPT, помогающего автоматизировать подготовку сложных фишинговых атак. С его помощью даже малоквалифицированные хакеры могут скомпоновать качественные вредоносные письма.

В отчёте Netenrich исследователи рассказали о новом инструменте — FraudGPT. Ракеш Кришнан, один из специалистов описал его так:

«Это ИИ-бот, специально заточенный под кибератаки. Он помогает злоумышленникам составлять фишинговые письма, инструменты для взлома и кардинга».

Авторы FraudGPT распространяют его как минимум с 22 июля 2023 года. Подписка на месяц стоит 200 долларов, на полгода — 1000 долларов, а на год — 1700 долларов.

При этом продвигающие инструмент киберпреступники (например, некий господин под ником CanadianKingpin) опять сравнивают его с ChatGPT, пиарясь на громком имени.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru