



Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Проверка, проведенная НКО Shadowserver Foundation, показала, что тысячи доступных из интернета серверов Citrix Netscaler ADC и Gateway содержат критическую уязвимость, для которой вендор выкатил экстренный патч неделю назад.

Согласно бюллетеню Citrix, проблема безопасности CVE-2023-3519 (9,8 балла CVSS) позволяет удаленно выполнить произвольный код в системе. Эксплойт не требует аутентификации и возможен, когда сервер сконфигурирован как шлюз (VPN-сервер или клиент, ICA-прокси, RDP-прокси) либо виртуальный сервер аутентификации (AAA).

Заплатка для контроллеров приложений и шлюзов безопасности, ранее продававшихся под брендом Netscaler, была в срочном порядке выпущена 18 июля. Пользователей призвали как можно скорее установить обновления, так как злоумышленники уже используют уязвимость в атаках.

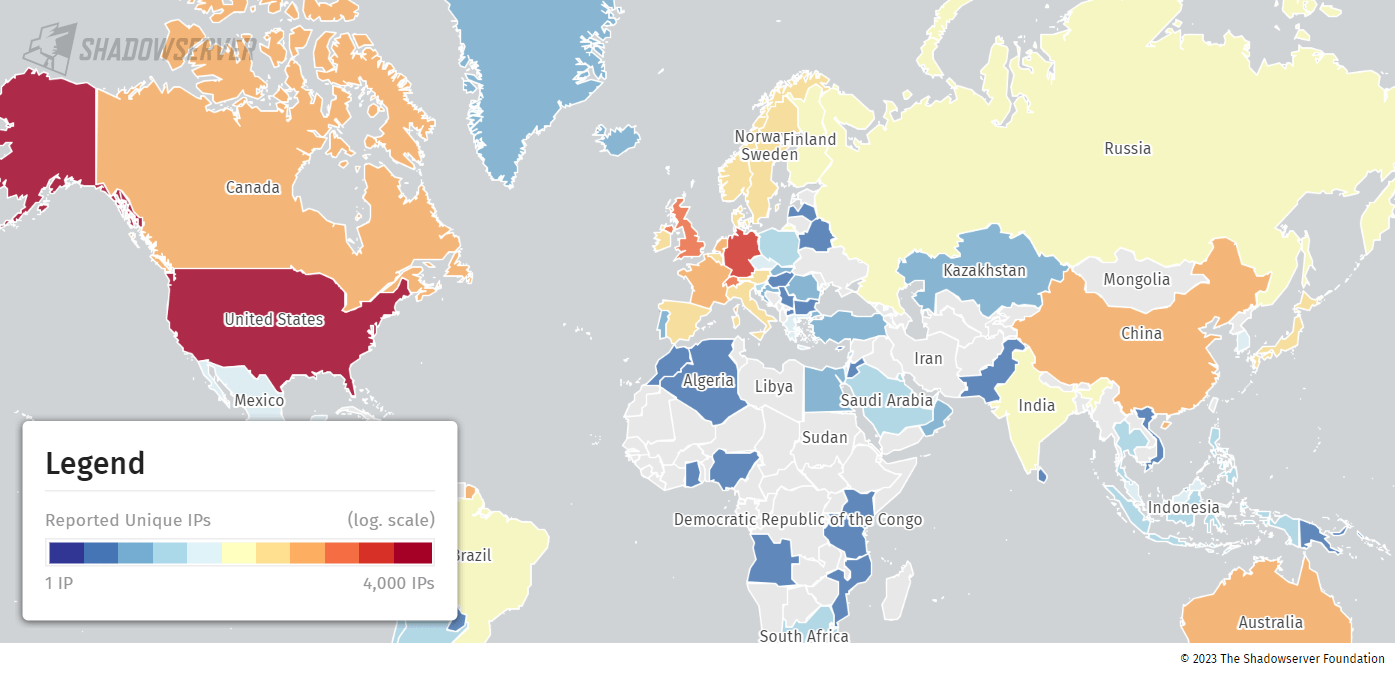
Через пару дней участники Shadowserver Foundation поискали в интернете Citrix-серверы и обнаружили, что 15 тыс. экземпляров Netscaler ADC и Gateway непропатчены и уязвимы к эксплойту CVE-2023-3519. Большинство таких потенциальных мишеней расположены в США, Германии и Великобритании.


Идентификация осуществлялась по наличию данных о версии (хеша пакета). Поскольку Citrix недавно перестала указывать эту информацию, некоторые уязвимые экземпляры софта не вошли в собранную статистику.

Американское Агентство по кибербезопасности (CISA) опубликовало алерт о CVE-2023-3519, в котором сказано, что в июне данная уязвимость засветилась как 0-day в атаке на объект критической инфраструктуры США. После отработки эксплойта в систему был сброшен веб-шелл, позволяющий добраться до Active Directory с целью сбора и вывода конфиденциальных данных. К счастью, попытка горизонтального перемещения сорвалась: сеть оказалась сегментированной, и несанкционированный доступ к контроллеру домена был успешно заблокирован.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru