



Microsoft допилила функцию защиты от фишинга в Windows 11

Microsoft допилила функцию защиты от фишинга в Windows 11

Microsoft допилила функцию защиты от фишинга в Windows 11

Microsoft тестирует нововведение в Windows 11, которое должно усилить общую защиту от фишинга. Фича будет предупреждать пользователей при копировании и вставке Windows-пароля на веб-сайтах и в различных документах.

Функция Enhanced Phishing Protection стала доступна с релизом Windows 11 22H2. Разработчики считают, что она защитит учётные данные от ОС или домена Active Directory, до которых обычно пытаются добраться киберпреступники.

Получив связку «логин-пароль», злоумышленники используют их для взлома других аккаунтов: ящиков электронной почты, банковских учёток и т. п. В отдельных случаях атакующие могут даже проникнуть в корпоративную сеть.

Учётные данные собираются либо через фишинговые схемы, либо с помощью вредоносных программ, нацеленных на извлечение конфиденциальной информации. На торговых площадках дарквеба можно встретить массу выставленных на продажу аккаунтов.

В тестовой сборке Windows 11 Insider Dev под номером 23506 Microsoft доработала функциональность Windows 11 Enhanced Phishing Protection. Теперь система будет детектировать копирование и вставку основного пароля в Windows.

«В этом билде мы попробовали внести ряд изменений в функцию защиты от фишинга. ОС будет выводить предупреждения при небезопасном копировании и вставке пароля», — объясняют разработчики в заметках.

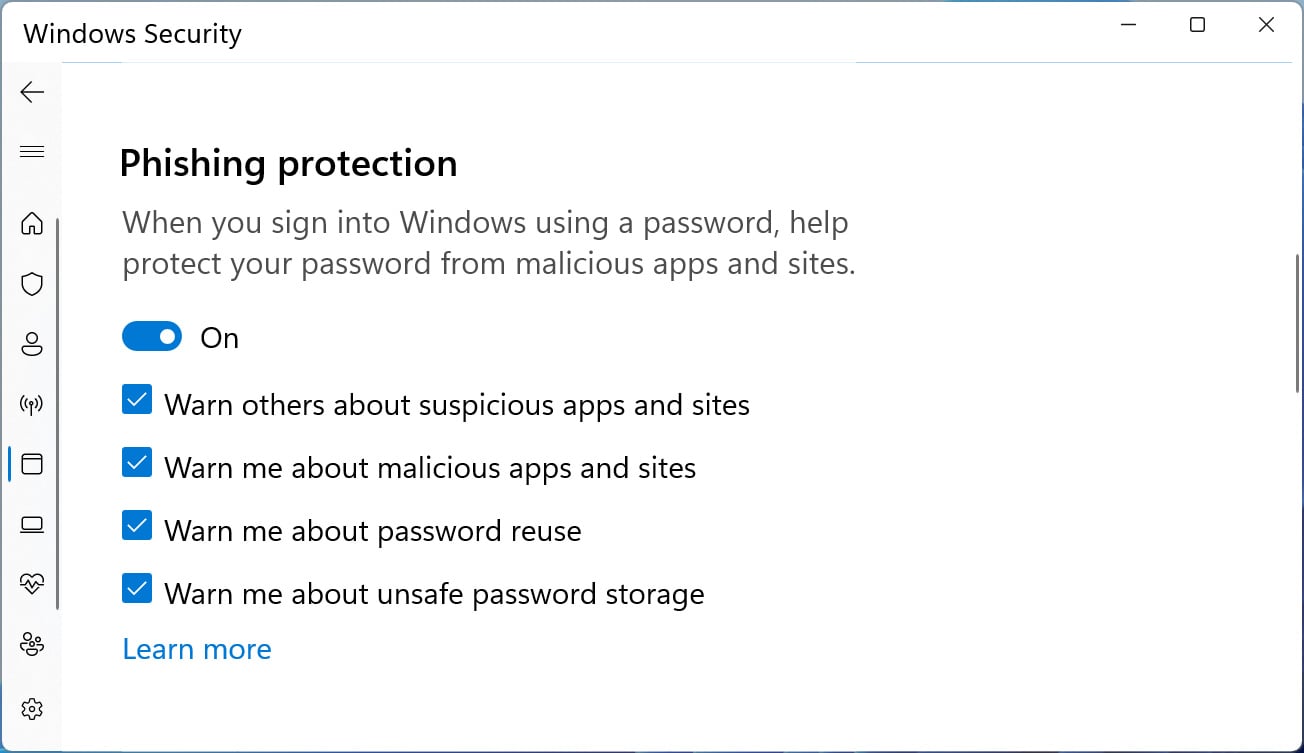
Стоит отметить, что нововведение отключено по умолчанию, поэтому тестерам придётся зайти в настройки, найти «защиту от фишинга» и поставить галки напротив соответствующих опций:

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru