



LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

Вредоносные документы в формате Microsoft Word эксплуатируют известные уязвимости для распространения печально известной вредоносной программы LokiBot. На фишинговые атаки обратили внимание исследователи из Fortinet FortiGuard Labs.

В отчете специалисты напоминают, что LokiBot (он же Loki PWS) ворует информацию жертв с 2015 года.

«В основном операторы вредоноса атакуют системы Windows и пытаются собрать с целевых устройств как можно больше конфиденциальных данных», — пишет Fortinet FortiGuard Labs.

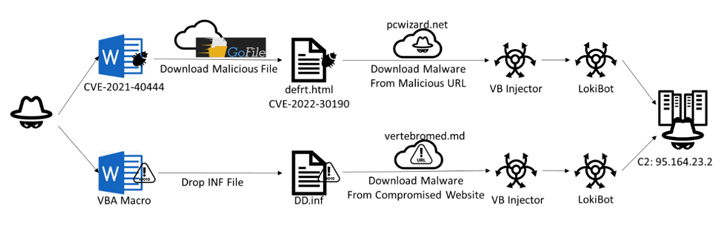
В мае 2023 года LokiBot начал использовать уязвимости CVE-2021-40444 и CVE-2022-30190 (Follina) для выполнения вредоносного кода на компьютерах жертв.

Word-файл, эксплуатирующий CVE-2021-40444, содержит внешнюю ссылку GoFile внутри XML, которая ведет на загрузку файла в формате HTML. Последний уже использует Follina для скачивания второго пейлоада, задача которого — расшифровывать и запустить в системе LokiBot.

Вредонос содержит модуль инжектора, способного детектировать отладчики и виртуальную среду.


Есть и еще один вектор, который исследователи отметили в недавних атаках. Все тоже начинается с документа Word, однако он содержит встроенный VBA-скрипт, выполняющий макрос с помощью функций «Auto_Open» и «Document_Open».

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru