



Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google не сидит на месте, пытаясь бороться с постоянно проникающими в Play Store вредоносами. На этот раз интернет-гигант придумал новый способ: аккаунты разработчиков от имени организаций должны предоставить идентификатор DUNS (D-U-N-S).

В Google считают, что новые меры помогут повысить доверие к платформе и её защищённость в целом. При этом аккаунтам злоумышленников станет сложнее публиковать вредоносные приложения.

Как правило, такие программы отправляются на проверку в Google Play без вредоносной составляющей (или пейлоадов). Это логичный подход, потому что при наличии подозрительного кода защитные механизмы официального магазина заблокируют софт.

Авторы зловредов делают хитрее: вредоносная составляющая добавляется либо с одним из обновлений, либо после установки на устройство жертвы. Само собой, после сообщений о недобросовестном разработчике, Google банит его, а софт — удаляет, но никто не мешает создать новый аккаунт и под новым соусом распространять свой софт.

Чтобы бороться с таким поведение, корпорация с 31 августа 2023 года будет требовать действительный D-U-N-S (Data Universal Numbering System — «Универсальная система нумерации данных»). Как известно, идентификатор состоит из девяти цифр и присваивается юрлицу специальным регулятором.

D-U-N-S используют в качестве стандарта власти США, Европейская комиссия, Организация Объединенных Наций и Apple. Другими словами, этот номер заслуживает доверия.

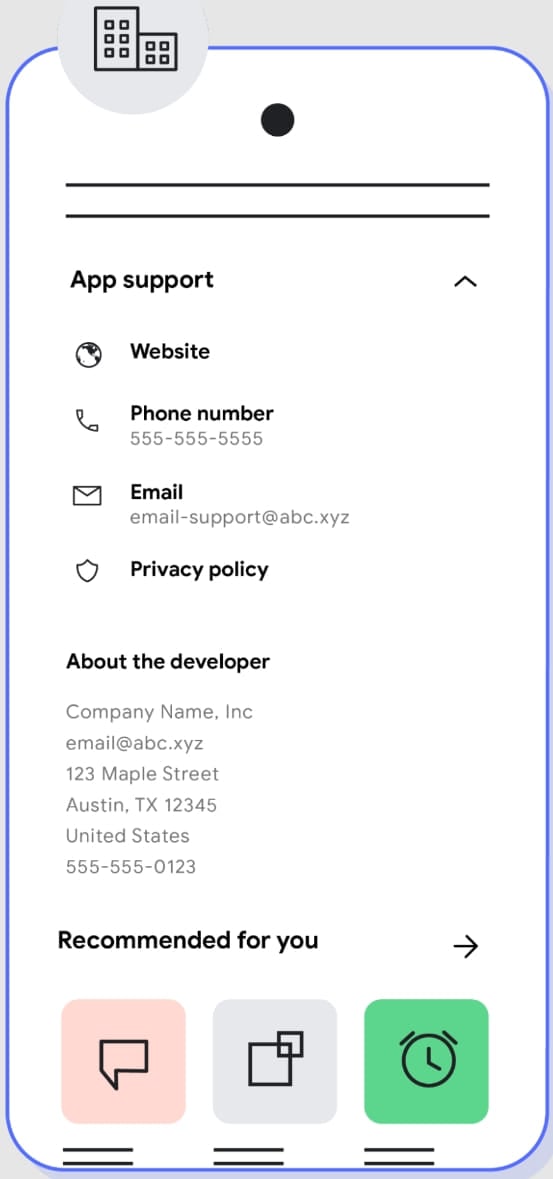
Требуя идентификатор, Google существенно затруднит злоумышленникам публикацию вредоносных приложений от лица организаций. Дополнительно корпорация планирует изменить раздел «Контакты» в приложениях, чтобы там было больше информации о девелопере.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru