



Доля Linux на десктопах впервые превысила 3%

Доля Linux на десктопах впервые превысила 3%

Доля Linux на десктопах впервые превысила 3%

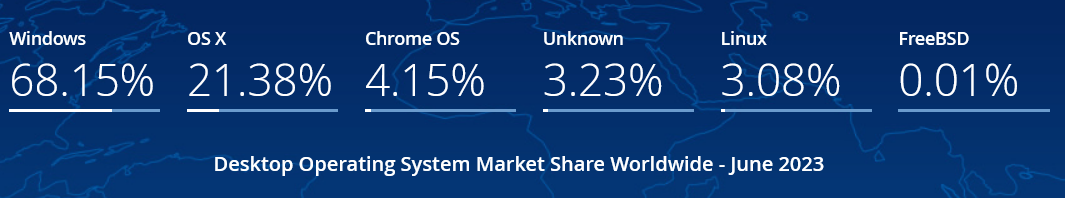
Согласно аналитике StatCounter, а прошлом месяце доля Linux и дистрибутивов (без ChromeOS и FreeBSD), работающих на десктопах, достигла 3%. Учитывая жесткую конкуренцию в этом сегменте рынка, это большой успех для 30-летней ОС.

Несмотря на почтенный возраст, Linux никогда не пользовалась популярностью у обычных владельцев настольных компьютеров: они до сих пор отдают предпочтение Windows и macOS. Ее ценили как серверную ОС — за высокое быстродействие, стабильность, надежность и безопасность; эти качества особенно важны для облачных инфраструктур и IoT.

Показатель использования Linux на десктопах, зафиксированный StatCounter, скромен, но свидетельствует о росте признания достоинств таких дистрибутивов. Они быстро грузятся, обладают гибкостью, а также удобны в использовании.


Пожалуй, самыми привлекательным качеством Linux как десктопной ОС является отсутствие bloatware, избыточной функциональности, повышающей потребление ресурсов. Богатый набор настольных сред, таких как GNOME, KDE, Xfce, открывает большие возможности для кастомизации.

Обычные юзеры также ценят Linux за приватность: в отличие от ведущих игроков рынка она не собирает пользовательские данные. Правда, некоторые дистрибутивы пытаются это делать, но в минимальном объеме, и эту опцию всегда можно отключить.

Создателям софта подобная opensource-альтернатива дает высокую степень свободы. Для выполнения ресурсоемких задач важны эффективность, масштабируемость и поддержка процессоров различной архитектуры — все это свойственно Linux. А наличие интерфейса командной строки и широкие возможности скриптинга способны обеспечить гибкость и автоматизацию процесса разработки.

Российский софт, создаваемый в рамках импортозамещения, тоже совместим с Linux. Для его унификации ФСТЭК предложила использовать в качестве базы сертифицированную версию ядра Linux 5.10. Для приоритетного развития отобраны три проекта: Astra Linux, ОС «Альт» и «Ред ОС».

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru