



Доля Linux на десктопах впервые превысила 3%

Доля Linux на десктопах впервые превысила 3%

Доля Linux на десктопах впервые превысила 3%

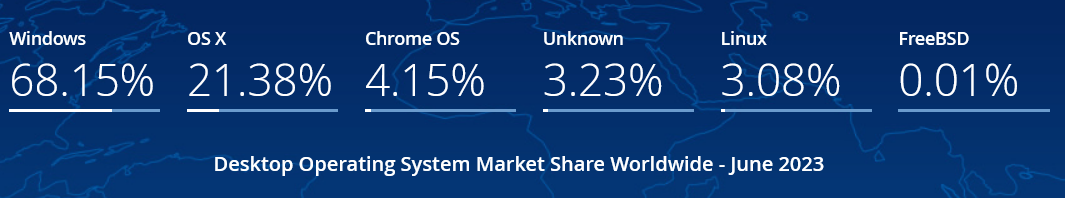
Согласно аналитике StatCounter, а прошлом месяце доля Linux и дистрибутивов (без ChromeOS и FreeBSD), работающих на десктопах, достигла 3%. Учитывая жесткую конкуренцию в этом сегменте рынка, это большой успех для 30-летней ОС.

Несмотря на почтенный возраст, Linux никогда не пользовалась популярностью у обычных владельцев настольных компьютеров: они до сих пор отдают предпочтение Windows и macOS. Ее ценили как серверную ОС — за высокое быстродействие, стабильность, надежность и безопасность; эти качества особенно важны для облачных инфраструктур и IoT.

Показатель использования Linux на десктопах, зафиксированный StatCounter, скромен, но свидетельствует о росте признания достоинств таких дистрибутивов. Они быстро грузятся, обладают гибкостью, а также удобны в использовании.


Пожалуй, самыми привлекательным качеством Linux как десктопной ОС является отсутствие bloatware, избыточной функциональности, повышающей потребление ресурсов. Богатый набор настольных сред, таких как GNOME, KDE, Xfce, открывает большие возможности для кастомизации.

Обычные юзеры также ценят Linux за приватность: в отличие от ведущих игроков рынка она не собирает пользовательские данные. Правда, некоторые дистрибутивы пытаются это делать, но в минимальном объеме, и эту опцию всегда можно отключить.

Создателям софта подобная opensource-альтернатива дает высокую степень свободы. Для выполнения ресурсоемких задач важны эффективность, масштабируемость и поддержка процессоров различной архитектуры — все это свойственно Linux. А наличие интерфейса командной строки и широкие возможности скриптинга способны обеспечить гибкость и автоматизацию процесса разработки.

Российский софт, создаваемый в рамках импортозамещения, тоже совместим с Linux. Для его унификации ФСТЭК предложила использовать в качестве базы сертифицированную версию ядра Linux 5.10. Для приоритетного развития отобраны три проекта: Astra Linux, ОС «Альт» и «Ред ОС».

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru