



Windows 95, 98, NT 4.0 и другое старьё теперь может обновиться онлайн

Windows 95, 98, NT 4.0 и другое старьё теперь может обновиться онлайн

Windows 95, 98, NT 4.0 и другое старьё теперь может обновиться онлайн

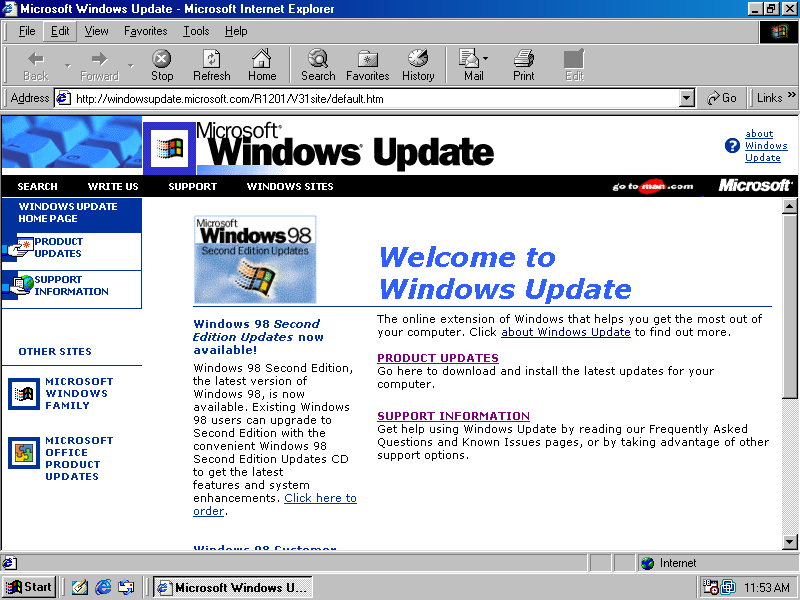
Любите старьё? Представьте, что можно накатить обновления на версии Windows 95, 98 и NT 4.0. Именно этим вопросом занимается новый независимый проект, получивший имя «Windows Update Restored».

Задача авторов Windows Update Restored — создать некий хостинг для модифицированных версий старых сайтов Windows Update. Кроме того, специалисты будут размещать файлы апдейтов, которые нельзя найти на установочных компакт-дисках.

Старенькие версии Windows, как многие наверняка помнят, полагались на веб-приложение Windows Update, а не на встроенные механизмы обновления, как это принято делать в современных релизах ОС.

Microsoft закрыла веб-ресурс, предназначавшийся для апдейта Windows 95 и 98, где-то в середине 2011 года. Теперь в Сети появился Windows Update Restored — слегка видоизменённый клон оригинального проекта Microsoft. Поскольку сайт не использует SSL- или TLS-шифрования, старые версии Internet Explorer могут запросто зайти на него.

Однако вам потребуется как минимум Internet Explorer 5, чтобы получить доступ к Windows Update Restored. Кстати, авторы проекта предусмотрели и этот момент: на ресурсе есть специальные ссылки на загрузку IE5 и IE5.5.

Windows Update Restored в настоящее время поддерживает Windows 98, NT 4.0, ME и ряд версий Windows 2000. Если вы любитель более поздних релизов вроде XP, для вас есть другой проект — Legacy Update.

Само собой, Windows Update Restored — это для энтузиастов, которые обожают ретрокомпьютеры. Ни о каких патчах и серьёзных исправлений уязвимостей, конечно, речь не идёт.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru