



Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

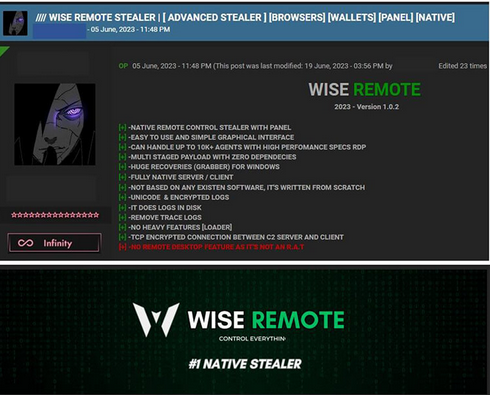
Эксперты CYFIRMA обнаружили в даркнете рекламу нового инфостилера. Вредонос, предоставляемый в пользование как услуга (MaaS, Malware-as-a-Service), умеет открывать удаленный доступ к компьютеру, превращать его в DDoS-бот и заниматься вымогательством.

Сервис, созданный на основе многофункционального зловреда, продвигается на хакерских форумах (HF, cracked[.]io) с начала июня. Владельцы WISE REMOTE Stealer постоянно его совершенствуют, а для расширения пользовательской базы публикуют доказательства эффективности в Discord и Telegram; демоатаки уже собрали более 1000 жертв.


Вредонос написан на Go, хотя разработчики используют также C++, C# и Python. Основной целью WISE REMOTE являются Windows-системы (версии 8, 10 и 11). Для обхода антивирусов используются различные уловки, коммуникации с C2-сервером (расположен в Швейцарии) защищены шифрованием.

Модули на стороне клиента импортируются через облако, краденые данные записываются на диск (в папку /temp), а после отправки стираются. Предоставляемый подписчикам билдер позволяет кастомизировать иконки (подогнать под выбранные способ распространения зловреда и цепочку заражения); итоговые сборки по весу обычно не превышают 100 Кбайт.

На настоящий момент WISE REMOTE Stealer обладает следующими функциями:

  • сбор системной информации;
  • создание обратного шелла;
  • загрузка и запуск дополнительных файлов;
  • извлечение информации из браузеров (сохраненные пароли, куки, данные банковских карт, закладки, история посещений, список расширений);
  • кража данных из криптокошельков;
  • открытие сайтов и взаимодействие с ними без ведома жертвы;
  • создание скриншотов;
  • загрузка файлов в папку AppData;
  • создание и кастомизация вредоносных агентов либо модулей для проведения атак на мишени по выбору;
  • внесение изменений в системные журналы, удаление записей для сокрытия вредоносной активности.

Панель управления позволяет мониторить до 10 тыс. зараженных компьютеров. Оператор также имеет возможность подать общую команду — например, на проведение DDoS-атаки или совершение иных вредоносных действий.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru