



Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

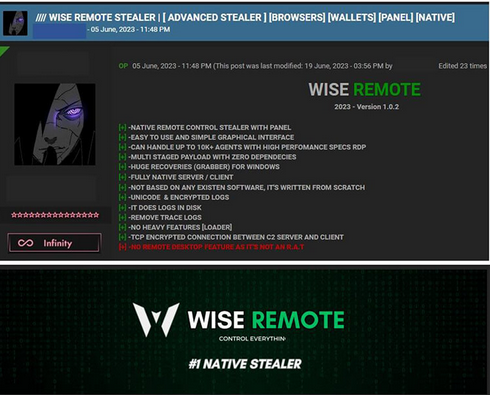
Эксперты CYFIRMA обнаружили в даркнете рекламу нового инфостилера. Вредонос, предоставляемый в пользование как услуга (MaaS, Malware-as-a-Service), умеет открывать удаленный доступ к компьютеру, превращать его в DDoS-бот и заниматься вымогательством.

Сервис, созданный на основе многофункционального зловреда, продвигается на хакерских форумах (HF, cracked[.]io) с начала июня. Владельцы WISE REMOTE Stealer постоянно его совершенствуют, а для расширения пользовательской базы публикуют доказательства эффективности в Discord и Telegram; демоатаки уже собрали более 1000 жертв.


Вредонос написан на Go, хотя разработчики используют также C++, C# и Python. Основной целью WISE REMOTE являются Windows-системы (версии 8, 10 и 11). Для обхода антивирусов используются различные уловки, коммуникации с C2-сервером (расположен в Швейцарии) защищены шифрованием.

Модули на стороне клиента импортируются через облако, краденые данные записываются на диск (в папку /temp), а после отправки стираются. Предоставляемый подписчикам билдер позволяет кастомизировать иконки (подогнать под выбранные способ распространения зловреда и цепочку заражения); итоговые сборки по весу обычно не превышают 100 Кбайт.

На настоящий момент WISE REMOTE Stealer обладает следующими функциями:

  • сбор системной информации;
  • создание обратного шелла;
  • загрузка и запуск дополнительных файлов;
  • извлечение информации из браузеров (сохраненные пароли, куки, данные банковских карт, закладки, история посещений, список расширений);
  • кража данных из криптокошельков;
  • открытие сайтов и взаимодействие с ними без ведома жертвы;
  • создание скриншотов;
  • загрузка файлов в папку AppData;
  • создание и кастомизация вредоносных агентов либо модулей для проведения атак на мишени по выбору;
  • внесение изменений в системные журналы, удаление записей для сокрытия вредоносной активности.

Панель управления позволяет мониторить до 10 тыс. зараженных компьютеров. Оператор также имеет возможность подать общую команду — например, на проведение DDoS-атаки или совершение иных вредоносных действий.

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru