



Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

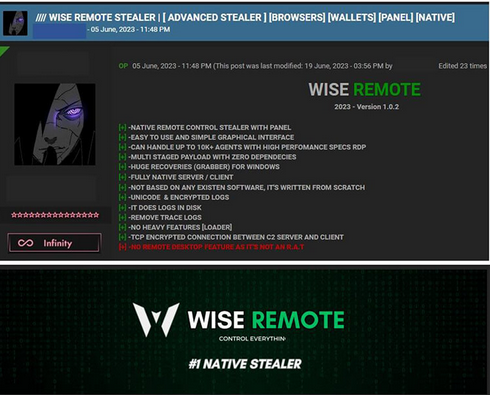
Эксперты CYFIRMA обнаружили в даркнете рекламу нового инфостилера. Вредонос, предоставляемый в пользование как услуга (MaaS, Malware-as-a-Service), умеет открывать удаленный доступ к компьютеру, превращать его в DDoS-бот и заниматься вымогательством.

Сервис, созданный на основе многофункционального зловреда, продвигается на хакерских форумах (HF, cracked[.]io) с начала июня. Владельцы WISE REMOTE Stealer постоянно его совершенствуют, а для расширения пользовательской базы публикуют доказательства эффективности в Discord и Telegram; демоатаки уже собрали более 1000 жертв.


Вредонос написан на Go, хотя разработчики используют также C++, C# и Python. Основной целью WISE REMOTE являются Windows-системы (версии 8, 10 и 11). Для обхода антивирусов используются различные уловки, коммуникации с C2-сервером (расположен в Швейцарии) защищены шифрованием.

Модули на стороне клиента импортируются через облако, краденые данные записываются на диск (в папку /temp), а после отправки стираются. Предоставляемый подписчикам билдер позволяет кастомизировать иконки (подогнать под выбранные способ распространения зловреда и цепочку заражения); итоговые сборки по весу обычно не превышают 100 Кбайт.

На настоящий момент WISE REMOTE Stealer обладает следующими функциями:

  • сбор системной информации;
  • создание обратного шелла;
  • загрузка и запуск дополнительных файлов;
  • извлечение информации из браузеров (сохраненные пароли, куки, данные банковских карт, закладки, история посещений, список расширений);
  • кража данных из криптокошельков;
  • открытие сайтов и взаимодействие с ними без ведома жертвы;
  • создание скриншотов;
  • загрузка файлов в папку AppData;
  • создание и кастомизация вредоносных агентов либо модулей для проведения атак на мишени по выбору;
  • внесение изменений в системные журналы, удаление записей для сокрытия вредоносной активности.

Панель управления позволяет мониторить до 10 тыс. зараженных компьютеров. Оператор также имеет возможность подать общую команду — например, на проведение DDoS-атаки или совершение иных вредоносных действий.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru