



Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

На проекте Fedora обсуждают предложение добавить механизм телеметрии в версию 40 для рабочих станций. По замыслу, информация будет собираться с учетом приватности пользователей и поможет узнать их предпочтения с целью совершенствования дистрибутива.

Телеметрию предлагается включить по умолчанию для новых установок, предусмотрев возможность отключения через мастер первичной настройки и конфигуратор GNOME Сontrol Center. При обновлении системы механизм будет сбрасываться, для активации юзеру придется заглянуть в раздел «Конфиденциальность».

При включенной телеметрии система сразу приступает к сбору данных, а отправка включается лишь после закрытия страницы с настройками. Процесс передачи метрик планируется сделать максимально прозрачным для аудита, а типы данных ограничить с помощью специальных правил.

Сообществу будет предоставлена возможность надзора; предварительный список разрешенных для сбора сведений уже вынесен на обсуждение:

  • реакции мышью на подсказки пакетного менеджера GNOME Software;
  • частота обращения к панелям и настройкам в конфигураторе;
  • время загрузки;
  • типы накопителей (HDD, SSD);
  • модель ноутбука;
  • выбранная локаль.

Узнать, какие данные передаются, в каком виде и как используются, пользователи смогут на специальных информационных страницах мастера первичной настройки и рабочего стола GNOME.

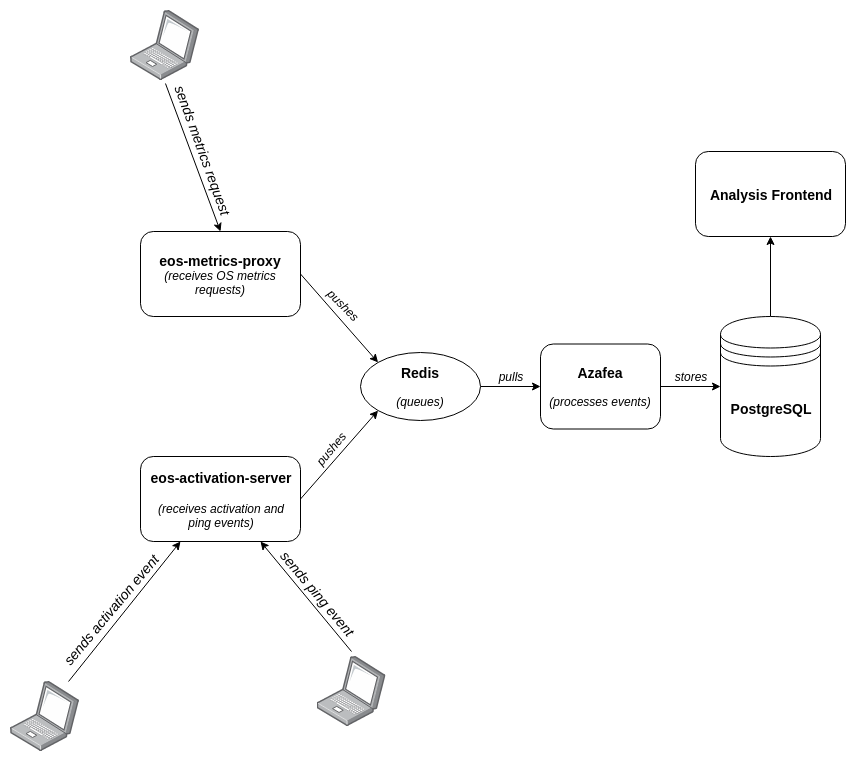
Обработку метрик предлагается осуществлять с использованием технологии Azafea, реализованной в ОС Endless: пользователи при этом не профилируются, и обращения к внешним сервисам (вроде Google Analytics), агрегаторам и хранилищам не нужны. Прием и обработка информации будут производиться на серверах проекта Fedora; при желании пользователи смогут копить такую статистику на своих мощностях (код Azafea открыт).


Предложение пока не рассмотрено комитетом FESCo (Fedora Engineering Steering Committee), отвечающим за техническую часть разработки Fedora, и может быть отклонено по итогам обсуждения в сообществе.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru