



Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

В даркнете активно продвигается новый инфостилер для Windows — Meduza. Проведенный в Uptycs анализ семпла показал, что вредонос умеет воровать информацию из множества браузеров, расширений 2FA и криптокошельков, а также интересуется играми.

Реклама Meduza (не путать с мобильным банкером Medusa и одноименным Linux-ботом) публикуется на хакерских форумах XSS и Exploit, а также в специализированном телеграм-канале. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и активно развивается.

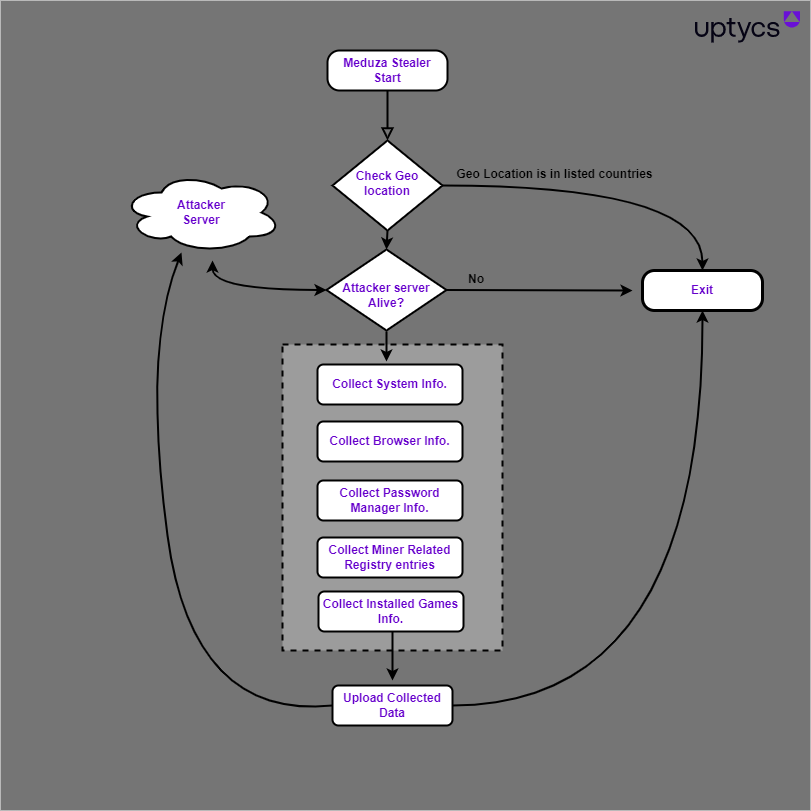
От других собратьев новобранец отличается отсутствием обфускации; для уклонения от анализа он использует другую уловку: перед кражей подключается к C2 и при отсутствии доступа завершает свой процесс. Исполнение тоже откатывается, когда жертва расположена в стране бывшего СНГ (список исключений содержит 10 позиций).

Единственным назначением новобранца является кража данных. Из браузеров он ворует сохраненные учетки, куки и историю посещений, а также оперирует списками целевых криптокошельков (включая браузерные расширения), менеджеров паролей и генераторов 2FA-кодов (два десятка). Из других приложений его интересуют Telegram, Discord и Steam.

Дополнительно вредонос заглядывает в системный реестр в поисках следов криптомайнеров и составляет список установленных игр. Новейшая версия Meduza, 1.3, снабжена модулем для кражи файлов.

Подписчикам MaaS-сервиса предоставлена возможность создавать кастомные сборки. Похищенные данные отображаются в панели управления, их можно скачать или удалить.

Уровень детектирования нового зловреда на VirusTotal пока очень низкий. На настоящий момент выявлен лишь один C2-сервер (в Германии), с которым общаются компоненты Meduza.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru