



macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

Авторы вредоноса RustBucket, предназначенного для атак на macOS, выпустили новую версию. Теперь зловред может эффективнее закрепляться в целевой системе и уходить от детектирования антивирусными продуктами.

О новом образце рассказали исследователи из команды Elastic Security Labs. Впервые на RustBucket обратили внимание в апреле этого года. Тогда компания Jamf связала его с атаками APT-группы BlueNoroff.

«Новый вариант программы RustBucket оснастили дополнительными функциями, помогающими прочнее закрепиться в ОС жертвы. Командный сервер при этом задействует динамическую сетевую инфраструктуру», — говорится в отчёте Elastic Security Labs.

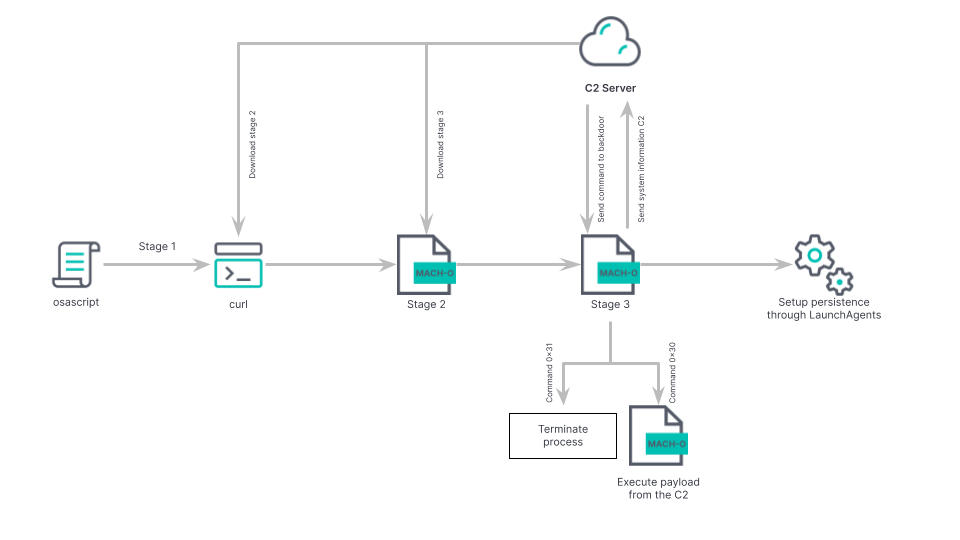
Первым на устройство попадает вредонос на Swift, его задача — скачать с командного сервера (C2) Rust-бинарник, который может извлекать важную информацию и загружать дополнительные исполняемые файлы и шелл-скрипты.

По словам Bluenoroff, группировка Bluenoroff серьёзно продвинулась в кросс-платформенных атаках, что помогает им расширить список потенциальных жертв. Для маскировки пользователям macOS подсовывают читалку PDF-документов.

Софт выполняет заявленные функции, но при этом дополнительно устанавливает в систему вредоносную нагрузку. Изначальный вектор атаки — фишинг, злоумышленники также любят выдавать себя за других людей в соцсетях вроде LinkedIn.

Операторы RustBucket специализируются исключительно на таргетированных кибератаках, выбирая в качестве целей финансовые организации. В новой версии вредоносной инфраструктуре добавили динамический DNS-домен для C2 — docsend.linkpc[.]net.

«Злоумышленники добавили обновлённой версии RustBucket plist-файл по пути  /Users/<user>/Library/LaunchAgents/com.apple.systemupdate.plist, а бинарник зловреда копируется в  /Users/<user>/Library/Metadata/System Update. Такой метод помогает оставаться в системе как можно дольше и дополнительно избегать обнаружения», — объясняют эксперты.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru