



YouTube хочет ограничивать пользователей AdBlock тремя видео

YouTube хочет ограничивать пользователей AdBlock тремя видео

YouTube хочет ограничивать пользователей AdBlock тремя видео

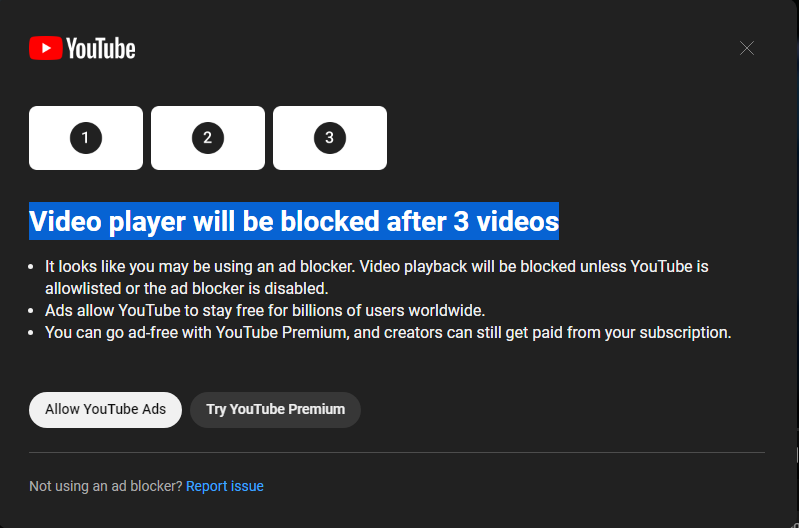
Владельцы видеохостинга YouTube тестируют новую функцию в качестве «небольшого глобального эксперимента». Смысл её в том, чтобы ограничивать просмотр пользователям блокировщиков рекламы до трёх видео.

Интересное поведение YouTube на этой неделе отметил один из пользователей Reddit. Теперь на сайте всплывает окно, в котором говорится, что видеоплеер будет заблокирован для пользователей AdBlock после просмотра трёх роликов.

«Похоже, вы используете блокировщик рекламы. Просмотр видео будет запрещён, пока вы не добавите YouTube в белый список или не отключите блокировщик. Реклама помогает YouTube оставаться бесплатным для пользователей. Кроме того, у вас есть возможность подключить YouTube Premium, в нём нет рекламы», — гласит Pop-up.

Источник — Reddit_n_Me


Таким образом, у юзера AdBlock или его альтернативы есть всего три опции: отключить аддон, добавить видеохостинг в исключения или подписаться на YouTube Premium. Представители видеосервиса уже подтвердили данный эксперимент.

В целом всё это достаточно ожидаемо и укладывается в логику Google. Ещё в мае мы писали, что YouTube в тестовом виде запустил новую «фичу», которая будет призывать пользователей отключить блокировщики рекламы.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru