



Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Даже если беспилотник не содержит известных уязвимостей, он всё равно может стать целью для атак вида EMFI (electromagnetic fault injection — инъекция электромагнитного сбоя). Условный злоумышленник может выполнить произвольный код и воздействовать на функциональность дронов.

О векторе атаки рассказали исследователи из IOActive. Как выяснили специалисты, взлом целевого устройства может происходить путём внедрения определённого электромагнитного сбоя в нужное время, например во время обновления прошивки.

«Успешная атака позволит злоумышленнику выполнить код на основном процессоре и получить доступ к операционной системе Android, которая и обеспечивает беспилотник основной функциональностью», — рассказывает в отчёте Габриэль Гонсалес, один из экспертов.

Исследование состояние защищённости БПЛА проводилось на одной из популярных моделей — Mavic Pro от DJI. Этот дрон, как известно, задействует различные функции безопасности: подписанная и зашифрованная прошивка, безопасная среда выполнения (TEE) и безопасная загрузка (Secure Boot).

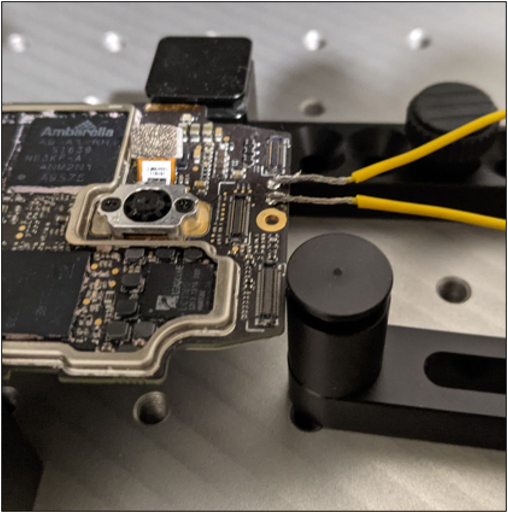
Вектор EMFI направлен на вызов аппаратного сбоя. К примеру, если поместить металлическую катушку в непосредственной близости от управляющего процессора, которым оснащён дрон на базе Android, можно привести к повреждению памяти и выполнению кода.

«Таким образом, если атакующий грамотно воспользуется методом, он сможет полностью контролировать устройство, а также вытащить из него весь конфиденциальный контент, открыть доступ к ADB и слить ключи шифрования», — продолжает Гонсалес.

Производителям беспилотников посоветовали не игнорировать как программные, так и аппаратные средства противодействия EMFI.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru