



Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Даже если беспилотник не содержит известных уязвимостей, он всё равно может стать целью для атак вида EMFI (electromagnetic fault injection — инъекция электромагнитного сбоя). Условный злоумышленник может выполнить произвольный код и воздействовать на функциональность дронов.

О векторе атаки рассказали исследователи из IOActive. Как выяснили специалисты, взлом целевого устройства может происходить путём внедрения определённого электромагнитного сбоя в нужное время, например во время обновления прошивки.

«Успешная атака позволит злоумышленнику выполнить код на основном процессоре и получить доступ к операционной системе Android, которая и обеспечивает беспилотник основной функциональностью», — рассказывает в отчёте Габриэль Гонсалес, один из экспертов.

Исследование состояние защищённости БПЛА проводилось на одной из популярных моделей — Mavic Pro от DJI. Этот дрон, как известно, задействует различные функции безопасности: подписанная и зашифрованная прошивка, безопасная среда выполнения (TEE) и безопасная загрузка (Secure Boot).

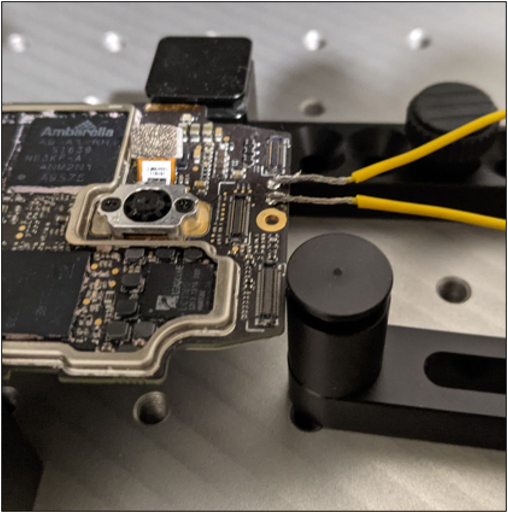
Вектор EMFI направлен на вызов аппаратного сбоя. К примеру, если поместить металлическую катушку в непосредственной близости от управляющего процессора, которым оснащён дрон на базе Android, можно привести к повреждению памяти и выполнению кода.

«Таким образом, если атакующий грамотно воспользуется методом, он сможет полностью контролировать устройство, а также вытащить из него весь конфиденциальный контент, открыть доступ к ADB и слить ключи шифрования», — продолжает Гонсалес.

Производителям беспилотников посоветовали не игнорировать как программные, так и аппаратные средства противодействия EMFI.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru