



Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Эксперты зафиксировали новую кампанию по распространению банковского Android-трояна Anatsa. Несмотря на то что активность операторов вредоноса началась в марте 2023 года, известно об этих атаках стало только сейчас.

Задача злоумышленников — доставить Anatsa на устройства клиентов кредитных организаций в США, Великобритании, Германии, Австрии и Швейцарии. Как отмечают специалисты ThreatFabric, банковский троян размещён в официальном магазине Google Play Store.

В настоящий момент счётчик установок Anatsa из магазина превышает 30 тысяч. При этом существуют и другие каналы распространения зловреда, поэтому общее число инсталляций явно превышает упомянутую цифру.

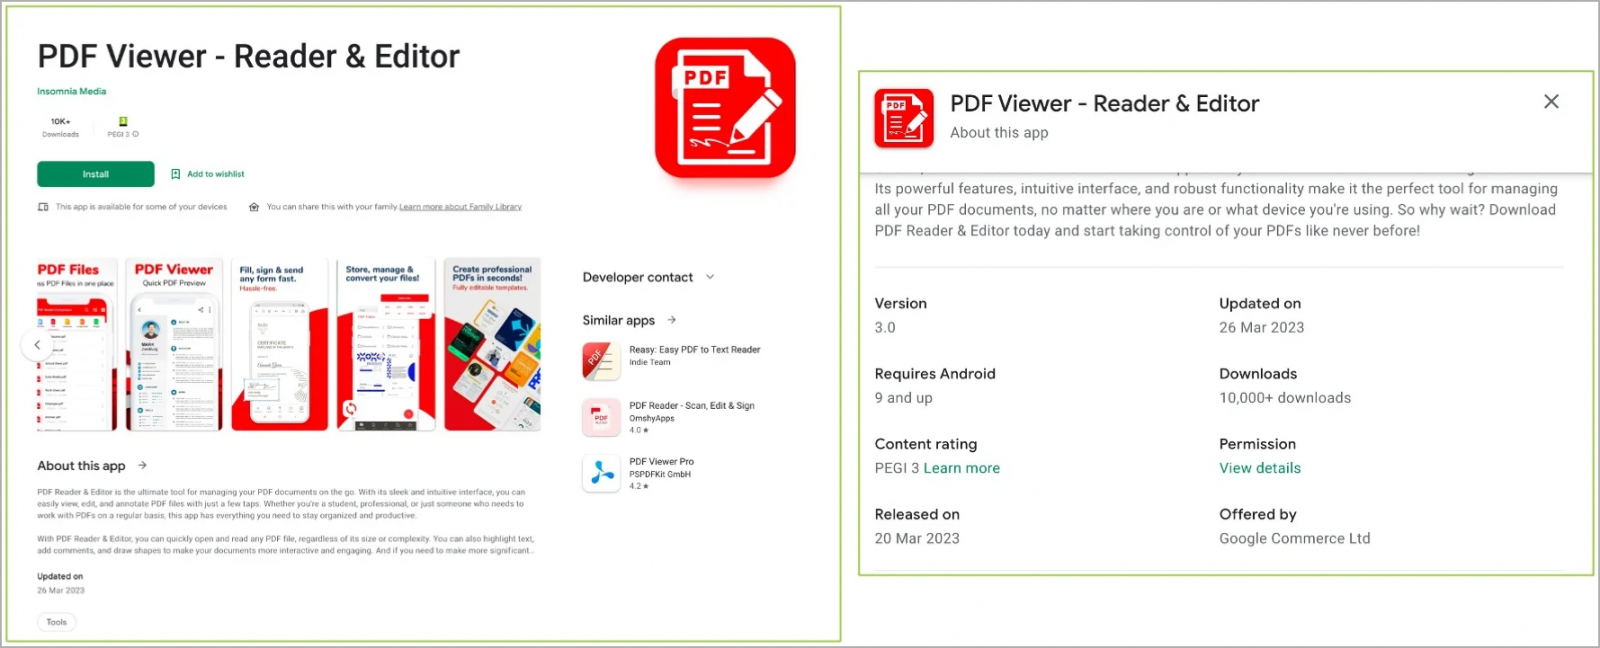
Доставляющие Anatsa приложения замаскированы под офисный софт: текстовые редакторы, программы для просмотра PDF и пр. Как только команда ThreatFabric сообщала Google о наличии вредоноса и его удаляли, злоумышленники сразу же загружали новый дроппер под другим «соусом».


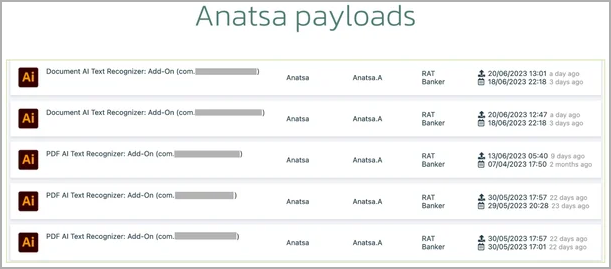
Авторы Anatsa сначала протаскивали в Google Play Store безобидную версию приложения, после чего обновляли его вредоносной составляющей. После установки на устройстве жертвы дроппер запрашивал разрешение на использование дополнительного ресурса — GitHub. Именно оттуда и подтягивался пейлоад Anatsa, замаскированный под аддон для распознавания текста в Adobe Illustrator.


Anatsa собирает учётные данные для входа в банковские приложения, информацию о картах, а также накладывает фишинговые окна поверх легитимных приложений.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru