



В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

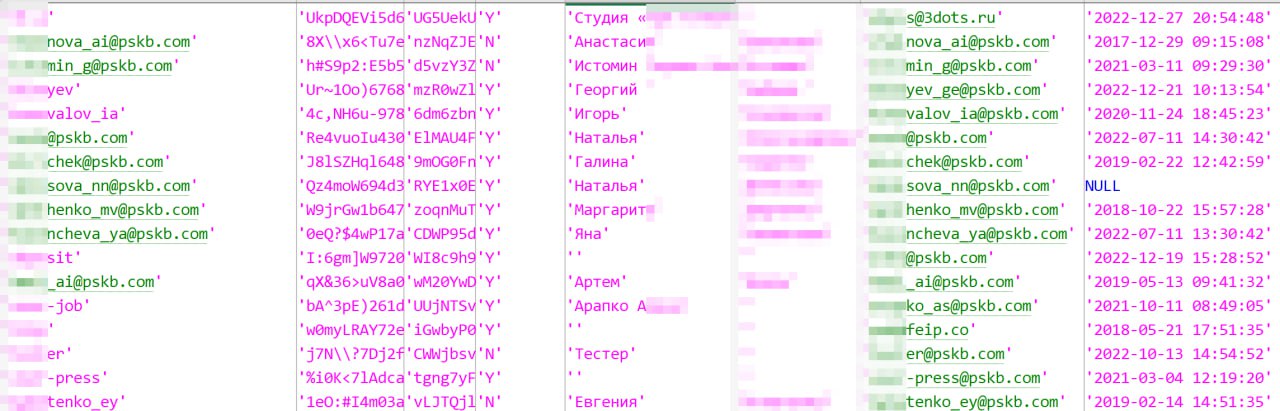
Частичный SQL-дамп из CMS «Bitrix», который может принадлежать сайту крупного Приморского краевого банка «ПримСоцБанк» (pskb.com), выложили в открытый доступ. Среди данных: логины, хешированные пароли, имейлы, имена, фамилии и т. п.

Как пишут «Утечки информации», сайт банка недоступен, поэтому исследователи не смогли проверить подлинность опубликованного дампа.

В таблице зарегистрированных пользователей обнаружено 90 848 записей, содержащих логины, хешированные пароли и адреса электронной почты (90 829 уникальных адресов), а также имена и фамилии пользователей за период с 22 декабря 2016 года по 29 декабря 2022 года.

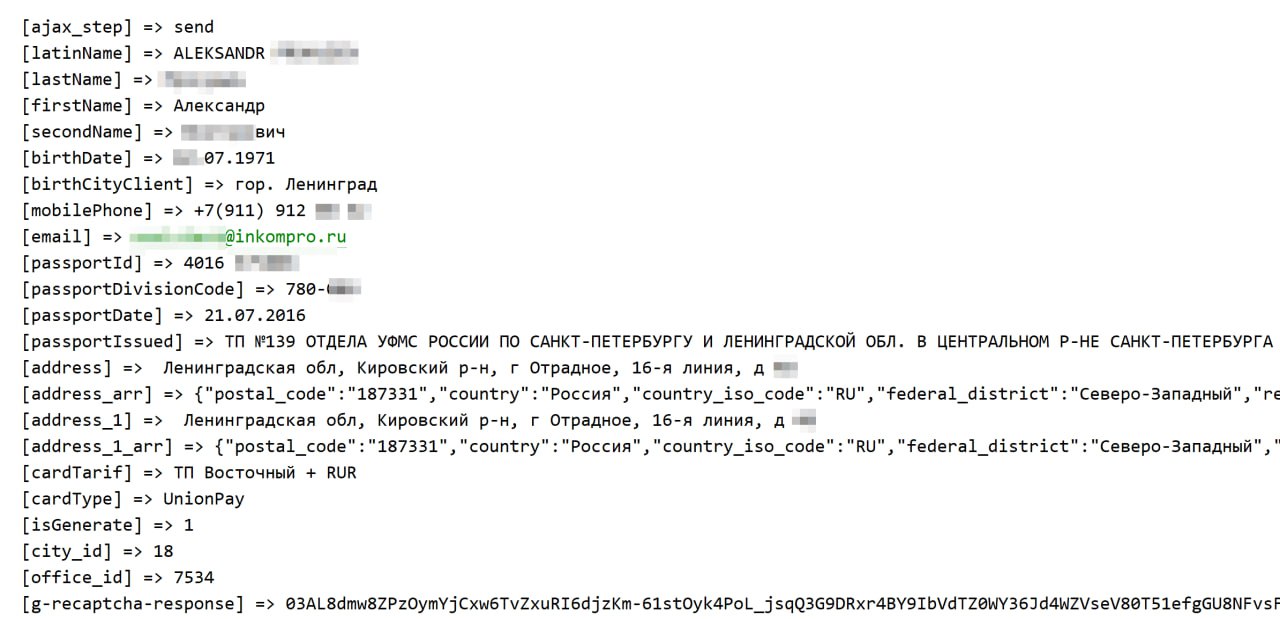
Кроме того, в открытый доступ попал текстовый файл с логами модуля регистрации заявок на банковские услуги.

Этот файл содержит 7 335 заявок, включающих ФИО, адреса электронной почты, телефоны (2 046 уникальных номеров), адреса проживания, паспортные данные (серия, номер, орган, выдавший документ, и дата выдачи), а также даты и места рождения за период с 16 февраля 2021 года по 21 июня 2023 года.


Напомним, вчера стало известно о продаже более 100 000 украденных аккаунтов ChatGPT на площадках дарквеба. А операторы BlackCat пообещали опубликовать 80 ГБ, украденных у Reddit.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru