




Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Неизвестный киберпреступник (или группировка) брутфорсит SSH-серверы Linux с целью установить ряд вредоносных программ вроде DDoS-ботнетов Tsunami и ShellBot, а также инструменты для повышения прав, чистки логов и даже майнер Monero XMRig.

На атаки «Цунами» обратили внимание специалисты AhnLab Security Emergency Response Center (ASEC). Кто бы ни стоял за этой компанией, его задача — запускать DDoS-атаки и майнить криптовалюту.

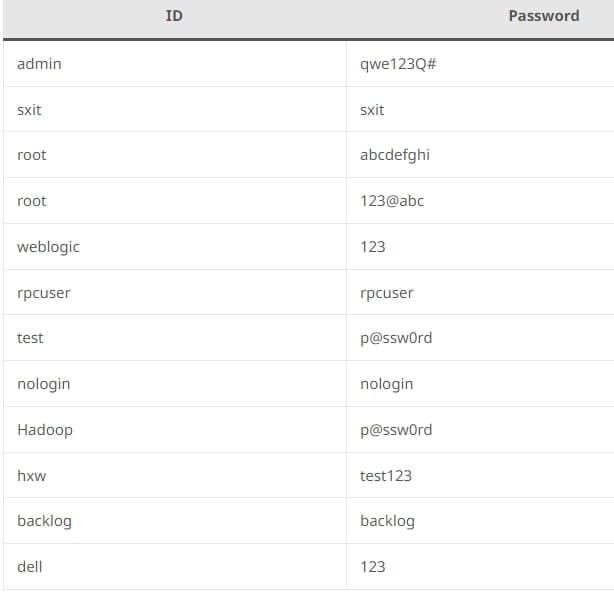
Злоумышленник сканирует Сеть, пытаясь найти открытые SSH-серверы Linux, после чего брутфорсит имя пользователя и пароль. Используются следующие комбинации учётных данных:


После получения административного доступа атакующий запускает команду для выполнения ряда вредоносных программ:


Команда ASEC также выяснила, что киберпреступник генерирует новую пару открытых и закрытых ключей SSH, чтобы максимально закрепиться на сервере даже при смене пароля. Далее в систему загружаются ботнеты, криптомайнеры и другие вредоносные инструменты.

Одним из таких является ShellBot, написанный на Perl. Этот бот использует протокол IRC для связи. Он может сканировать порты UDP и TCP, а также проводить HTTP-флуд. Другой ботнет — Tsunami — тоже использует IRC, но при этом записывает себя в /etc/rc.local, чтобы запускаться после перезагрузки. Для сокрытия «Цунами» использует имя системного процесса.

Стоит упомянуть инструменты MIG Logcleaner v2.0 и Shadow Log Cleaner, которые тоже попадают в целевую систему. А завершает картину заражения вредоносный майнер XMRig.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru