




Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Неизвестный киберпреступник (или группировка) брутфорсит SSH-серверы Linux с целью установить ряд вредоносных программ вроде DDoS-ботнетов Tsunami и ShellBot, а также инструменты для повышения прав, чистки логов и даже майнер Monero XMRig.

На атаки «Цунами» обратили внимание специалисты AhnLab Security Emergency Response Center (ASEC). Кто бы ни стоял за этой компанией, его задача — запускать DDoS-атаки и майнить криптовалюту.

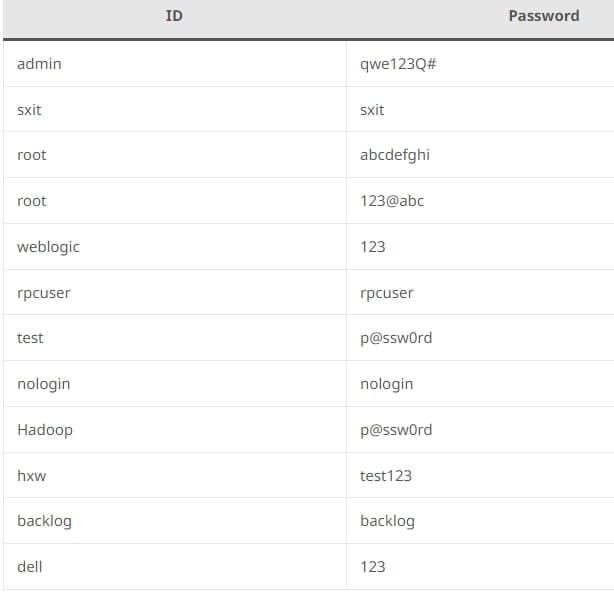
Злоумышленник сканирует Сеть, пытаясь найти открытые SSH-серверы Linux, после чего брутфорсит имя пользователя и пароль. Используются следующие комбинации учётных данных:


После получения административного доступа атакующий запускает команду для выполнения ряда вредоносных программ:


Команда ASEC также выяснила, что киберпреступник генерирует новую пару открытых и закрытых ключей SSH, чтобы максимально закрепиться на сервере даже при смене пароля. Далее в систему загружаются ботнеты, криптомайнеры и другие вредоносные инструменты.

Одним из таких является ShellBot, написанный на Perl. Этот бот использует протокол IRC для связи. Он может сканировать порты UDP и TCP, а также проводить HTTP-флуд. Другой ботнет — Tsunami — тоже использует IRC, но при этом записывает себя в /etc/rc.local, чтобы запускаться после перезагрузки. Для сокрытия «Цунами» использует имя системного процесса.

Стоит упомянуть инструменты MIG Logcleaner v2.0 и Shadow Log Cleaner, которые тоже попадают в целевую систему. А завершает картину заражения вредоносный майнер XMRig.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru