




Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Неизвестный киберпреступник (или группировка) брутфорсит SSH-серверы Linux с целью установить ряд вредоносных программ вроде DDoS-ботнетов Tsunami и ShellBot, а также инструменты для повышения прав, чистки логов и даже майнер Monero XMRig.

На атаки «Цунами» обратили внимание специалисты AhnLab Security Emergency Response Center (ASEC). Кто бы ни стоял за этой компанией, его задача — запускать DDoS-атаки и майнить криптовалюту.

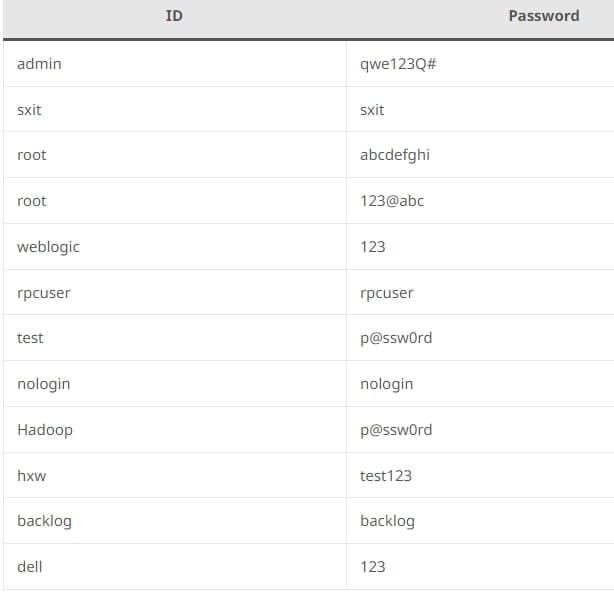
Злоумышленник сканирует Сеть, пытаясь найти открытые SSH-серверы Linux, после чего брутфорсит имя пользователя и пароль. Используются следующие комбинации учётных данных:


После получения административного доступа атакующий запускает команду для выполнения ряда вредоносных программ:


Команда ASEC также выяснила, что киберпреступник генерирует новую пару открытых и закрытых ключей SSH, чтобы максимально закрепиться на сервере даже при смене пароля. Далее в систему загружаются ботнеты, криптомайнеры и другие вредоносные инструменты.

Одним из таких является ShellBot, написанный на Perl. Этот бот использует протокол IRC для связи. Он может сканировать порты UDP и TCP, а также проводить HTTP-флуд. Другой ботнет — Tsunami — тоже использует IRC, но при этом записывает себя в /etc/rc.local, чтобы запускаться после перезагрузки. Для сокрытия «Цунами» использует имя системного процесса.

Стоит упомянуть инструменты MIG Logcleaner v2.0 и Shadow Log Cleaner, которые тоже попадают в целевую систему. А завершает картину заражения вредоносный майнер XMRig.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru