



Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

В Google Play Store нашли шпионскую программу для Android, явно разработанную профессионалами. Судя по всему, этим софтом пользуется киберпреступная группировка правительственного уровня.

Согласно анализу специалистов из Cyfirma, вредонос может собирать важные сведения с мобильного устройства жертвы: данные геолокации, список контактов и т. п. Эксперты считают, что операторами шпиона являются члены группировки DoNot (APT-C-35).

В целом обнаруженный Android-троян помогает злоумышленникам подготовить почву для более серьёзной атаки. То есть фактически шпион представляет собой первую ступень заражения, участвующую в сложных целевых кампаниях.

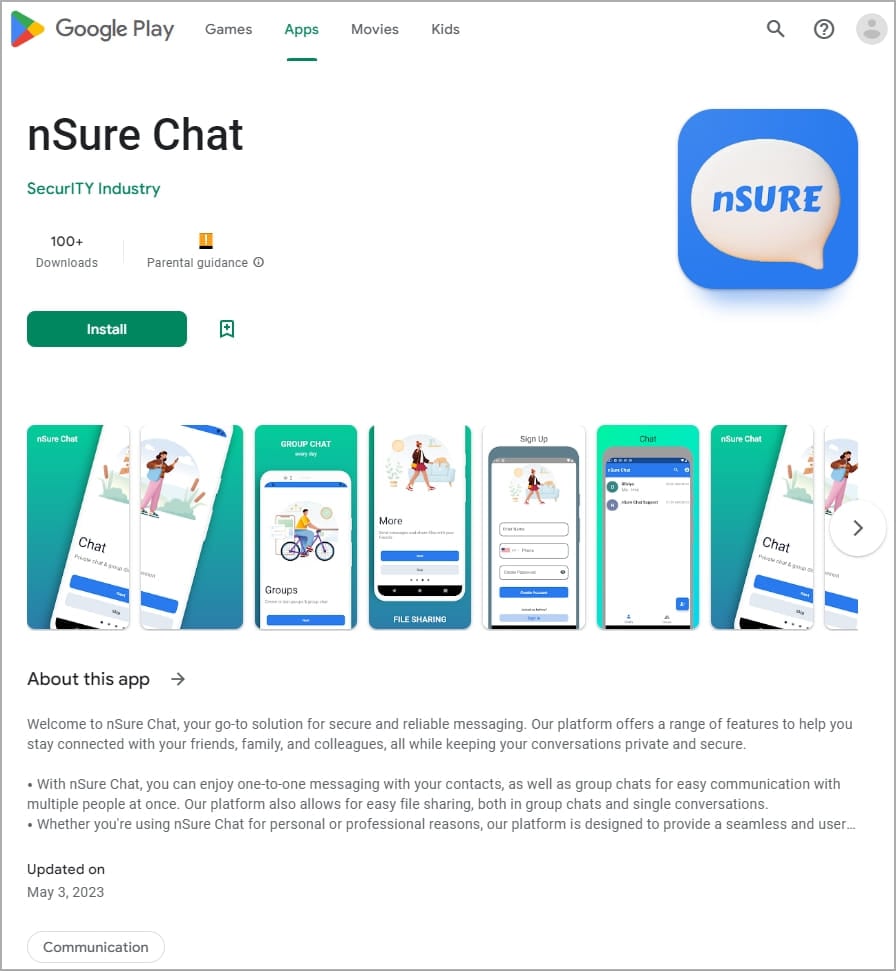
Вредоносное приложение маскируется под VPN и защищённый сервис обмена сообщениями. Софт с именами nSure Chat и iKHfaa VPN в официальный магазин загрузил разработчик «SecurITY Industry». В настоящее время программы доступны в Play Store.

Источник BleepingComputer


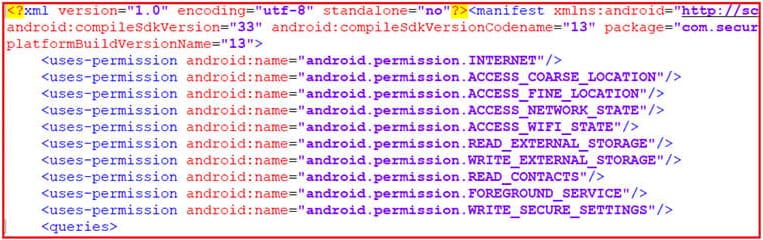
Малое число загрузок шпионского софта говорит о том, что он предназначен для узкого круга целей. Попав на устройство, оба приложения запрашивают подозрительные разрешения: доступ к списку контактов (READ_CONTACTS) и данным геолокации (ACCESS_FINE_LOCATION). Вся эта информация передаётся операторам зловреда.


Как выяснили исследователи из Cyfirma, код шпионских приложений заимствован у легитимного софта — Liberty VPN. Командный центр располагается под адресу https[:]ikhfaavpn[.]com.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru