


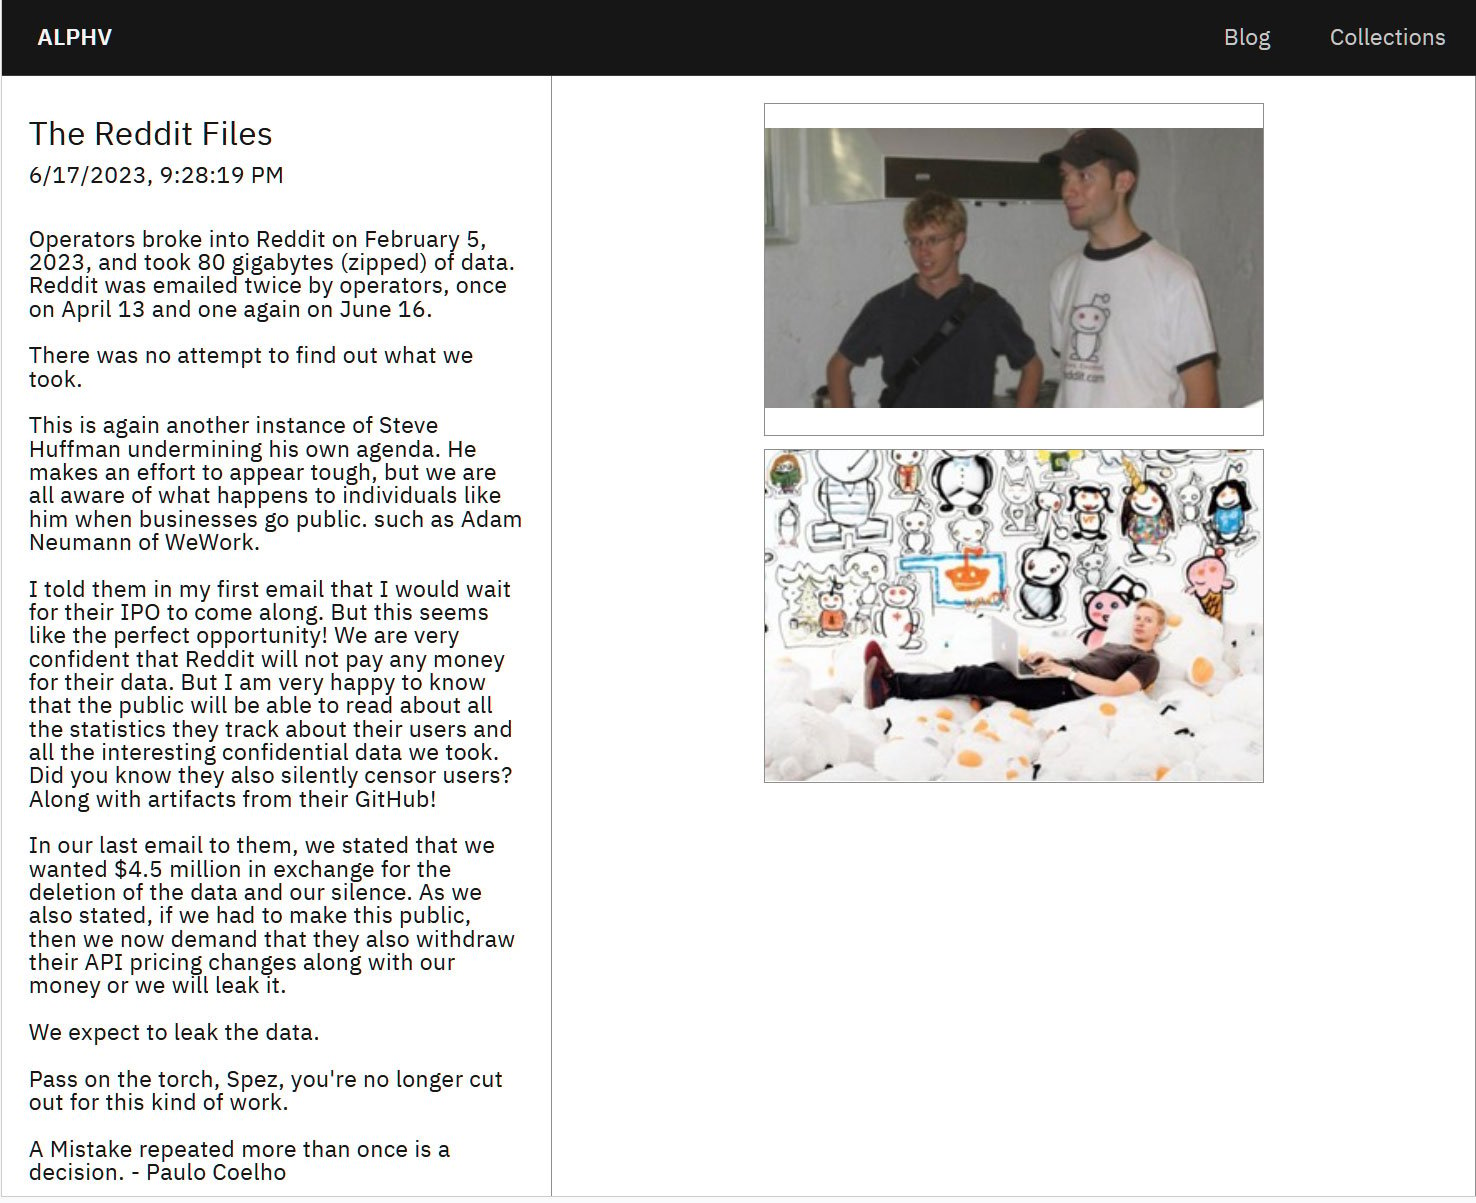

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

За февральской крупной атакой на Reddit, судя по всему, стоит группировка BlackCat (ALPHV). Теперь злоумышленники грозят слить 80 ГБ данных, похищенных в ходе взлома систем социальной площадки.

В начале февраля мы писали, что неустановленные киберпреступники утащили внутренние документы и часть кода Reddit. В самой компании отметили, что атакующие хорошо подготовились и организовали грамотный фишинг на сотрудников.

Злоумышленники создали замаскированный под Reddit сайт, на который перенаправляли работников. С помощью этого ресурса фишеры получали учётные данные служащих и токены двухфакторной аутентификации.

На данный момент, как отметил исследователь Доминик Альвьери, ответственность за февральскую атаку на Reddit взяли на себя операторы шифровальщика BlackCat. Кстати, в начале этого месяца специалисты зафиксировали новую версию этого вредоноса — Sphynx.

Кибербанда опубликовала пост под заголовком «Reddit Files», в котором утверждается, что злоумышленники смогли вытащить из сети корпорации 80 ГБ данных. При этом преступники подчёркивают, что пытались связаться с представителями Reddit дважды (13 апреля и 1 июня), требуя выкуп в размере 4,5 млн долларов, но не получили никакой реакции.

«Понятное дело, что руководство соцсети не заплатит выкуп. Однако мне доставляет удовольствие тот факт, что теперь пользователи узнают, в каком количестве Reddit собирает их конфиденциальные данные», — пишет один из операторов BlackCat.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru