



Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

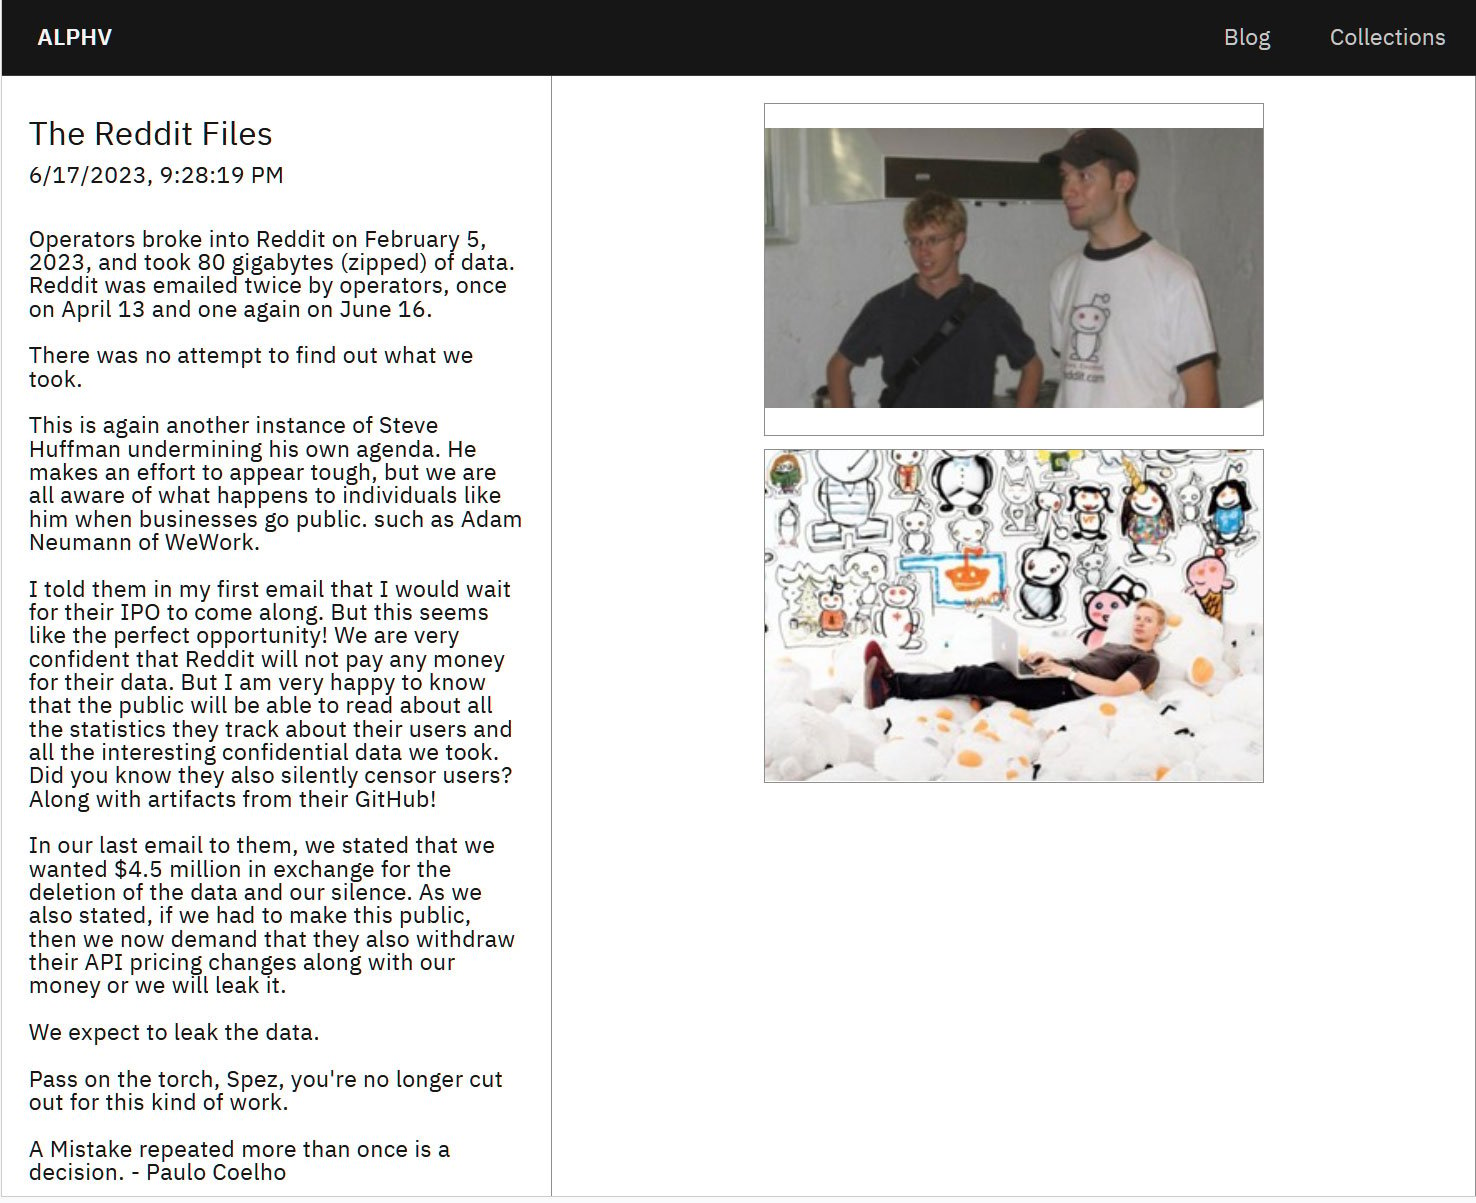
За февральской крупной атакой на Reddit, судя по всему, стоит группировка BlackCat (ALPHV). Теперь злоумышленники грозят слить 80 ГБ данных, похищенных в ходе взлома систем социальной площадки.

В начале февраля мы писали, что неустановленные киберпреступники утащили внутренние документы и часть кода Reddit. В самой компании отметили, что атакующие хорошо подготовились и организовали грамотный фишинг на сотрудников.

Злоумышленники создали замаскированный под Reddit сайт, на который перенаправляли работников. С помощью этого ресурса фишеры получали учётные данные служащих и токены двухфакторной аутентификации.

На данный момент, как отметил исследователь Доминик Альвьери, ответственность за февральскую атаку на Reddit взяли на себя операторы шифровальщика BlackCat. Кстати, в начале этого месяца специалисты зафиксировали новую версию этого вредоноса — Sphynx.

Кибербанда опубликовала пост под заголовком «Reddit Files», в котором утверждается, что злоумышленники смогли вытащить из сети корпорации 80 ГБ данных. При этом преступники подчёркивают, что пытались связаться с представителями Reddit дважды (13 апреля и 1 июня), требуя выкуп в размере 4,5 млн долларов, но не получили никакой реакции.

«Понятное дело, что руководство соцсети не заплатит выкуп. Однако мне доставляет удовольствие тот факт, что теперь пользователи узнают, в каком количестве Reddit собирает их конфиденциальные данные», — пишет один из операторов BlackCat.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru