



Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Мошенники с помощью фишинговых ботов получили ключи к 15 тыс. телеграм-аккаунтов и публиковали рекламу якобы выгодных инвестиций, чтобы выманить деньги у доверчивых граждан. Предполагаемые главари ОПГ выявлены, возбуждено уголовное дело.

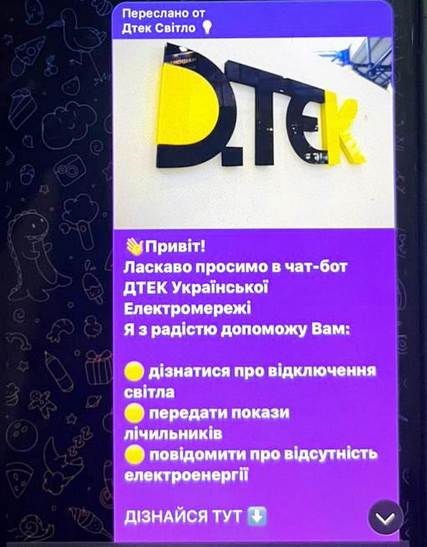
Согласно сообщению киберполиции Украины, организаторами мошеннической схемы являлись четыре жителя Киева и Одессы и один россиянин. Созданные ими боты Telegram имитировали чат-бот энергетической компании ДТЭК и оживали в периоды отключения электричества по стране.


Собранные ботами ключи (номер телефона и код подтверждения в мессенджере) открывали злоумышленникам доступ к чужим аккаунтам. Угон впоследствии использовался для распространения рекламы мошеннических каналов, публикующих советы по инвестированию в различные проекты.

Для обналичивания денежных средств, полученных в виде капиталовложений, было нанято полсотни дропов. По предварительным данным, от реализации мошеннической схемы пострадали более 15 тыс. владельцев телеграм-аккаунтов и около 3 тыс. несостоявшихся инвесторов.

Уголовное производство открыто по фактам совершения преступлений, предусмотренных ч. 1 ст. 209 (отмывание денег), ч. 4 ст. 190 (мошенничество), ч. 5 ст. 361 (несанкционированное вмешательство в работу ИКТ-систем) и ч. 2 ст. 361-1 (создание и использование вредоносных программ) УК Украины. По совокупности ответчикам грозит от 10 до 15 лет лишения свободы.

В домах прошли обыски, полиция изъяла мобильники, симки, компьютерную технику, банковские карты. Трем лицам вручили уведомление о подозрении, еще в двух случаях решение о привлечении в качестве обвиняемого было принято заочно. Правовая оценка действий дропов будет сделана после изучения изъятых материалов.

Киберкопы рекомендуют гражданам использовать двухфакторную аутентификацию (2FA), держать в тайне коды подтверждения, присылаемые в СМС либо генерируемые в приложении, а также мониторить подключенные устройства и активные сеансы в мессенджерах. При использовании ботов следует каждый раз проверять корректность ссылки.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru