



Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Киберпреступники, стоящие за Vidar, продолжают вносить изменения в бэкенд-инфраструктуру, стремясь сократить свой след в Сети. Меняя хостинг, владельцы инфостилера, по данным Team Cymru, отдают предпочтение провайдерам Молдавии и России.

В начале года исследователи заметили, что операторы криминального сервиса на основе трояна разделили свою инфраструктуру на две части: одну выделили постоянным клиентам, другую оставили для собственных нужд и, возможно, для VIP-персон.

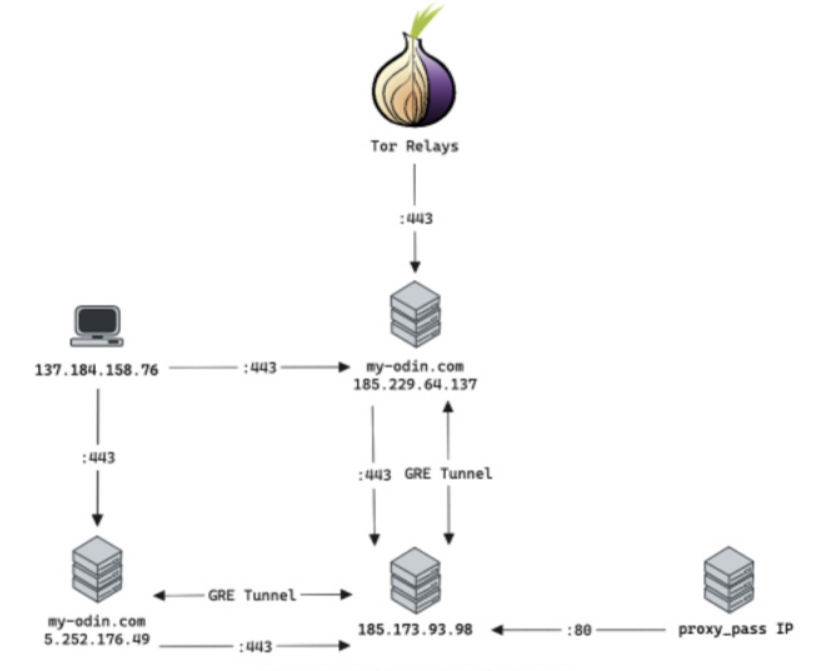
Основным доменом во всех операциях Vidar является my-odin[.]com; он используется и для размещения панелей управления, и для аутентификации аффилиатов, и для расшаривания файлов. До недавнего времени файлы с сайта можно было загружать без авторизации, а теперь, по словам экспертов, пользователя перенаправляют на страницу входа.

Сервер, на котором размещен этот сайт, за три месяца трижды сменился. Вначале домен разрешался в IP 186.2.166[.]15, затем в 5.252.179[.]201, а в конце марта — уже в 5.252.176[.]49.

Примерно в то же время был реализован доступ к my-odin[.]com через VPN. На 5.252.176[.]49 были также зафиксированы исходящие соединения с легитимным сайтом blonk[.]co и хостом, расположенным в России (185.173.93[.]98:443).

К началу мая у головного сайта Vidar появился новый IP-адрес — 185.229.64[.]137, а операторы трояна получили возможность доступа к аккаунтам и репозиториям через Tor-релеи.


Коммерческий инфостилер Vidar активен в интернете с 2018 года и предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Зловред обычно распространяется через спам-рассылки и сайты, рекламирующие пиратский софт. Злоумышленники также могут с этой целью использовать Google Ads или программы-загрузчики вроде Bumblebee.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru