



Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Киберпреступники запустили новую кампанию ChromeLoader, нацеленную на посетителей пиратских сайтов с фильмами. Задача злоумышленников — установить новый вариант рекламного расширения для браузеров под названием Shampoo.

Об атаках рассказали исследователи из команды Wolf Security (принадлежит HP). Согласно отчёту специалистов, кампания стартовала в марте 2023 года.

Напомним, что ChromeLoader устанавливает вредоносные расширения для браузеров, чтобы с их помощью перенаправлять пользователей из поисковой выдачи на сомнительные сайты, тематика которых варьируется от фейковых розыгрышей и опросов до игр для взрослых.

В начале этого года ChromeLoader начал использовать файлы в формате VHD с именами популярных игр. До этого зловред распространялся через ISO-образы. В сентябре 2022 года эксперты отметили, что ChromeLoader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

В новой кампании, на которую указали специалисты HP, вредонос распространяется через злонамеренные сайты. Для завлечения посетителей такие ресурсы предлагают бесплатно скачать музыкальные композиции, фильмы и игры.


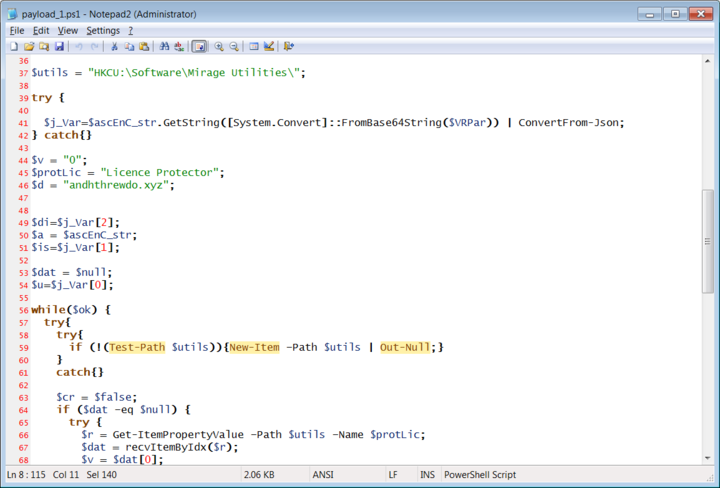
Вместо желаемых медиафайлов жертва в итоге получает нагрузку в формате VBScripts, выполняющую PowerShell-скрипты и создающую запланированную задачу в ОС с префиксом «chrome_».

При выполнении эта задача запускает серию скриптов, в результате чего на компьютер загружается дополнительный PowerShell-скрипт. Последний приводит в действие вредоносный аддон Shampoo.


Shampoo, являясь одним из вариантов ChromeLoader, может вставлять рекламные объявления на любые сайты, а также перенаправлять пользователя на сторонние ресурсы. После установки вредонос закрывает жертве доступ к странице расширений Chrome.

«Удалить Shampoo не так просто, как деинсталлировать обычное легитимное расширение. Вредонос полагается на запущенные в цикле скрипты и созданные в Windows задачи. Таким образом, если вы удаляете аддон, он всё равно возвращается на своё место», — предупреждают (PDF) в HP.

Для корректного удаления навязчивого расширения специалисты рекомендуют выполнить следующие шаги:

  • удалить любые задачи в системе с префиксом «chrome_»;
  • удалить ключ реестра HKCU\Software\Mirage Utilities\;
  • перезагрузить компьютер.
Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru