



Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Операторы программы-вымогателя атакуют российских игроков мультиплеерного шутера от первого лица — Enlisted. В этой кампании злоумышленники используют специально подготовленный фейковый сайт, распространяющий троянизированную версию игры.

Enlisted — довольно известный игровой проект от компании Gaijin Entertainment, выпущенный в 2021 году. На сегодняшний день ежемесячно в игру заходят от 500 тыс. до 1 млн активных геймеров.

Поскольку Enlisted является бесплатной, злоумышленникам ничего не стоило скачать установщик из официального источника и модифицировать его, добавив вредоносную составляющую.

В качестве вредоноса выступает программа-вымогатель, выдающая себя за одну из версий знаменитого шифровальщика WannaCry. К зашифрованным файлам добавляется расширение «.wncry».

Согласно анализу специалистов Cyble, этот якобы вариант WannaCry основан на Python-локере с открытым исходным кодом — «Crypter», который был создан в учебных целях. Стоит отметить, что ранее под WannaCry маскировались и другие вредоносы, так что это нельзя назвать новой тактикой.


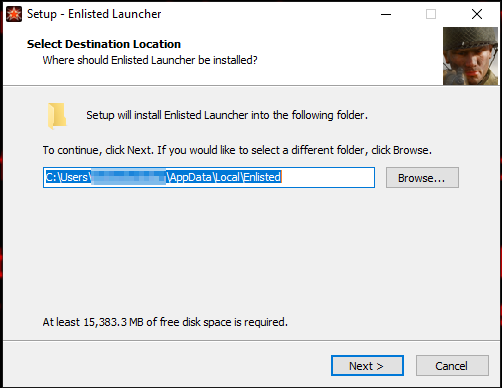
Загружаемый с фейкового веб-сайта установщик — enlisted_beta-v1.0.3.115.exe — сбрасывает в систему два исполняемых файла. Первый файл «ENLIST~1» представляет собой настоящую игру, а вот второй (enlisted) является лончером шифровальщика в формате Python.


Программа-вымогатель использует для шифрования алгоритм AES-256, а ко всем пострадавшим файлам добавляет расширение «.wncry». Интересно, что зловред не пытается завершить или остановить процессы в системе, как это обычно бывает в случае с современными шифровальщиками. Тем не менее имитатор WannaCry удаляет теневые копии.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru