



Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

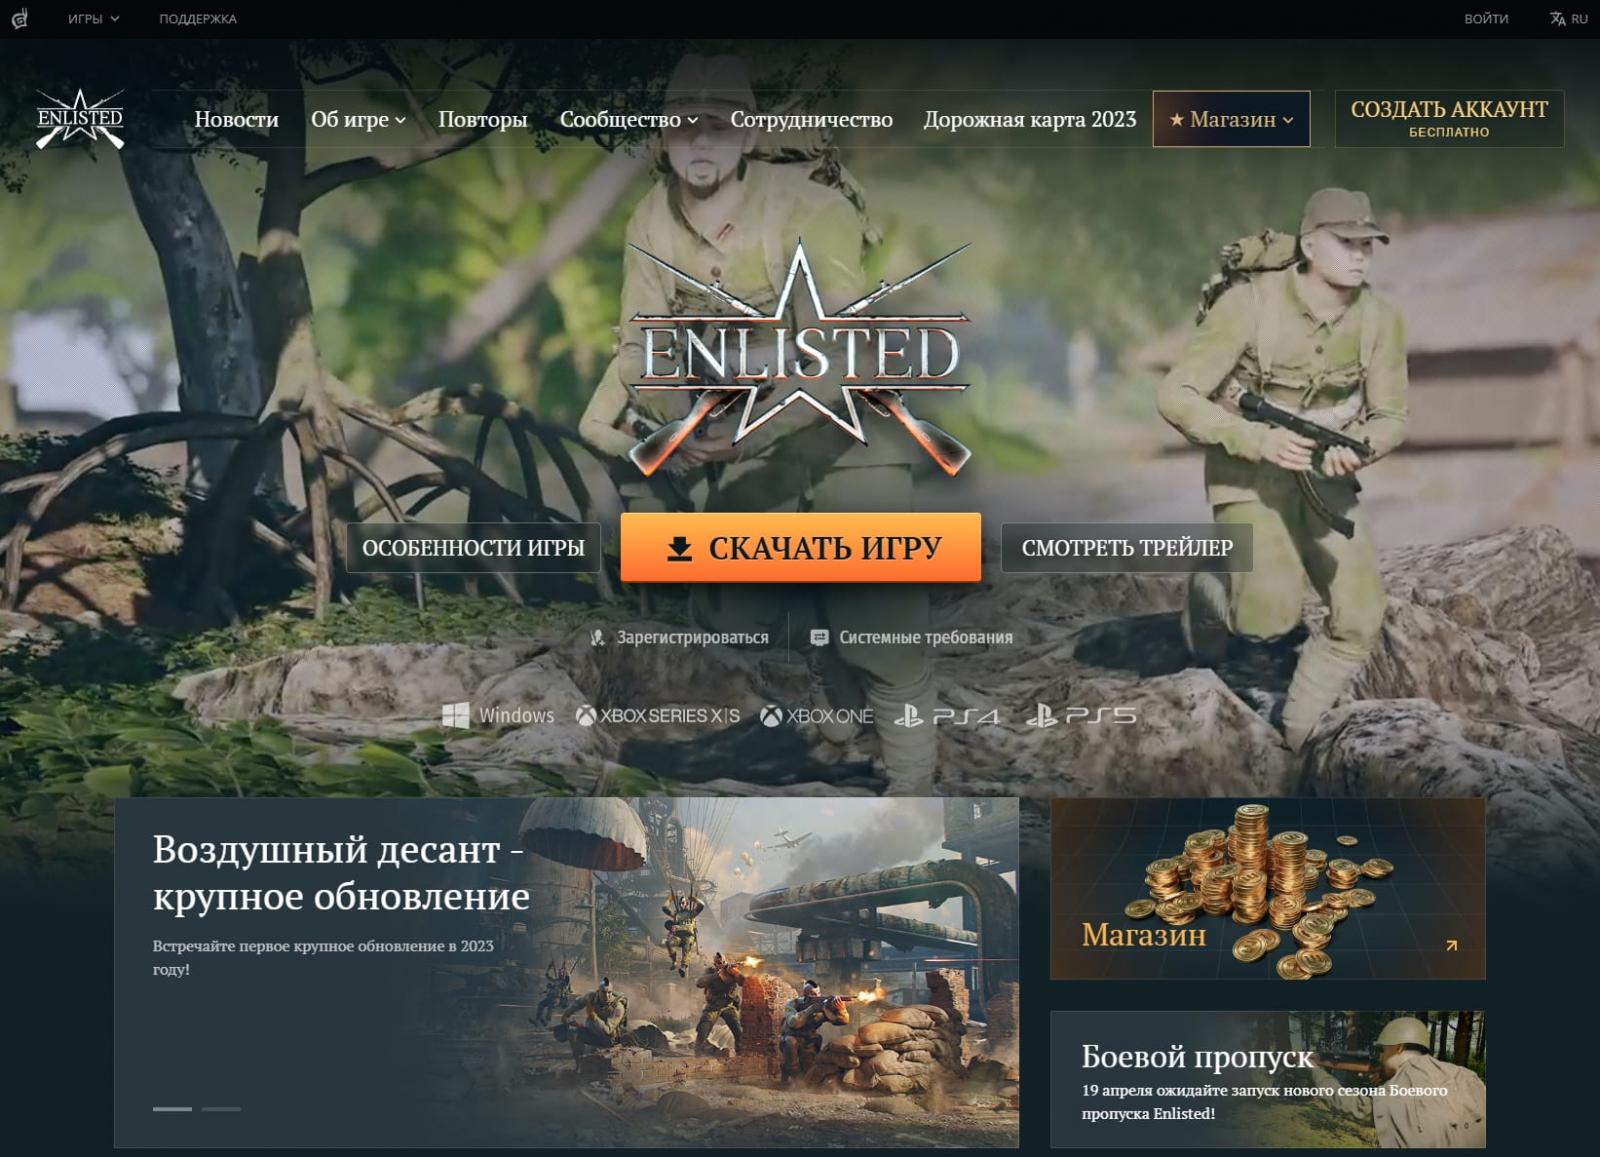
Операторы программы-вымогателя атакуют российских игроков мультиплеерного шутера от первого лица — Enlisted. В этой кампании злоумышленники используют специально подготовленный фейковый сайт, распространяющий троянизированную версию игры.

Enlisted — довольно известный игровой проект от компании Gaijin Entertainment, выпущенный в 2021 году. На сегодняшний день ежемесячно в игру заходят от 500 тыс. до 1 млн активных геймеров.

Поскольку Enlisted является бесплатной, злоумышленникам ничего не стоило скачать установщик из официального источника и модифицировать его, добавив вредоносную составляющую.

В качестве вредоноса выступает программа-вымогатель, выдающая себя за одну из версий знаменитого шифровальщика WannaCry. К зашифрованным файлам добавляется расширение «.wncry».

Согласно анализу специалистов Cyble, этот якобы вариант WannaCry основан на Python-локере с открытым исходным кодом — «Crypter», который был создан в учебных целях. Стоит отметить, что ранее под WannaCry маскировались и другие вредоносы, так что это нельзя назвать новой тактикой.


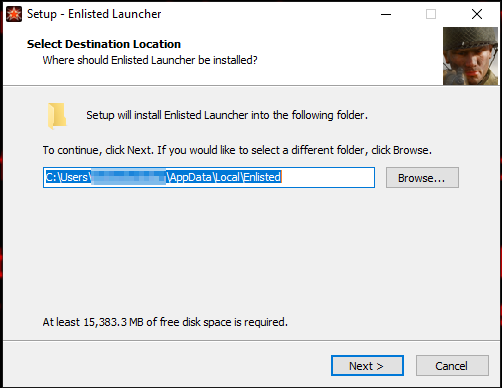
Загружаемый с фейкового веб-сайта установщик — enlisted_beta-v1.0.3.115.exe — сбрасывает в систему два исполняемых файла. Первый файл «ENLIST~1» представляет собой настоящую игру, а вот второй (enlisted) является лончером шифровальщика в формате Python.


Программа-вымогатель использует для шифрования алгоритм AES-256, а ко всем пострадавшим файлам добавляет расширение «.wncry». Интересно, что зловред не пытается завершить или остановить процессы в системе, как это обычно бывает в случае с современными шифровальщиками. Тем не менее имитатор WannaCry удаляет теневые копии.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru