



Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Киберпреступники распространяют пиратские сборки Windows 10 через торрент-ресурсы, но есть нюанс: находчивые злоумышленники спрятали в разделе EFI (Extensible Firmware Interface) вредоноса-клипера, похищающего криптовалюту пользователей.

Как известно, раздел EFI представляет собой системную область, где содержатся загрузчик и связанные файлы. Всё это добро запускается до старта самой ОС, поэтому метод атакующих позволяет клиперу уходить от детектирования антивирусными программами.

Само собой, сам метод далеко не новый. Ранее операторы многих вредоносов уже модифицировали EFI-разделы для запуска своих программ за пределами операционной системы. Можно вспомнить хотя бы BlackLotus.

На пиратские ISO-образы обратили внимание специалисты антивирусной компании «Доктор Веб». По их словам, злоумышленники используют EFI в качестве безопасного хранилища для компонентов клипера.

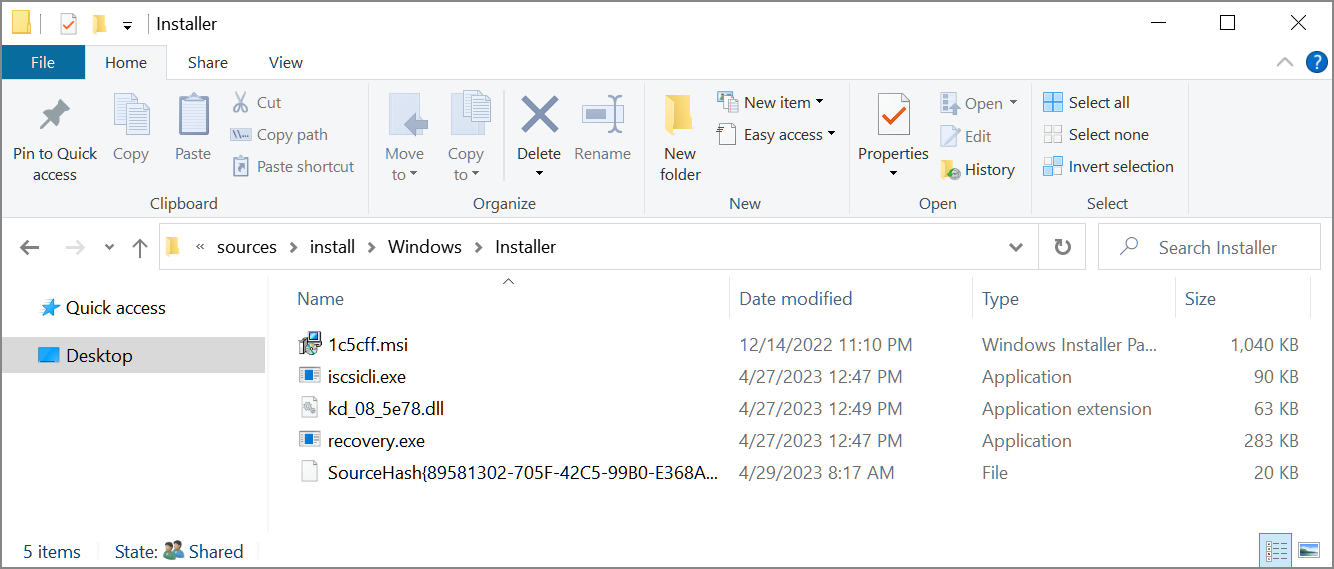
Поскольку стандартные защитные программы не сканируют эту область, вредоносная программа может спокойно остаться незамеченной. Как отметили в «Доктор Веб», билды Windows 10 скрывают следующие злонамеренные компоненты:

  1. \Windows\Installer\iscsicli.exe (дроппер)
  2. \Windows\Installer\recovery.exe (инжектор)
  3. \Windows\Installer\kd_08_5e78.dll (клипер)

Скриншот BleepingComputer


После того как пользователь устанавливает ОС с помощью упомянутых ISO, в системе автоматически создаётся запланированная задача, запускающая дроппер iscsicli.exe. Последний монтирует раздел «M:\» и копирует два файла — recovery.exe и kd_08_5e78.dll — в корень диска «C».

После запуска вредоноса DLL внедряется в легитимный системный процесс %WINDIR%\System32\Lsaiso.exe. При этом зловред проверяет, запущены ли инструменты анализа вроде Process Explorer, Task Manager, Process Monitor, ProcessHacker и т. п.

Специалисты «Доктор Веб» привели список образов ISO, которых нужно избегать на торрент-сайтах:

  • Windows 10 Pro 22H2 19045.2728 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2913 + Office 2021 x64 by BoJlIIIebnik [RU, EN].iso
  • Windows 10 Pro 22H2 19045.2913 x64 by BoJlIIIebnik [RU, EN].iso
Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru